外网防火墙需要新增策略
- 0关注
- 0收藏,222浏览
问题描述:
外网防火墙未置顶高危端口策略
组网及组网描述:
外网防火墙,
- 2026-09-04提问
- 举报
-
(0)
最佳答案

# H3C 防火墙:外网未置顶高危端口策略问题
## 问题说明
外网防火墙,**高危端口阻断策略没有置顶**;防火墙策略表是**从上往下顺序匹配,匹配即停止**。
如果放通外网访问内网的通用放通策略排在高危端口阻断策略前面,流量命中放通策略,高危端口阻断规则就完全不会执行,高危端口暴露在公网,存在被扫描、爆破入侵风险。
>
> 高危端口举例:22、3389、3306、1433、21、445、135、139 等。
## 正确操作步骤(F1000‑AK/F5000 系列 V7 版本)
### 1、梳理高危端口清单
需要阻断公网主动访问的端口:
- Windows 远程:**3389、445、135、139**
- 数据库:**3306(Mysql)、1433(SQLServer)、5432(Postgres)**
- 管理服务:**22(SSH)、23(Telnet)、21(FTP)**
### 2、新建高危端口阻断策略
1. 策略→安全策略→新建策略
2. **源安全域:Untrust(外网)**
3. **目的安全域:Trust/DMZ(内网、DMZ 区)**
4. 目的端口:把上面高危端口批量填入
5. 动作:**拒绝**
6. 关键:**把这条策略移动到安全策略列表最顶部(置顶)**
>
> 必须置顶!要在所有允许外网访问内网 / DMZ 的策略之前。
### 3、策略顺序逻辑
✅正确顺序:
1. 置顶:Untrust→Trust/DMZ,拒绝高危端口
2. 业务放通策略(允许外网访问业务需要的端口)
3. 其他策略
❌错误顺序:业务放通策略在上,高危阻断策略在下。流量先匹配放通,阻断规则失效。
### 4、配置注意事项
1. 如果部分业务确实需要公网访问 3389/22 等管理端口:**不要全局放开高危端口**,建议限制源 IP,只允许指定公网 IP 访问,拒绝其余所有外网 IP。
2. 测试验证:使用公网机器 telnet/nmap 测试对应端口,确认端口无法连通。
3. 同时检查是否存在 NAT 映射:如果有目的 NAT 把高危端口映射到内网,即使安全策略拒绝,也要同步清理不需要的目的 NAT 配置。**NAT 和安全策略要配合检查**。
4. 开启日志:阻断策略开启日志,后续可以看日志确认是否有外网扫描行为。
## CLI 参考(V7 命令行)
```
security-policy
rule name Block_HighRisk_Port
source-zone untrust
destination-zone trust dmz
destination-port eq 22 23 21 3389 445 135 139 3306 1433
action deny
logging enable
# 将规则移动到第一条
rule move Block_HighRisk_Port top
```
## 风险点提醒
1. 策略不置顶等于策略不生效,是配置高频踩坑点。
2. 只配置安全策略拒绝,但还保留目的 NAT 映射,数据包依然会被 NAT 转换,只是被安全策略拒绝,建议无用的高危端口目的 NAT 直接删除。
3. 如果有 VPN 接入,注意区分 VPN 流量,上面这条策略源域是 untrust,不会影响 VPN(VPN 流量源域一般是 VPN 域)。
- 2026-09-04回答
- 评论(0)
- 举报
-
(0)
您好,参考
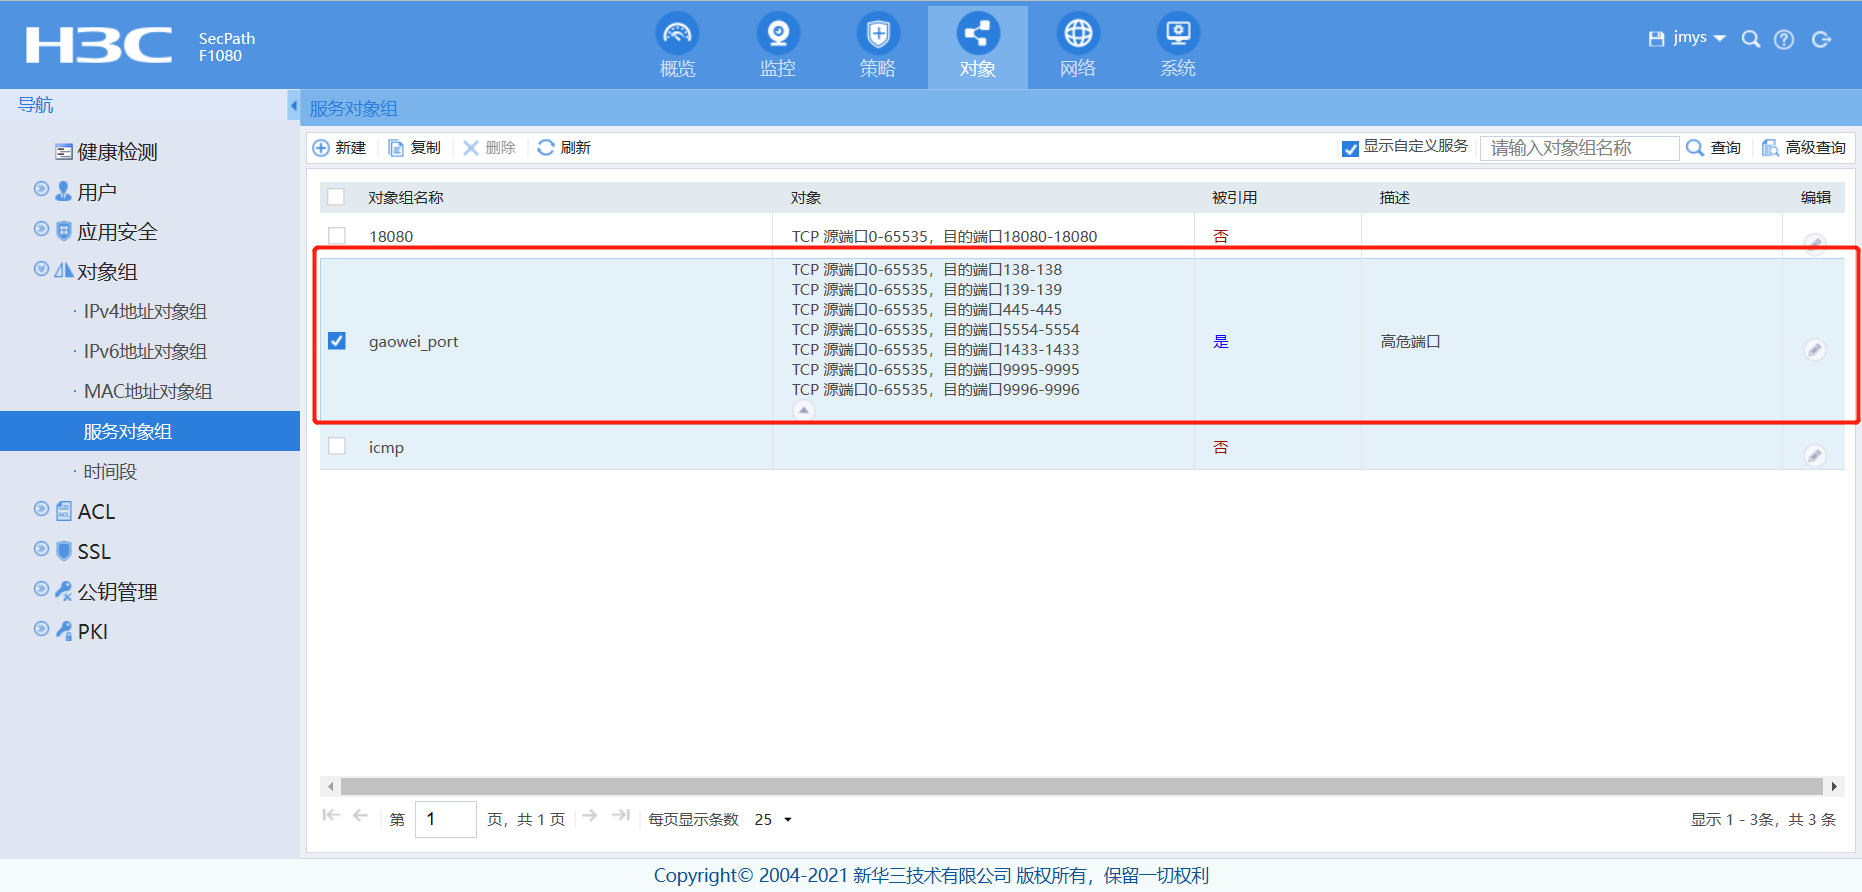
1、先配置服务对象组
服务对象组名称:禁止高危端口,源端口1-65534,目的端口为135,139,445等高危端口
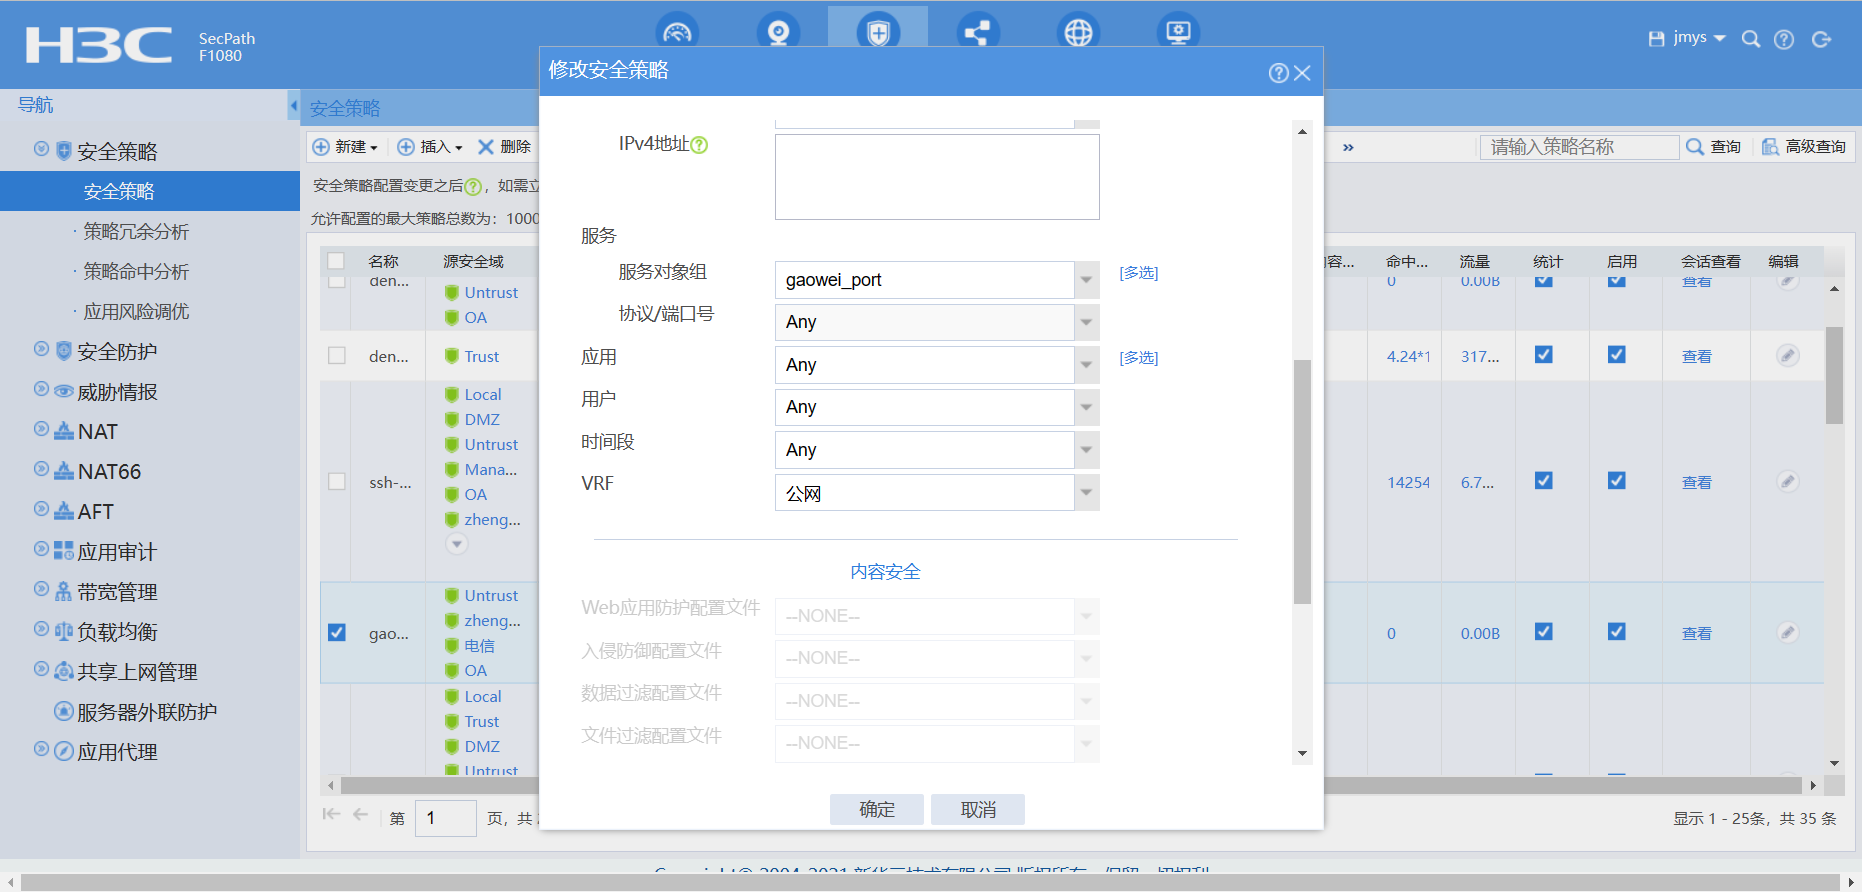
2、配置安全策略
新建一条any to any的安全策略,服务对象组为:禁止高危端口,动作选拒绝,将这条策略放到最前面即可
- 2026-09-04回答
- 评论(0)
- 举报
-
(0)
暂无评论

关键配置命令:
1. 定义高危端口对象组
object-group port 高危端口
port 0 65535 // 按需调整,常见高危:21/22/23/3389/445/135/139等
2. 定义外网入方向安全策略(置顶)
security-policy ip
rule name 拒绝外网入高危端口
source-zone untrust
destination-zone trust
destination-port 高危端口
action deny
rule-id 1 // 设为最小ID确保置顶
排查命令:
display security-policy ip 查看策略顺序和命中数
display object-group port 高危端口 确认端口组配置
二、零段策略说明
若“零段”指0.0.0.0/0全网段,上述策略默认覆盖全源目IP;若需单独放行特定业务,在deny策略前(rule-id更小)配置permit规则即可。
注意:策略顺序由rule-id决定,ID越小优先级越高,需确保高危deny策略位于所有宽泛permit策略之前。
- 2026-09-04回答
- 评论(0)
- 举报
-
(0)
暂无评论

为外网防火墙封堵高危端口,是提升安全性的关键操作。最直接的方法是在防火墙上配置安全策略,明确拒绝(Deny) 来自外网(Untrust区域)访问内网(Trust区域)高危端口的流量。
需要封堵的常见高危端口
通过命令行配置
进入系统视图:
<H3C> system-viewtext创建高级ACL:
[H3C] acl advanced 3100text请确保ACL编号(如3000-3999)未被占用。
添加拒绝规则:
根据需求添加规则。例如,拒绝外部访问TCP 445和UDP 137端口。[H3C-acl-ipv4-adv-3100] rule 0 deny tcp destination-port eq 445 [H3C-acl-ipv4-adv-3100] rule 5 deny udp destination-port eq 137 [H3C-acl-ipv4-adv-3100] quittext将ACL应用到接口:
将ACL应用到外网接口的入方向(inbound)。[H3C] interface GigabitEthernet 1/0/1 [H3C-GigabitEthernet1/0/1] packet-filter 3100 inbound [H3C-GigabitEthernet1/0/1] quittext保存配置:
[H3C] save forcetext
验证配置
配置完成后,可以通过以下方式验证:
检查策略命中次数:在Web界面或使用
display security-policy rule命令查看策略的命中计数。外部端口扫描:从外网对防火墙公网IP进行端口扫描,确认高危端口状态为
Filtered或Closed。
- 2026-09-04回答
- 评论(0)
- 举报
-
(0)
暂无评论
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
暂无评论