
问题描述:
网络结构:防火墙----傻瓜式交换机------pc,防火墙和交换机连接的端口配置的access链路类型,vlan 10,vlan if地址192.168.10.1,也配置地址池了,地址池只配置了网关和网段,防火墙和交换机直连的端口配置的安全域为trust 也绑定vlan10了,安全策略放通的是trust到local,dhcp 服务全局也开启了,在防火墙上查看mac地址表也能获取到pc的mac地址,但是pc获取不到地址
- 2026-10-20提问
- 举报
-
(0)
最佳答案
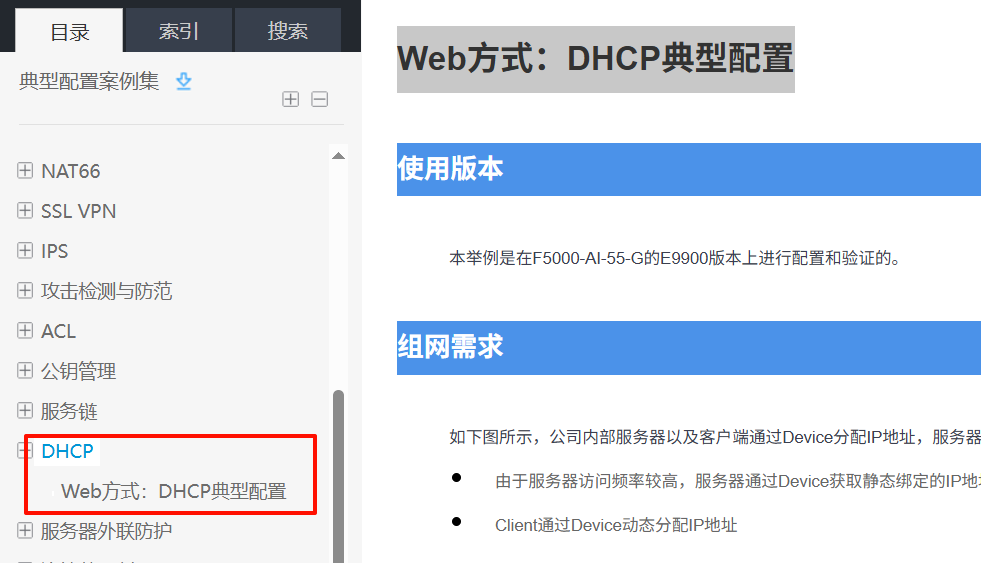

local到trust也要放行
- 2026-10-20回答
- 评论(1)
- 举报
-
(0)
放行了,也不行
放行了,也不行
dhcp server enable了吗,全局启用dhcp服务
- 2026-10-20回答
- 评论(1)
- 举报
-
(0)
启用了
启用了

1. 确认DHCP服务状态
display dhcp server status
确认DHCP服务已启用。
2. 检查地址池配置
display dhcp server ip-pool
确认地址池网段、网关与VLAN接口一致,且地址池未被耗尽。
3. 检查VLAN接口配置
display interface Vlan-interface10
确认VLAN接口IP为192.168.10.1/24,接口状态UP。
4. 检查安全策略
display security-policy
确认有从Trust到Local放通UDP 67、68端口的策略,且策略已生效(hit计数增加)。
5. 检查接口安全域
display zone interface
确认连接交换机的物理接口已加入Trust域。
6. 抓包定位
在防火墙连接交换机接口抓包:
debugging dhcp server packet 或镜像抓包,确认是否收到DHCP Discover报文。若未收到,检查交换机VLAN透传或PC侧问题;若收到但无响应,检查防火墙DHCP处理。
关键配置示例:
dhcp enable
dhcp server ip-pool vlan10
network 192.168.10.0 mask 255.255.255.0
gateway-list 192.168.10.1
interface Vlan-interface10
ip address 192.168.10.1 255.255.255.0
security-zone name Trust
import interface GigabitEthernet1/0/1 vlan 10
security-policy ip
rule name dhcp
source-zone Trust
destination-zone Local
service dhcp
action pass
常见原因:安全策略未放通DHCP服务(UDP 67/68),或接口未正确加入Trust域。
- 2026-10-20回答
- 评论(0)
- 举报
-
(0)

高频故障点,按优先级排查
1、Vlan‑if 接口下缺少dhcp select global(最高概率)
全局开启dhcp enable只是总开关,Vlan‑if10 接口必须指定调用全局地址池,否则接口收到 DHCP 请求不会交给本地 DHCP 服务器处理H3C。
interface Vlan‑interface 10
 ip address 192.168.10.1 255.255.255.0
 dhcp select global    #这条非常容易漏配
quit
2、安全域的成员配置错误
错误做法:把物理二层接口加入 trust 域; 正确做法:把VLAN10加入 trust 域,不是物理接口。
security‑zone name trust
 import interface GigabitEthernet 1/0/1 vlan 10
如果只 add 物理接口,没有带
vlan 10参数,VLAN10 的三层逻辑接口不属于 trust 域;来自 VLAN10 终端发往本机(DHCP 服务属于 local 域)的报文被安全域机制丢弃,MAC 二层可以学习,三层 DHCP 广播报文被拦截H3C。
3、安全策略检查
已经配置 trust‑>local 允许,确认源是 trust,目的是 local,动作 permit。
DHCP‑Discover 是广播报文,源 IP 为 0.0.0.0,目的 255.255.255.255;策略要放行源 0.0.0.0 到 local 域 UDP67/68。
security‑policy‑ip
 rule name Trust‑To‑Local
  source‑zone trust
  destination‑zone local
  service udp‑dhcp
  action permit
quit
4、DHCP 地址池校验
- 地址池
network网段必须和 Vlan‑if10 的 IP 网段完全一致; - 要把网关地址 192.168.10.1 排除分配,使用
forbidden‑ip;
dhcp server ip‑pool vlan10
 network 192.168.10.0 mask 255.255.255.0
 gateway‑list 192.168.10.1
 forbidden‑ip 192.168.10.1
 dns‑list 223.5.5.5
quit
核查命令:display dhcp server ip‑pool all
5、接口、全局是否开启拦截类功能
- 接口是否开启
dhcp server check mac‑address,该校验失败直接丢弃 DHCP 请求H3C; - 是否开启
dhcp‑snooping,没有配置 trust 端口会丢弃服务器回复报文; - ASP 防护、IPDT / 源 IP 防护策略拦截广播 DHCP 报文。
定位调试手段(业务窗口操作)
debugging dhcp packet
terminal debugging
terminal monitor
- 如果调试看不到任何 DHCP‑Discover 报文:报文没有送达防火墙 DHCP 进程,优先排查安全域成员配置、dhcp select global;
- 如果能看到 Discover,看不到防火墙回复 Offer:检查地址池网段匹配、地址池是否耗尽。
关键核查命令汇总
display mac‑address                     #确认学到PC mac(用户已经确认有)
display vlan brief
display interface vlan‑interface brief
display dhcp status
display dhcp server ip‑pool all
display security‑zone name trust
display security‑policy‑ip rule name Trust‑To‑Local
快速复盘容易踩的坑
- 只全局开 dhcp enable,忘记 Vlan‑if 下配置
dhcp select global; - 安全域只添加物理接口,没有带上 vlan 10 参数,VLAN 三层报文不在 trust 域,报文被域机制丢弃(二层 MAC 依旧可以学习,迷惑性很强);
- 地址池网段与 Vlan‑if 网段不一致;
- trust‑local 安全策略没有放行 UDP‑DHCP 服务。
补充:傻瓜交换机不需要任何配置,直接透传广播,问题基本都在防火墙配置。
- 2026-10-21回答
- 评论(0)
- 举报
-
(0)
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
好的