
参考下:
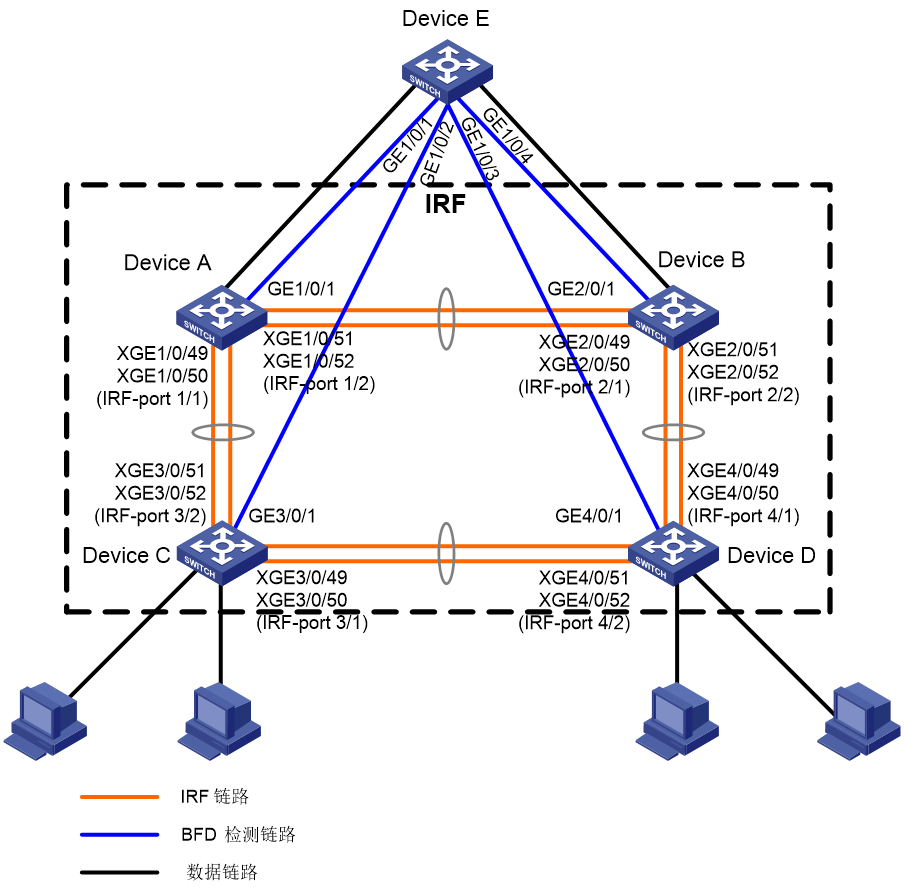
# 创建VLAN 3,并将端口GigabitEthernet1/0/1、GigabitEthernet2/0/1、GigabitEthernet3/0/1和GigabitEthernet4/0/1加入VLAN 3中。
[Sysname] vlan 3
[Sysname-vlan3] port gigabitethernet 1/0/1 gigabitethernet 2/0/1 gigabitethernet 3/0/1 gigabitethernet 4/0/1
[Sysname-vlan3] quit
# 创建VLAN接口3,并配置MAD IP地址。
[Sysname] interface vlan-interface 3
[Sysname-Vlan-interface3] mad bfd enable
[Sysname-Vlan-interface3] mad ip address 192.168.2.1 24 member 1
[Sysname-Vlan-interface3] mad ip address 192.168.2.2 24 member 2
[Sysname-Vlan-interface3] mad ip address 192.168.2.3 24 member 3
[Sysname-Vlan-interface3] mad ip address 192.168.2.4 24 member 4
[Sysname-Vlan-interface3] quit
# 因为BFD MAD和生成树功能互斥,所以在GigabitEthernet1/0/1、GigabitEthernet2/0/1、GigabitEthernet3/0/1和GigabitEthernet4/0/1端口上关闭生成树协议。
[Sysname] interface range gigabitethernet 1/0/1 gigabitethernet 2/0/1 gigabitethernet 3/0/1 gigabitethernet 4/0/1
[Sysname-if-range] undo stp enable
[Sysname-if-range] quit
Device E作为中间设备来透传BFD MAD报文,协助IRF中的四台成员设备进行多Active检测。
# 创建VLAN 3,并将端口GigabitEthernet1/0/1~GigabitEthernet1/0/4加入VLAN 3中,用于转发BFD MAD报文。
<DeviceE> system-view
[DeviceE] vlan 3
[DeviceE-vlan3] port gigabitethernet 1/0/1 to gigabitethernet 1/0/4
[DeviceE-vlan3] quit

配置步骤:
1. 全局使能BFD(默认可能已开启):
bfd session init-mode active
2. 创建BFD会话(以三层接口为例):
interface Route-Aggregation1 # 或物理口/VLAN接口
bfd min-transmit-interval 100
bfd min-receive-interval 100
bfd detect-multiplier 3
3. 关联上层协议(以OSPF为例):
ospf 1
bfd all-interfaces enable
或指定接口:
interface Vlan-interface10
ospf bfd enable
4. 验证:
display bfd session verbose
display bfd session
堆叠环境注意事项:
BFD会话需绑定堆叠后的逻辑接口(如Route-Aggregation、VLAN接口),不要绑定物理成员口。
若BFD检测堆叠成员间链路,建议使用MAD BFD检测(mad bfd enable),配置在中间设备上。
确保两端BFD参数一致(min-transmit/receive、detect-multiplier),否则会话无法Up。
MAD BFD配置示例(堆叠分裂检测):
interface GigabitEthernet1/0/1
mad bfd enable
mad ip address 1.1.1.1 24 member 1
mad ip address 1.1.1.2 24 member 2
具体参数根据业务需求调整,详细可参考H3C官网对应产品BFD配置手册。
暂无评论

堆叠 IRF 里这个叫 BFD MAD(BFD 方式的多 Active 检测),不是普通路由 BFD;作用是堆叠链路断了 IRF 分裂,快速检测双主,自动把其中一台置为 Recovery、关闭业务转发,防止 IP 冲突、环路H3C
组网:两台交换机 IRF 直连做 BFD MAD(无中间交换机,最常用) 硬性约束:
- BFD MAD VLAN 必须专用,不能跑业务;不能用 VLAN1;该 VLAN 接口只能配置 mad bfd enable + mad ip address,不能写普通 ip addressH3C
- BFD MAD 和 STP 互斥,这个 VLAN 内端口要关闭 STP
- 一台 IRF 里 BFD MAD、LACP MAD、ARP MAD不能同时混用H3C
组网说明
SW1(member 1)G1/0/24 ←直连→ SW2(member 2)G2/0/24,这条链路专门做 BFD MAD 心跳 VLAN 400 专用于 BFD MAD
完整配置(堆叠视图下统一配,IRF 形成后只在一台上配置即可)
#1、创建专用MAD VLAN
vlan 400
 port GigabitEthernet 1/0/24
 port GigabitEthernet 2/0/24
quit

#2、接口关闭STP(必做!BFD MAD和STP互斥)
interface GigabitEthernet 1/0/24
 undo stp enable
quit
interface GigabitEthernet 2/0/24
 undo stp enable
quit

#3、创建VLANIF,开启BFD MAD,给两个成员分配MAD IP(同网段)
interface Vlan-interface 400
 mad bfd enable
 mad ip address 10.0.0.1 255.255.255.0 member 1
 mad ip address 10.0.0.2 255.255.255.0 member 2
quit

save
mad ip address 后面带 member X,用来区分堆叠里面不同成员,不是普通 IP,不要用 ip address 命令!
验证命令
display mad verbose
display bfd session
正常状态:IRF 正常合并时,只会主设备的 BFD 会话 UP;一旦堆叠线断开分裂,两台互相 BFD 检测,MAD 触发,优先级低的进入 Recovery 状态,所有业务端口 shutdown。
另一种:有中间交换机的 BFD MAD(两台 IRF 成员分别连一台中间交换机)
- IRF 两台各拉一根线到中间交换机,都放进 VLAN400
- 中间交换机上 VLAN400 透传,接口关闭 STP 即可
- IRF 侧 Vlan-interface400 配置同上,mad ip address member1、member2
容易混淆的两个东西(很多人踩坑)
- BFD MAD(上面这套):IRF 堆叠分裂检测,MAD 机制,只能给 IRF 用,命令是
mad bfd enable / mad ip address,专用 VLAN - 普通 BFD for 静态 / OSPF:业务路由链路故障检测,命令是
bfd min-transmit-interval、ip route-static xxx bfd,这个是堆叠和上下行对接链路的快速故障检测,不是堆叠本身的分裂检测
如果你想要的是【堆叠和上行防火墙之间链路 BFD(路由 BFD)】示例(顺带)
bfd echo-source-ip 10.255.255.254
interface Vlan-interface 10
 bfd min-transmit-interval 500
 bfd min-receive-interval 500
 bfd detect-multiplier 3
ip route-static 0.0.0.0 0 Vlan-interface 10 10.10.10.1 bfd echo
故障排查清单
✅ display mad verbose 看 MAD 模式是不是 BFD MAD ✅ 确认 MAD VLAN 没有被业务 trunk all 顺带放进去(如果 trunk permit all,记得 undo trunk permit vlan 400) ✅ 确认 Vlan-interface400 没有配置普通 ip address ✅ 确认 MAD 链路上端口 undo stp enable ✅ 不要 VLAN1 做 MAD VLAN
暂无评论
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
暂无评论