F1000-C-G5防火墙配置问题
- 0关注
- 0收藏,143浏览
问题描述:
我司前些年采购了一款H3C的F1000-C-G5防火墙,今年中下旬项目实施才安装至客户机房中。根据400客服反馈我司采购的这款防火墙已过保,目前我在配置过程中遇到如图所示的问题,想在这儿问问各位大佬支支招,我这个问题要如何解决。
故障描述:我正常安装好iNodeSetup7.3(E0632)_SSLVPN软件后,用软件去进行SSL VPN连接。结果提示:“证书认证失败、请检查证书是否过期、配置是否正确”。
想请各位大佬帮忙看看是啥情况。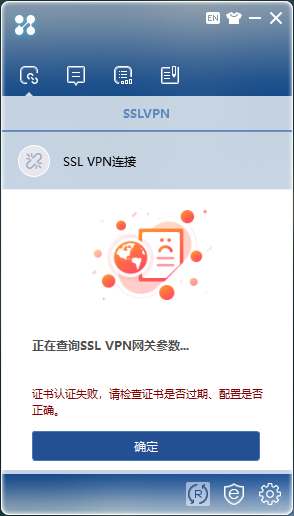
- 2026-11-09提问
- 举报
-
(0)


iNode 提示【证书认证失败,请检查证书是否过期、配置是否正确】(F1000-C-G5 V7 防火墙 SSL VPN)
先分清两类证书校验,很多人搞混:
- 客户端校验防火墙网关证书(服务器证书):电脑不信任防火墙的证书,握手失败(你这个弹窗绝大多数是这个)
- 防火墙校验客户端证书(client certificate-authentication enable):防火墙强制 iNode 上传用户证书,没有合法客户端证书直接拒绝(这个是开启了客户端证书认证模式)H3C
第一步:优先排查最简单两个点(现场最高概率)
① 时间问题(非常高频!)
证书是强依赖时间的:防火墙系统时间、Windows 电脑本地时间,两个都必须和证书有效期匹配
- 防火墙命令查看:
display clock - 电脑右下角时间,相差几分钟都可能校验失败,差几个小时必失败
设备放仓库放了很久,上电时间不对,是这类老设备通病! 处理:防火墙配置 NTP 同步,电脑时间同步互联网时间
② 确认你的 SSLVPN 实例,有没有开启【客户端证书认证】
system-view
sslvpn context XXX
display this
看里面有没有这条命令:
certificate-authentication enable
✅ 如果有:代表防火墙强制要求 iNode 上传用户客户端证书,不是单纯用户名密码登录;
👉 两种选择:
方案 A(推荐普通办公):undo certificate-authentication enable,关闭客户端证书校验,只用账号密码登录(业务最常用)
方案 B(必须证书登录):需要在 PKI 域生成 / 导入 CA 根证书、给电脑颁发客户端证书,并且把 CA 根证书导入 Windows【受信任的根证书颁发机构】,iNode 里选择该证书登录H3C
⚠️ 注意:关闭这个命令≠不需要网关证书,关闭只是不校验【客户端证书】;防火墙自己的服务端证书还是要正常存在。
第二步:校验防火墙 SSL 服务端证书(网关证书)
F1000-C-G5 默认自带自签名证书,有两个坑:
- 自签名证书没有导入电脑根证书库 → Windows 不信任,iNode 直接报证书认证失败
- 老默认证书过期了(设备放了好几年,证书有效期到了) 操作:
- 防火墙导出 SSL 服务端证书(crt)
- Windows 双击证书 → 安装证书 → 存储位置:受信任的根证书颁发机构
- 安装完成,重启 iNode 重试
如果证书已经过期: 在防火墙 PKI 里重新生成自签名证书,重新绑定到 ssl server-policy,再导出给电脑安装。
查看防火墙 SSL 服务策略绑定
display ssl server-policy
display sslvpn context XXX
确认 sslvpn context 下引用的 ssl server-policy 存在,并且策略里绑定了有效的本地证书,不要引用已经过期、删除的证书。
第三步:iNode 客户端侧排查
你现在版本:iNodeSetup7.3(E0632)
- 清理 iNode 缓存证书:
C:\SLink\pem目录全部删除,重启 iNode,重新连接网关,会重新拉证书 - 确认 iNode 新建 SSLVPN 连接的时候,网关地址 / 端口填写正确(域名 / IP、443 端口,不要写错);如果域名访问,证书里的 CN 名称要和你访问的域名一致,否则报名称不匹配,也会认证失败
- 测试:浏览器直接访问
https://你的SSLVPN公网IP:443,看浏览器证书告警:- 浏览器弹出证书不安全:就是网关证书没信任 / 过期 / 域名不匹配,和 iNode 报错同源,优先解决这个
- 浏览器直接能正常打开登录页面,无证书告警:那问题就锁定在【防火墙开启了客户端证书认证】
第四步:WEB 界面快速排查路径(如果你用 Web 管理)
- 【系统】→【时间】:核对防火墙时间
- 【VPN】→【SSL VPN】→【访问实例】,进入实例:
- 认证方式:看是否勾选【证书认证】(这个就是上面
certificate-authentication enable) - SSL 服务策略:确认绑定的证书状态正常,没过期
- 认证方式:看是否勾选【证书认证】(这个就是上面
- 【证书管理】→【PKI 管理】:查看本地证书有效期、CA 根证书
最简故障优先级总结(按顺序试)
- 核对防火墙 + 电脑系统时间(最高概率)
- 浏览器访问 SSLVPN 地址,确认浏览器证书告警
- 浏览器报证书不安全:导出防火墙网关证书,导入电脑根证书;证书过期就重新生成证书
- 浏览器正常打开网页:去 SSLVPN 实例关闭【客户端证书认证】(undo certificate-authentication enable)
- 清理 iNode 的 SLink 缓存,重启客户端重试
- 检查 SSL 服务策略绑定证书是否正确,PKI 域配置
补充避坑
- 区分两个东西:
- 服务端证书:防火墙出示给电脑,证明防火墙身份;所有人共用一张
- 客户端证书:电脑出示给防火墙,证明用户身份;一人一张,开启强制证书认证才需要
- 设备过保,不能打 400 远程定位,但是上面的配置命令、WEB 配置逻辑是 V7 平台通用,配置不受维保影响。
- 2026-11-09回答
- 评论(0)
- 举报
-
(0)
F1000‑C‑G5 出厂自带的默认自签名服务器证书有效期很短;设备囤了好几年、今年才上电,这个内置证书早就过期了;再叠加防火墙系统时间不对、或者你不小心开启了「客户端证书强制认证」,iNode 在查询网关参数阶段直接报证书认证失败。 过保不影响 PKI/SSL、SSLVPN 基础配置,只是不能找 400 开 case、不能升级特征库,这个故障自己完全可以修好。
- 2026-11-09回答
- 评论(0)
- 举报
-
(0)
暂无评论

排查步骤:
1. 检查防火墙当前时间
命令:display clock
若时间不准,先校正:clock protocol ntp 或手动 clock datetime
2. 查看设备本地证书状态
命令:display pki certificate local
重点看证书有效期(Validity),确认是否已过期。F1000-C-G5出厂自带默认证书,多年后大概率已过期。
3. 确认SSL VPN网关引用的证书
命令:display sslvpn gateway
查看 Certificate 字段引用的证书名称,再与上一步的本地证书对照。
4. 检查客户端PC时间
客户端系统时间若偏差过大,也会导致证书校验失败,需同步时间。
解决方法:
若证书已过期,需重新申请或生成本地自签名证书,并在SSL VPN网关中重新引用。
生成自签名证书关键命令示例:
pki entity entity1
common-name ***.***
pki domain domain1
public-key rsa general name rsa1 length 2048
undo crl check enable
certificate request from entity entity1
certificate request self-signed
pki import domain domain1 der local filename cert.der
生成后进入SSL VPN网关视图:
sslvpn gateway gw1
certificate domain1
若不想用自签名,可向CA申请正式证书后导入,步骤类似。
建议先执行 display clock 和 display pki certificate local,确认时间和证书有效期,基本就能定位问题。
- 2026-11-09回答
- 评论(0)
- 举报
-
(0)
暂无评论
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
暂无评论