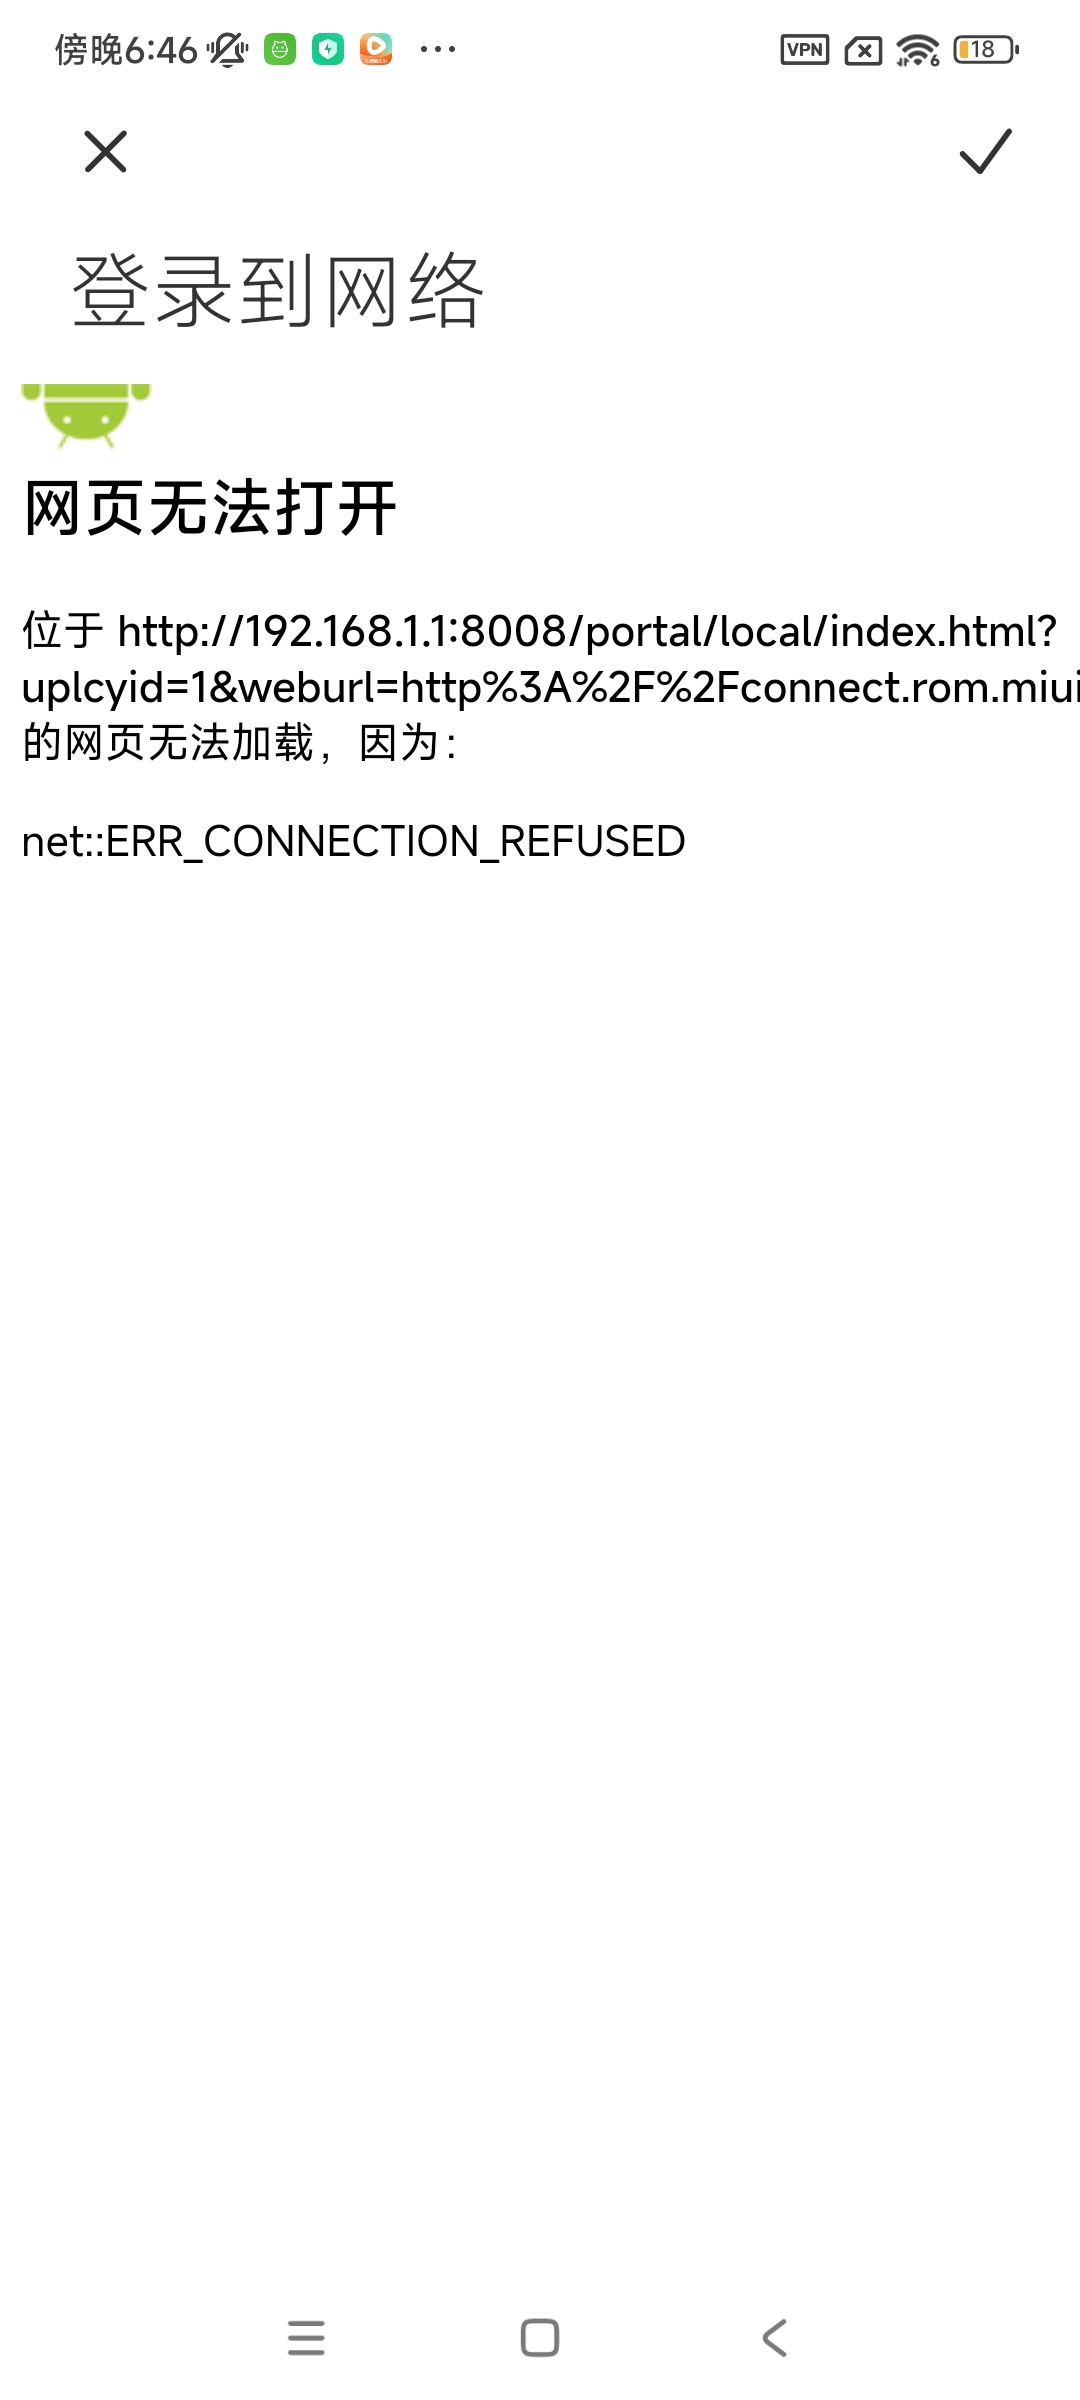

看下配置的是本地portal认证还是对接服务器的portal认证,如果是本地的认证需要web页面文件的,看下是否有文件,如果是对接服务器的需要看下是否正确配置了portal web-server,以及服务器侧的配置
是本地portal认证,不是portal服务器,怎么查看页面文件

报错 ERR_CONNECTION_REFUSED = TCP 握手直接被拒绝。跳转地址 http://192.168.1.1:8008 是 ACG 的 BVI 桥 IP+Portal 本地认证端口,说明重定向逻辑正常,但是 ACG 上 8008 端口的 portal 服务没有正常监听 / 流量被策略拦截。
透明模式(网桥 BVI)本地 Portal,
user-policy https-portal enable只是开启 HTTPS 的重定向能力,不等于自动放行 8008、不等于 portal 服务正常起来。
按优先级排查(ACG1000-B100+ 透明网桥)
1、先确认 BVI、IP 基础(最常见坑)
- 透明模式必须把上下行接口加入同一个 BVI 桥,BVI 接口配置 IP:192.168.1.1;
- 终端必须能正常 ping 通 192.168.1.1;ping 不通就是桥、接口、VLAN 问题,优先解决连通性;
- 重点:BVI 的管理访问权限:BVI 视图下必须开启 http 服务权限
interface BVI 1
 ip address 192.168.1.1 255.255.255.0
 service http          # 允许http访问BVI IP(portal 8008依赖)
 service https
如果 BVI 没有 service http,就算端口服务起来了,也直接拒绝连接。
2、确认 Portal 本地认证服务监听 8008 是否正常
ACG 本地 web 认证默认 http portal 端口 8008 命令查看:
display user-policy portal
display ip service
看是否显示 portal 服务监听 8008。
- 如果这里看不到 8008 监听:portal 进程异常,保存配置,重启 ACG;稳定版本偶尔出现 portal 服务起不来。
- 如果能看到监听,继续往下查策略。
3、透明模式下【认证前放行策略】(高频踩坑点)
透明模式 ACG 默认策略是拒绝;未认证用户访问 ACG 本机 192.168.1.1:8008 的流量,必须在 user-policy 里面放通。
很多人只开了 portal 重定向,但是没有放行到 ACG 本机 8008 的流量,策略直接拒绝,表现就是 connection refused。
配置要点:
- 新建用户策略,认证前域(pre-auth),放通目的 IP=192.168.1.1,目的 TCP 8008;
- 同时放通 DNS(UDP53),不然 HTTPS 重定向域名解析失败;
注意:这个策略是访问 ACG 自身 portal 页面,不是外网策略。
4、https-portal 补充说明
user-policy https-portal enable 作用:HTTPS 网站(443)也能触发重定向;
它不负责 8008 页面本身的放行、不启动 8008 服务。
只开这条命令,没有 pre-auth 放行策略,依然会拒绝 8008。
5、其他容易忽略点
- Bypass 硬件旁路按钮 / 状态:如果 ACG 进入硬件 bypass 直通,ACG 本身不处理流量,重定向虽然生成,但是 8008 端口不通;看设备 bypass 指示灯;
- 路由器 / 上游设备是否有 ACL,拦截内网到 192.168.1.1:8008;
- 浏览器测试:直接手动输入
http://192.168.1.1:8008/portal/local/index.html,看能不能打开,区分是跳转问题还是页面本身就访问不了; - 版本 bug:同系列老稳定版本有个别版本存在透明 BVI 下 portal 8008 服务随机不监听,重启恢复;
最简验证步骤(现场快速定位)
- 终端 ping 192.168.1.1 ✅
- 终端 tcping/telnet 192.168.1.1 8008 → 看是否拒绝
- ACG 上:
display user-policy portal确认本地 portal 启用、端口 8008 - ACG 上:
display current-configuration interface BVI确认 service http - ACG 上:检查 pre-auth 认证前策略,放行目的 192.168.1.1 tcp 8008

1. 确认认证端口状态
检查用户接入的VLAN/接口是否已加入认证域,且端口在ACG上启用了Portal认证:
bash
display portal interface
display web-auth interface
2. 验证HTTPS Portal服务
确认HTTPS Portal进程正常,且证书未过期:
bash
display portal https-server status
display pki certificate
若证书异常,尝试重新生成自签名证书。
3. 检查重定向URL可达性
在终端上手动访问跳转的Portal页面地址(如https://192.168.x.x/portal),若无法打开,检查ACG与终端间路由及安全策略是否放行HTTPS(TCP 443)。
4. 抓包分析
在ACG连接终端的接口抓包,确认重定向报文和后续HTTPS握手是否正常:
bash
debugging portal packet
debugging web-auth packet
重点看TCP 443握手是否被重置。
5. 检查浏览器兼容性
部分浏览器对自签名证书拦截较强,尝试更换Chrome/Edge并手动信任证书,或临时关闭证书校验测试。
6. 确认版本特性
ACG1000-B100+部分版本需额外开启HTTPS Portal重定向:
bash
user-policy https-portal enable
portal redirect https enable
若以上均正常,建议收集诊断信息联系400或通过新华三论坛开贴附配置。
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
是本地portal认证,不是portal服务器,怎么查看页面文件