ACL调用地址组不生效
- 0关注
- 0收藏,215浏览
问题描述:
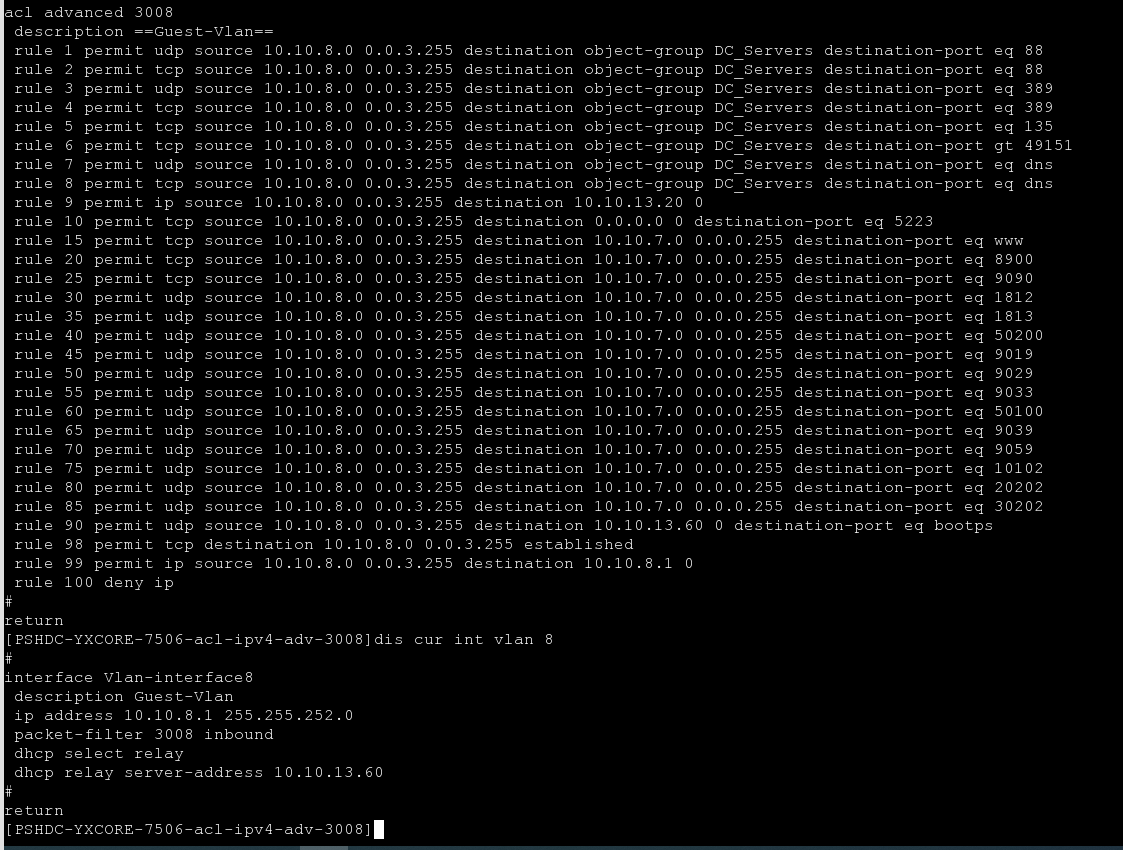
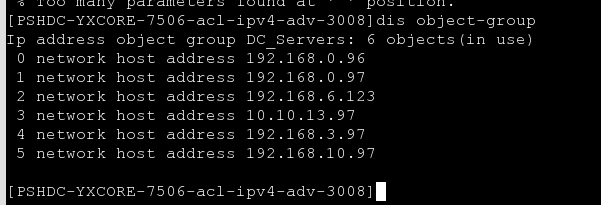
配置了地址组,ACL调用地址组发现不生效,直接将地址组中的地址写到acl中是生效的,有大神能看下是什么原因吗。
- 2026-09-09提问
- 举报
-
(0)
最佳答案

核心问题:V7 平台 S7506 高级 ACL,
destination object-group DC_Servers这条语法,老版本固件存在硬件转发芯片不支持对象组匹配的限制;同时还有 ACL 条目顺序、对象组类型、硬件表项下发的坑。 现象特征:ACL 配置行能正常保存不报错,但流量在硬件转发,没有匹配对象组的 rule;把 object-group 拆开,一条一条写目的 IP,就能正常命中,这是典型硬件不支持高级 ACL 内嵌地址对象组。
1、根因(最可能)
S7506 V7 平台,接口 inbound 调用 advanced ACL,当 rule 里直接写destination object-group,部分版本芯片不支持把地址对象组加载到硬件 TCAM。
- 直接写目的 IP:可以正常下发到硬件,流量命中
- 写 destination object-group:配置保存成功,但硬件没有生成对应的表项,数据包无法匹配这条 rule,直接跳过。
注意:V7 分版本,早期 R7xxx 版本高级 ACL 不支持对象组;基础 ACL(acl number 2000~2999)支持 object-group,高级 acl 3000 + 很多版本硬件不支持。
快速验证是不是硬件下发问题
display acl 3008
看对应 rule 的 hit 计数:访问 DC_Servers 服务器,hit 计数完全不增长,说明这条规则没有被流量匹配。
display packet-filter interface Vlan-interface 8 inbound
查看 ACL 是硬件模式(hardware)还是软件(software)。 如果是硬件模式,高级 acl 内嵌 object-group 不支持,规则不下硬件。
2、备选排查点(次要)
- 对象组名称中间空格!
你的对象组名字是
DC_Servers,下划线没问题,不要写成 DC Servers(中间空格),空格会识别成两个参数,配置异常。你截图dis object-group名称DC_Servers是正确的,这条可以排除。 - ACL 规则顺序 rule1~8 是放通 DC_Servers;后面还有大量 rule,最后 rule100 deny ip。
不存在后面规则覆盖的问题,但是注意:硬件 ACL 是并行查找,软件是顺序查找,行为会不一致。
- 接口应用方向
packet-filter 3008 inbound在 Vlan8 入方向(Guest 流量进交换机),方向是正确的。Guest 网段 10.10.8.0/22,源网段匹配没问题。
3、3 套解决办法(按推荐顺序)
方案 1:升级交换机固件(根治,优先评估)
升级到支持高级 ACL 调用 ip object-group 的 V7 新版本,新版本修复 TCAM 硬件表项对高级 ACL 地址对象组支持。升级前查版本发行说明书确认特性支持。
方案 2:拆对象组,用多条 rule(临时应急,你直接写 IP 能生效就是这个原理)
把 DC_Servers 里面 6 个 IP,每条单独写 rule:
rule permit udp source 10.10.8.0 0.0.3.255 destination 192.168.0.96 0 destination-port eq 88
rule permit tcp source 10.10.8.0 0.0.3.255 destination 192.168.0.96 0 destination-port eq 88
……6台服务器依次补齐所有端口
缺点:维护麻烦,服务器增减 IP 需要改 ACL。
方案 3:改用 QOS / 流分类 + 策略(推荐替代方案)
用traffic classifier调用if-match destination-object-group,在流分类里引用地址对象组,然后在接口应用packet-filter改为 qos policy。
流分类是软件层面支持 object-group,不受高级 ACL 硬件 TCAM 限制。示例:
#定义流分类
traffic classifier Guest-DC operator and
 if-match source ip-address 10.10.8.0 0.0.3.255
 if-match destination object-group DC_Servers
#定义流行为
traffic behavior permit
 permit
#策略关联
qos policy Guest-DC
 classifier Guest-DC behavior permit
#接口下应用
interface Vlan-interface8
 qos apply policy Guest-DC inbound
注意:qos policy 的 permit 只是放行,后面依然需要处理其他拒绝策略;硬件资源占用会比 acl 高。
4、调试命令定位
display acl 3008
display acl resource
display object-group ip address DC_Servers
display packet-filter hardware resource
- 看 acl hit 计数是否增加
- 查看硬件 TCAM 资源是否耗尽,资源满了也会导致部分规则不下硬件
5、重要限制总结(S7506 V7)
- 高级 ACL(3000~3999)很多老 V7 版本硬件 TCAM 不支持
destination object-group/source object-group,配置能保存,但无法命中流量;基础 ACL(2000 段)支持对象组。 - 基础 ACL 只能匹配源 IP,不能匹配目的端口,所以不能直接拿来替代你的业务策略(你需要匹配目的端口 88/389 等)。
- 当 ACL 无法下硬件,会降级到软件转发,大流量场景 CPU 飙升,不建议长期软件转发。
小结
大概率是S7506 当前 V7 固件版本,高级 ACL 硬件 TCAM 不支持内嵌 ip 地址对象组,配置保存成功但是硬件没有下发表项,流量无法命中;手动写单个目的 IP 可以生效。
可选方案:①升级到支持该特性的新版本;②拆分 ACL 规则,逐条写服务器 IP;③改用 QoS 流分类引用 object-group。优先display acl看 hit 计数确认是否命中。
- 2026-09-09回答
- 评论(0)
- 举报
-
(0)

1. 确认对象组(地址组)创建与引用方向是否一致
如果在接口出方向调用,且使用的是 object-group ip address(对象组),部分旧版本可能不支持出方向调用对象组,或需要注意 destination-port 等组合逻辑。
关键检查命令:
display object-group ip address
display acl [ ipv6 ]
2. 排除硬/软件转发差异
有些设备在硬件转发模式下对动态对象组(如含FQDN的)或复杂对象组组合支持不佳。
测试方法:在接口下配置 undo fast-forwarding(仅用于测试,不要长期开启)或切换为软件转发,看是否生效。
3. 版本Bug
H3C 早期版本(特别是 V7 早期的 ESS/EAR 版本)存在对象组在特定场景(如出方向、IPSec VPN多实例等)下不生效的已知Bug。
建议升级至官网最新的 Release 版本。
4. 配置细节检查
确认ACL是 basic/advanced,高级ACL建议同时写 source 和 destination(哪怕是 any),配合对象组使用逻辑最清晰。
- 2026-09-09回答
- 评论(0)
- 举报
-
(0)
暂无评论

ACL调用地址组不生效,但直接写IP地址就正常,这个问题通常由以下几个原因导致。建议按以下顺序排查:
第一步:检查ACL规则与调用方向
检查ACL规则本身:确认ACL规则中是否正确引用了地址组对象。同时,使用
display object-group ip address命令确认地址组内确实包含了预期的IP地址。检查ACL调用方向:这是最常见的原因之一。
第二步:排查策略路由(PBR)场景
如果你的ACL是用于策略路由(PBR),那么很可能是遇到了设备限制。
已知限制:部分H3C交换机的策略路由功能不支持直接调用包含地址对象组的ACL。策略路由通常只支持匹配五元组(源IP、目的IP、源端口、目的端口、协议号)。
解决方案:在这种场景下,需要在ACL中直接写入具体的IP地址或网段,而不是引用地址组对象。你提到“直接将地址组中的地址写到acl中是生效的”,这恰好符合策略路由的这种限制特征。
第三步:检查硬件资源与版本问题
检查硬件ACL资源:如果设备ACL规则数量较多,可能因硬件TCAM资源耗尽导致新增规则无法下发。执行
display qos-acl resource命令查看资源使用情况,如果Remaining条目为0,则说明资源不足。检查软件版本:H3C早期V7版本(特别是ESS/EAR版本)可能存在对象组在特定场景下不生效的已知Bug,建议将设备升级到最新的Release版本。
第四步:其他通用排查点
- 2026-09-11回答
- 评论(0)
- 举报
-
(0)
暂无评论
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
暂无评论