ER3200 ipv6配置
- 0关注
- 0收藏,165浏览
问题描述:
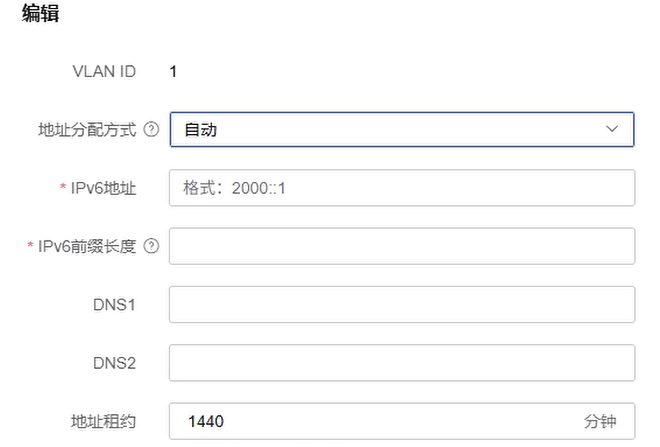
wan口获取了ipv6公网地址,内网使用的是vlan1,这里如何配置才能让终端获取到ipv6公网地址?配置完一直提示参数错误
- 2026-09-12提问
- 举报
-
(0)
AN 侧,VLAN1)
菜单:网络设置 → IPv6 设置 → IPv6LAN
- 选择 VLAN1
- IPv6 地址来源:从 PD 前缀获取,前缀编号填上面 WAN 定义的
1,子网前缀长度64 - ✅ 启用 RA 路由器通告(必须开,不开终端不会自动生成 IPv6)
- RA 模式:SLAAC(无状态) 【推荐,终端自动拿公网 IP】
可选:SLAAC+DHCPv6(M+O 标记,DHCPv6 下发 DNS)
- IPv6 防火墙:放行(默认允许内网 IPv6 出站) 保存。
3、IPv6 DNS(可选,推荐)
菜单:网络设置 → IPv6 设置 → IPv6DNS DNS 可以填: 2400:da00::6666(阿里)、240C::6666 RA 通告携带 DNS,终端自动获取。
4、检查配置,排查【参数错误】的 4 个根源
ER3200 Web 提示参数错误,基本就 4 个原因:
- WAN没开启 PD 前缀代理,或者 WAN 没有成功获取 PD 前缀(页面 PD 前缀空白),内网 VLAN 选择 “从 PD 前缀获取” 直接报错。✅优先检查这个
- 前缀编号 WAN 和 LAN 两边不一致(WAN 写 1,LAN 写别的)
- 前缀长度填写错误,不能写 56,内网每个 VLAN 必须用
/64 - 版本 BUG:老固件版本 IPv6PD 有 bug,升级 ER3200 固件到官网最新版本。
验证方法
- 在 ER3200 Web IPv6 页面看 WAN: WAN IPv6 地址:有公网地址;PD 前缀:有 / 56 或 / 60 网段(关键!)
- 内网电脑 ipconfig /all(Windows),看 IPv6 地址,会出现 240 开头公网 IPv6。
- 测试:访问***.***
两种模式说明
- SLAAC 无状态(推荐):终端自动生成公网 IPv6,不需要 DHCPv6 地址池,简单稳定。电脑自动获取公网 IP,就是你想要的效果。
- 有状态 DHCPv6:ER 做 DHCPv6 服务器分配 IPv6 地址,需要额外配置地址池,国内家用宽带很少这么用。
重要补充(光猫)
如果你是光猫拨号:光猫里开启 IPv6、PD 前缀转发; 如果你是桥接(ER3200 拨号):光猫必须设置 IPv6 passthrough,让 PD 前缀透传给 ER3200。很多人 WAN 拿到 IPv6,但拿不到 PD 前缀就是光猫没开 PD 透传,内网无法分配网段。
- 2026-09-12回答
- 评论(0)
- 举报
-
(0)
暂无评论


关键配置步骤 (以G2/G3为例,假设WAN为PPPoE/DHCPv6):
1. WAN侧配置:
确认WAN口已开启IPv6,地址获取方式选“DHCPv6客户端”或“PPPoEv6”。
必须勾选“获取前缀(Prefix Delegation)”,用于自动分配给内网。
2. LAN侧(VLAN1)配置:
进入“网络配置 > LAN > VLAN设置 > VLAN1”。
开启IPv6,地址配置方式选“自动获取前缀”(或手动设置从运营商处获得的前缀)。
开启“RA发布”(无状态地址自动配置)。
3. CLI命令参考:
WAN侧假设为GE0
interface GigabitEthernet0/0
ipv6 address dhcp-alloc
ipv6 dhcp client pd 1 hint ::/60 // hint用于请求/60前缀
LAN侧VLAN1
interface Vlan-interface1
ipv6 address pd 1 1:0:0:1::/64 // 引用前缀并拼接ID
undo ipv6 nd ra halt // 开启RA
如报错请检查:1. 版本是否支持;2. 前缀长度是否匹配(通常/60分/64给VLAN)。
- 2026-09-12回答
- 评论(0)
- 举报
-
(0)
暂无评论
ER3200 (G3) IPv6 VLAN1 Web 配置报错【参数错误】完整解答
现象:WAN 口已经拿到运营商 IPv6 公网地址;VLAN1 编辑页面,地址分配方式选自动,保存提示参数错误。目标:内网终端拿到公网 IPv6(SLAAC+DHCPv6)。
🔴为什么你现在点保存报【参数错误】
ER3200 Web 界面规则:
地址分配方式 = 自动(SLAAC+DHCPv6)时,IPv6 地址、IPv6 前缀长度两个框都必须填写, 而且前缀长度必须填 64(LAN 侧终端网段强制 / 64,填别的数字直接参数校验失败)H3C
你截图里面:
IPv6 地址填了示例2000::1,IPv6 前缀长度输入框是空的 → 表单校验直接失败,弹出参数错误。
注意:
2000::1只是示例占位符,你不能直接填 2000::1,要用运营商 WAN 口 PD 委派回来的公网前缀,格式:运营商前缀::1。 例:运营商给的前缀2409:xxxx:xxxx:1111::/56,VLAN1 LAN 网关就写2409:xxxx:xxxx:1111::1,前缀长度64
页面正确填写示范(VLAN1)
- VLAN ID:1
- 地址分配方式:自动
- IPv6 地址:
2409:xxxx:xxxx:1111::1(替换成你的公网前缀,末尾::1 作为 VLAN1 网关) - IPv6 前缀长度:64 (必填!不填就报参数错误)
- DNS1/DNS2:可选,填运营商 IPv6 DNS,不填自动继承 WAN 侧 DNS
- 地址租约:1440(默认即可)
保存不再报错,内网终端通过 RA 报文,自动生成公网 IPv6 地址(SLAAC),同时 DHCPv6 下发 DNS。
✅前置条件(非常关键,很多人漏这一步)
- WAN 口 IPv6 设置页面,必须开启【DHCPv6 前缀委派 PD】
只有 WAN 成功拿到 PD 前缀,ER3200 才会把运营商公网前缀分配给 VLAN1,终端拿到公网 IPv6。 如果 WAN 只是拿到单个 IPv6 地址、没有 PD 前缀,内网终端只能拿到链路本地地址,拿不到公网 IPv6。 联系运营商确认:宽带支持 DHCPv6-PD 前缀委派(一般家庭 / 企业宽带给 / 56 前缀,可以切分成多个 / 64 内网网段)。
- 全局 IPv6 总开关:在 WAN IPv6 页面,全局 IPv6 启用勾选,不开启,LAN 侧配置无效。
- ER3200 内置 IPv6 防火墙放行 ICMPv6(RA 报文依赖 ICMPv6,防火墙拦截的话终端收不到 RA,拿不到地址) Web:安全设置→高级防护,确认不拦截 ICMPv6。
📌地址分配 3 种选项区别(ER3200 Web)
- 自动(推荐):SLAAC + DHCPv6,终端自动生成公网 IPv6,同时 DHCPv6 下发 DNS;Windows、手机兼容性最好。✅你选的这个。
- SLAAC:只通告 RA,终端自己生成公网 IPv6,DNS 需要 RA 携带。
- DHCPv6:纯有状态 DHCPv6,路由器给终端分配地址,Windows 部分版本兼容性差,不推荐。
🧪排错验证命令(CLI)
display ipv6 interface brief
display ipv6 dhcp client pd
display ipv6 prefix
display ipv6 neighbors
display ipv6 dhcp client pd:看 WAN 是否成功获取 PD 前缀;- 有 PD 前缀,LAN VLAN1 配置 / 64 网关,终端就能拿到公网 IPv6。
❌常见踩坑清单
- 前缀长度不是 64:填写 56/60/128,直接参数错误;LAN 网段必须 / 64。
- IPv6 地址填链路本地地址 fe80:: 开头:不能用 fe80 当 LAN 网关,必须运营商公网前缀 2/240 开头。
- WAN 没开启 PD 前缀委派,仅获取 WAN 口单个 IPv6 地址:内网终端无法拿到公网前缀。
- 浏览器缓存:配置保存报错,清缓存 / 无痕模式重试。
- 运营商不支持 PD:这种场景,内网终端无法分配独立公网 IPv6,只能 WAN 单 IP。
最简操作步骤总结
- WAN 口开启 IPv6,勾选 DHCPv6-PD 前缀委派,确认 WAN 拿到公网 IPv6+PD 前缀。
- VLAN1 编辑页面:
- 地址分配方式:自动
- IPv6 地址:
你的公网前缀::1 - IPv6 前缀长度:64
- 保存,PC / 手机网卡禁用再启用,查看网卡 IPv6 地址,出现 2409/2 开头公网 IPv6 即成功。
- 2026-09-13回答
- 评论(0)
- 举报
-
(0)
暂无评论

你遇到的“参数错误”,根源在于 ER3200 在 IPv6 场景下的设计定位。它不像家用路由器那样,能从 WAN 口获取前缀后,自动通过 VLAN1 给内网终端分配公网地址。
核心限制:ER3200 的 IPv6 转发逻辑
ER3200 作为企业级出口网关,其 IPv6 的默认工作模式是 NAT66(网络地址转换)。也就是说,即使 WAN 口获取了公网 IPv6 地址,LAN 侧的终端默认也只能获取到本地链路地址,需要通过 NAT66 转换后才能上网,而不是直接获得公网 IPv6 地址。
你试图在 VLAN1 上直接配置前缀委派(PD)来分配公网地址,这与 ER3200 的默认转发逻辑冲突,因此 Web 界面会持续报“参数错误”。
两种解决方案
根据你的实际需求,有两种路径可选。
方案一:路由器作二层设备(推荐,可实现公网 IPv6 直通)
这是实现“终端直接获取公网 IPv6 地址”最直接的方法。核心思路是让 ER3200 放弃三层路由功能,仅作二层交换。
配置步骤:
关闭 WAN 口相关功能:在 Web 管理界面中,进入 WAN 设置,禁用该 WAN 口的 IPv6 功能,或直接忽略它。
配置 VLAN1(LAN 侧):进入“网络设置” → “VLAN 设置”或“LAN 设置”。
确保 VLAN1 的 IPv6 功能已启用。
将 IPv6 地址获取方式设置为 “自动获取” 或 “EUI-64”。在部分 H3C 路由器的界面中,可能需要将 “前缀授权接口” 指向一个虚拟的或已获取到前缀的接口。
将 IPv6 地址分配方式设置为 SLAAC(无状态地址自动配置)或 DHCPv6。SLAAC 更简单,终端会自动根据路由器通告的前缀生成地址。
关闭 IPv6 NAT:在 IPv6 设置中,确保 NAT66 功能处于关闭状态。这是关键,否则终端拿到的地址仍会被转换。
保存并重启:完成配置后保存,并建议重启路由器使配置生效。
效果:ER3200 将变成一个“透明的”二层交换机。光猫下发的 IPv6 前缀会通过 LAN 口直接传递给终端,终端获得的将是真正的公网 IPv6 地址,无需 NAT 转换。
方案二:保留 WAN 口路由模式,配置 NAT66(备选)
如果你必须保持 WAN 口连接外网的路由模式,那么终端将无法直接获得公网 IPv6 地址,只能通过 NAT66 上网。
配置步骤:
WAN 口:保持正常配置,确保已获取 IPv6 地址。
LAN/VLAN1 配置:在 VLAN1 的 IPv6 设置中,地址配置方式可能需要手动输入一个与 WAN 口同前缀的子网地址(例如,如果 WAN 口是
240e:xxx::1/64,则 VLAN1 设为240e:xxx::1/64的某个子网,如240e:xxx:1::1/64)。这正是用户在社区中反馈的“必须手动输入不同前缀地址”的痛点。开启 NAT66:在 IPv6 防火墙或 NAT 设置中,启用 NAT66,并指定源接口为 VLAN1,出接口为 WAN 口。
缺点:公网设备无法直接访问你的内网终端,需要配置 DMZ 或端口映射;且运营商前缀变更时,你需要手动修改 VLAN1 的地址。
“参数错误”的常见原因排查
如果你仍想尝试在 WAN 口模式下配置,可以对照排查以下几点:
- 2026-09-14回答
- 评论(0)
- 举报
-
(0)
暂无评论
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
暂无评论