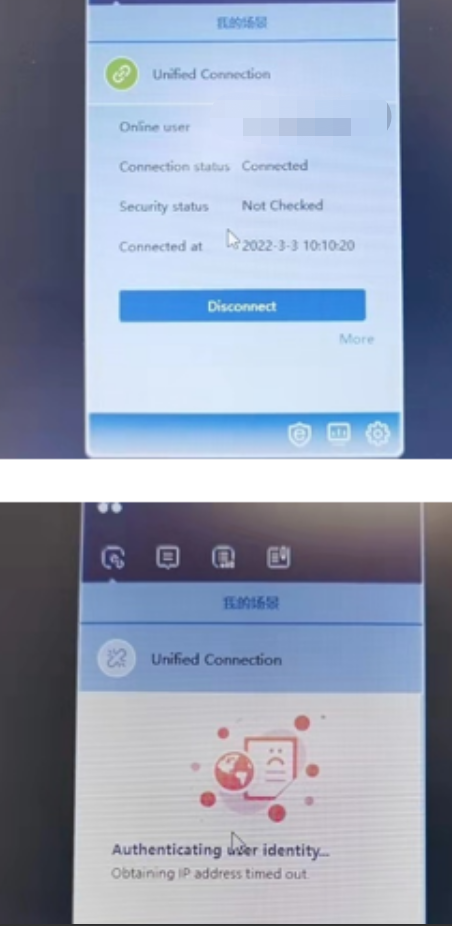
锐捷交换机做dot1x认证接入,iNode客户端提示身份认证成功,但是安全状态一直卡在未检查
- 0关注
- 0收藏,145浏览

参考案例
过程分析
1、从问题现象看iNode客户端在802.1x认证成功后如果无法获取到IP地址则无法和iMC 策略服务器通信进行安全检查,所以需要先解决终端无法获取IP地址的问题。同时现场反馈终端不调用安全策略的情况下802.1x认证不会掉线,则需要重点看下安全策略的配置。
2、现场配置的安全策略为设备下发VLAN:
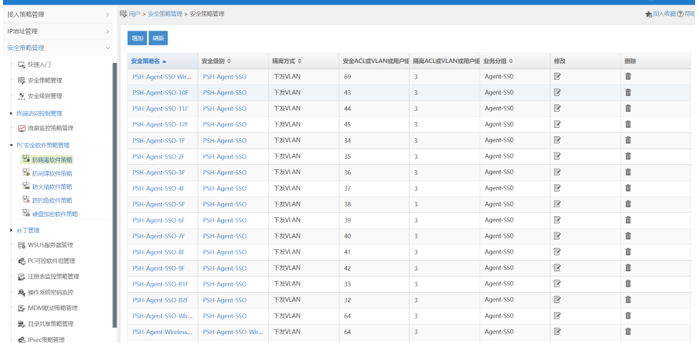
a. Radius认证请求报文中可以看到终端接入的初始vlanid为vlan 37:
CODE = 1 ID = 62.
User-Name(1) = ..PmYMGx4GNiN6TBhsI1R5KjAcNbw= test11@XXX
NAS-Identifier(32) = PSH-4FIDC-ACC-S5560-1
Framed-MTU(12) = 1450.
Framed-Protocol(7) = 1.
Called-Station-Id(30) = x-x-x-x-x-x
NAS-Port-Type(61) = 15.
hw_IP_Host_Addr(60) = 0.0.0.0 00:x
H3C_NAS_PORT_NAME(230) = GigabitEthernet1/0/10
NAS-Port(5) = 16818213.
NAS-Port-Id(87) = slot=1;subslot=0;port=10;vlanid=37
H3C_AVPair(210) = nas:ifindex=10
Acct-Session-Id(44) = 00000004202203030210200000012508100253
NAS-IP-Address(4) = 168432469.
Calling-Station-Id(31) = 00-x
EAP-Message(79) = 020300060304
Message-Authenticator(80) = de56b9b5784c8fc774b57f96e4bed5aa
Service-Type(6) = 2.
State(24) = 03c3d394...s\.X.
hw_Product_ID(255) = H3C S5560S-52P-EI
hw_Nas_Startup_Timetamp(59) = 1356998409.
b. iMC回应设备认证成功报文,同时下发隔离vlan 3:
%% 2022-03-03 10:10:20.593 ; [LDBG] ; [13124] ; LAN ; test11@XXX ; 2 ; ; fMaVFetE ; Send message attribute list:
Code = 2 ID = 63:
User-Name(1) = ..PmYMGx4GNiN6TBhsI1R5KjAcNbw= test11@XXX
Service_Type(6) = 2
State(24) = fMaVFetE
Class(25) = fMaVFetE
Termination-Action(29) = 0
Tunnel-Type(64) = 13
Tunnel-Medium-Type(65) = 6
Tunnel-Private-Group-ID(81) = 3
Session-Timeout(27) = 86400
Acct-Interim-Interval(85) = 28800
hw_User_Notify(61) =
IF_PROXY = 0
IF_DOUBLE_NETCARD = 0
IF_IE_PROXY = 0
FRAMED_IP_SET_MODE = 0
IF_CHECK_MODIFY_MAC = 0
IF_CHECK_SAME_MAC = 0
EIA_DETAIL_VERSION = R003B05D042SP09
EAD_EVENT_SEQ_ID = fMaVFetE
c、设备发送的计费开始报文中携带终端的vlan id仍然是37,但是能看到设备单独携带了一个user_vlan_id 3 ,从b、c步骤的报文来看隔离vlan3是下发成功的。
%% 2022-03-03 10:10:20.640 ; [LDBG] ; [15484] ; LAN ; PmYMGx4GNiN6TBhsI1R5KjAcNbw= test11@XXX ; 4 ; f9d1be7223894d9a8656ffcf64dd5829 ; ; Received message from 10.10.19.85:
CODE = 4 ID = 218.
User-Name(1) = ..PmYMGx4GNiN6TBhsI1R5KjAcNbw= test11@XXX
Framed-Protocol(7) = 1.
Called-Station-Id(30) =x-x-x-x-x-x
NAS-Port-Type(61) = 15.
hw_IP_Host_Addr(60) = 0.0.0.0 00:xx:xx:xx:xx:dd
H3C_NAS_PORT_NAME(230) = GigabitEthernet1/0/10
NAS-Port(5) = 16818213.
NAS-Port-Id(87) = slot=1;subslot=0;port=10;vlanid=37
H3C_AVPair(210) = nas:ifindex=10
Acct-Session-Id(44) = 00000004202203030210200000012508100253
NAS-IP-Address(4) = 168432469.
Calling-Station-Id(31) = x-x-x-x-x-x
NAS-Identifier(32) = PSH-4FIDC-ACC-S5560-1
Class(25) = fMaVFetE
H3C_USER_VLAN_ID(133) = 3.
Acct-Authentic(45) = 1.
Acct-Status-Type(40) = 1.
Acct-Delay-Time(41) = 0.
Event-Timestamp(55) = 1646273420.
hw_Product_ID(255) = H3C S5560S-52P-EI
hw_Nas_Startup_Timetamp(59) = 1356998409.
d. iMC回应设备的计费响应报文中携带EAD 策略服务器IP为10.10.7.5 ,后续iNode和这个地址通信发起EAD安全认证请求报文。
%% 2022-03-03 10:10:20.640 ; [LDBG] ; [10624] ; LAN ; test11@XXX ; 5 ; f9d1be7223894d9a8656ffcf64dd5829 ; fMaVFetE ; Send message attribute list:
Code = 5 ID = 218:
hw_User_Notify(61) =
EAD_EVENT_SEQ_ID = fMaVFetE
EAD_PROXY_IP = 168429317
EAD_PROXY_PORT = 9019
EAD_PROXY_IP_PREFERENCE = 0
IF_DEPLOY_EMO = 0
ISP_EMO_UDP_PORT = 0
ISP_EMO_TCP_PORT = 0
e. iMC收到设备发送的计费结束报文,报文中可以看到没有携带终端的IP地址,可以说明终端在掉线的时候仍未获取到地址:
%% 2022-03-03 10:12:26.610 ; [LDBG] ; [15484] ; LAN ; PmYMGx4GNiN6TBhsI1R5KjAcNbw= test11@XXX ; 4 ; 293457ff5a9f494f9de363b360c0d1b7 ; ; Received message from 10.10.19.85:
CODE = 4 ID = 34.
User-Name(1) = ..PmYMGx4GNiN6TBhsI1R5KjAcNbw= test11@XXX
Framed-Protocol(7) = 1.
Called-Station-Id(30) = x-x-x-x-x-x
NAS-Port-Type(61) = 15.
hw_IP_Host_Addr(60) = 0.0.0.0 00:xx:xx:xx:xx:dd
H3C_NAS_PORT_NAME(230) = GigabitEthernet1/0/10
NAS-Port(5) = 16818213.
NAS-Port-Id(87) = slot=1;subslot=0;port=10;vlanid=37
H3C_AVPair(210) = nas:ifindex=10
Acct-Session-Id(44) = 00000004202203030210200000012508100253
NAS-IP-Address(4) = 168432469.
Calling-Station-Id(31) = x-x-x-x-x-x
NAS-Identifier(32) = PSH-4FIDC-ACC-S5560-1
Class(25) = fMaVFetE Acct-Terminate-Cause(49) = 1.
H3C_USER_VLAN_ID(133) = 3.
Acct-Session-Time(46) = 126.
Acct-Authentic(45) = 1.
Acct-Status-Type(40) = 2.
Acct-Delay-Time(41) = 0.
Event-Timestamp(55) = 1646273546.
hw_Product_ID(255) = H3C S5560S-52P-EI
hw_Nas_Startup_Timetamp(59) = 1356998409.
解决方法
安全策略配置了隔离vlan和安全vlan,身份认证成功后先下发隔离vlan,客户端获取隔离vlan ip,安全检查通过后下发安全vlan,客户端重新获取安全vlan的IP,但不论是隔离vlan还是安全vlan,都需要保证终端获取到的地址可以和iMC策略服务器通信,此问题后续需要重点检查网络和DHCP配置,使终端能获取对应vlan的地址。

排查步骤:
1. 检查 EAD 服务器配置(关键):
在 iMC 侧,将该接入设备的“设备类型”或“厂商”属性强制修改为 “标准 (RADIUS)” 或 “H3C (兼容模式)”,不要选锐捷。
关闭“下发私有 ACL”或“动态 VLAN”(如果是集中式网关,仅做认证)。
检查“安全策略”中是否启用了“硬件联动”,如果启用,请尝试关闭,只使用“隔离 ACL”(软件隔离)。
2. 检查路由与可达性:
确保认证成功后,客户端获取到 IP 地址。
确保客户端能 Ping 通 iMC EAD 服务器。
确保中间网络(包括锐捷交换机)没有过滤 UDP 9019、UDP 9029 端口(iNode 与 EAD 服务器通讯端口)。
3. iNode 诊断:
收集 iNode 诊断日志,查看是否在尝试连接服务器后超时。

你遇到的“身份认证成功,但安全状态卡在未检查”问题,在DOT1X与iNode组合的环境里比较典型。这通常意味着身份认证(802.1X)已经通过,但后续的端点安全状态检查(EAD)未能完成。
结合你“网关就在接入交换机上”的组网,问题的核心大概率出在终端获取IP地址或与策略服务器的通信环节。
核心排查方向
1. 确认终端是否成功获取IP地址
这是最可能的原因。iNode在通过802.1X认证后,需要先获得IP地址,才能与iMC策略服务器通信进行安全检查。
检查方法:认证成功后,在电脑上运行
ipconfig(Windows)或ip addr(Linux),确认网卡是否获得了正确的IP地址。若未获取到IP:重点检查交换机上为该端口分配的授权VLAN是否正确。如果RADIUS服务器下发了隔离VLAN或错误的VLAN ID,终端将无法与策略服务器通信。可以使用
show dot1x summary查看用户实际被授权到的VLAN。
2. 检查策略服务器(iMC)的网络连通性
如果IP地址正常,下一步是排查iNode与iMC策略服务器之间的通信。
关键端口:iNode与iMC策略服务器默认通过 UDP 9019 端口通信。
排查步骤:
在终端上确认是否被本地防火墙或杀毒软件拦截了UDP 9019端口的出站流量。
确认终端可以
ping通iMC策略服务器的IP地址。如果网络中存在防火墙,需要确保iNode到iMC策略服务器的 UDP 9019 端口是放通的。
3. 检查锐捷交换机上的DOT1X在线探测功能
锐捷交换机有一个 dot1x client-probe enable(客户端在线探测)功能。如果开启,交换机会定期向客户端发送探测报文,如果客户端未响应,交换机可能认为其已下线,从而中断其网络访问,这可能导致iNode无法完成后续的安全检查。
建议操作:可以尝试在交换机全局配置模式下暂时关闭该功能,观察问题是否解决:
no dot1x client-probe enabletext注意:关闭前请确认不会影响现网其他用户的正常在线检测逻辑。
4. 检查iNode客户端与策略配置
AI哥你好
AI哥你好
锐捷交换机 dot1x,iNode 身份认证成功,安全状态一直【未检查】
组网说明:PC 网关在锐捷接入交换机上;身份账号密码认证已经通过,iNode 客户端 “身份认证成功”,安全状态一直卡在未检查,不会做 EAD 终端安全评估。 原理说明:iNode 的 EAD 安全检查,是客户端和 H3C‑EIA/EAD 服务器之间三层 IP 报文交互(UDP/TCP),不是 802.1X (EAP) 报文;身份认证走二层 EAPoL,安全检查走三层 IP 通信。 ⚠️锐捷交换机属于第三方 NAS,没有 H3C 设备原生的 EAD 扩展 RADIUS 属性适配,需要网络放通 iNode 客户端到 EIA 服务器的三层双向访问。
故障根因分类(按概率从高到低)
1、认证完成后,PC 无法三层访问 EIA/EAD 服务器(最高概率)
身份认证(802.1X 二层)已经完成,但 iNode 客户端拿不到路由 / 访问策略,客户端到 EIA 服务器 IP 不通,安全检测报文发不出去,就一直显示 “未检查”。
关键点:网关就在这台锐捷接入交换机上。 1)dot1x 认证放行只放通二层 EAP 报文;认证上线后,锐捷交换机是否放通终端访问 EIA 服务器 IP; 2)PC 获取 IP 是否正常,是否拿到正确网关(网关为本机 VLANIF); 3)是否有 ACL、安全通道、NFPP、ARP‑Check 拦截终端去往 EIA 服务器的报文。
排查:认证成功后,在 PC 上直接 ping EIA 服务器 IP
- ping 不通:就是三层连通性问题,优先解决。
- ping 可以通,往下排查其他点。
注意:iNode 安全检查报文不是 EAPoL,走普通 IP,ping 通 EIA 是安全检查能跑起来的前置条件。
2、锐捷交换机默认过滤非锐捷 SU 客户端 EAP 报文
锐捷交换机全局默认开启:dot1x filter‑nonRG‑su enable,该功能用来过滤非锐捷 SU 客户端的部分 EAP 扩展报文(iNode 属于第三方客户端)image.ruij...。
该命令会干扰 iNode EAD 扩展 EAP 交互,即使身份认证能过,安全检查流程会卡住。
必须关闭:
Ruijie(config)# no dot1x filter-nonRG-su enable
3、RADIUS 服务器(EIA)侧配置问题
1)EIA 服务器上,接入设备类型配置错误,NAS 设备类型没有选择 “第三方设备(非 H3C)”,选成 H3C 设备会下发 H3C 私有扩展属性,锐捷 NAS 无法处理,安全检测触发失败H3C。
2)EIA 安全策略,没有勾选 “启用安全检查”;没有启用实时安全监控;账号所属安全策略集未启用 EAD 终端准入检查。
3)RADIUS 的共享 key、NAS‑IP:锐捷交换机 radius 源 IP(ip radius source‑interface)必须和 EIA 添加的 NAS 设备 IP 完全一致,否则 EIA 识别设备异常。
4、锐捷 AAA 授权模式配置问题
锐捷交换机aaa authorization ip‑auth‑mode模式错误。
iNode (EAD) 场景,不要配置supplicant(锐捷 SU 客户端模式),推荐配置 mixed 或者 none:
Ruijie(config)# aaa authorization ip-auth-mode mixed
supplicant模式专门给锐捷 SU 客户端使用,对 iNode 会产生兼容性干扰image.ruij...。
5、计费报文 / CoA 报文交互异常
EIA 服务器依赖计费报文拿到终端 IP,才可以发起安全检测。 1)锐捷交换机必须开启 dot1x 记账,记账更新周期建议 15 分钟:
aaa accounting network default start‑stop group radius
dot1x accounting default
aaa accounting update
aaa accounting update periodic 15
2)检查锐捷是否放通 CoA 端口 UDP 3799,EIA 服务器会通过 CoA 下发安全策略 / 隔离指令;第三方 NAS 对接 EAD,CoA 是可选但建议放通。
6、客户端侧问题
1)iNode 版本与 EIA 服务器版本不匹配; 2)PC 系统防火墙拦截 iNode 进程向外访问 EIA 服务器 IP; 3)网卡选错,iNode 绑定到错误网卡上。
完整排错操作步骤
- PC iNode 认证成功,在 PC 上 ping EIA 服务器 IP
- ping 失败:排查 VLANIF 网关、ACL、安全通道、NFPP,保证终端可以访问 EIA 服务器 IP。
- 锐捷交换机关闭非锐捷 SU 过滤
conf t
no dot1x filter-nonRG-su enable
aaa authorization ip-auth-mode mixed
aaa accounting network default start-stop group radius
dot1x accounting default
aaa accounting update
aaa accounting update periodic 15
- EIA 服务器后台检查
- 网络设备处,将该锐捷 NAS 设置为【第三方接入设备】,核对 NAS‑IP、共享密钥;
- 账号所属安全策略,确认已经启用终端安全检查;开启实时安全监控。
- PC 端关闭系统防火墙测试,更换 iNode 版本测试。
关键抓包定位点(推荐)
- 在 PC 端抓包,看 iNode 是否发出去往 EIA 服务器 IP 的 TCP/UDP 安全检测报文;完全没有发出报文,说明客户端认为没有拿到安全检查触发条件。
- 在锐捷交换机上联口抓包:确认终端访问 EIA 服务器的 IP 报文能够转发出去。
- 在 EIA 服务器抓 RADIUS 报文,观察 Access‑Accept 报文,查看是否返回 EAD 相关属性;第三方 NAS 场景 EAD 的触发不完全依赖 Access‑Accept 私有属性,主要依赖三层可达。
常见误区提醒
- ❌误区:身份认证成功 = 安全检查会自动跑。
身份认证是二层 802.1X;EAD 安全检查是 iNode 与 EIA 服务器之间三层业务,二者是两套交互流程,锐捷第三方 NAS 没有 H3C 交换机原生扩展适配,三层可达是第一前提。
- ❌误区:修改 dot1x 接口配置就能解决安全检查。接口 dot1x 只负责身份认证,安全检查报文不经过 EAPoL。
AI哥你好
AI哥你好
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明