锐捷防火墙配置 切换到 H3C防火墙
- 0关注
- 0收藏,91浏览
1. 配置迁移工具(最佳)
使用H3C官网提供的 "防火墙配置迁移工具"。该工具支持将主流友商(包括锐捷)的配置转换成H3C Comware V7或V5的配置。
官网路径:www.h3c.com -> 支持与服务 -> 文档中心 -> 工具 -> 配置迁移工具。
注意工具的版本和支持的友商型号范围,转换后需人工审核关键命令(特别是NAT和路由)。
2. 导出解析与Excel批量编辑
导出锐捷配置,利用Python脚本或Excel的“分列”、“替换”功能清洗规则,提取五元组(源目IP、端口、动作)。
在Excel中整理好数据后,通过H3C的对象组(Object-group)配合批量粘贴脚本生成。
3. 纯手动迁移(少量修正)
关键对应命令:
安全策略:H3C使用 security-policy ip。
域间:H3C使用 zone 概念并将接口加入域,默认域间 deny。
先保留原有旧墙在线,用H3C替换上线后,通过 display session table 对比查漏。
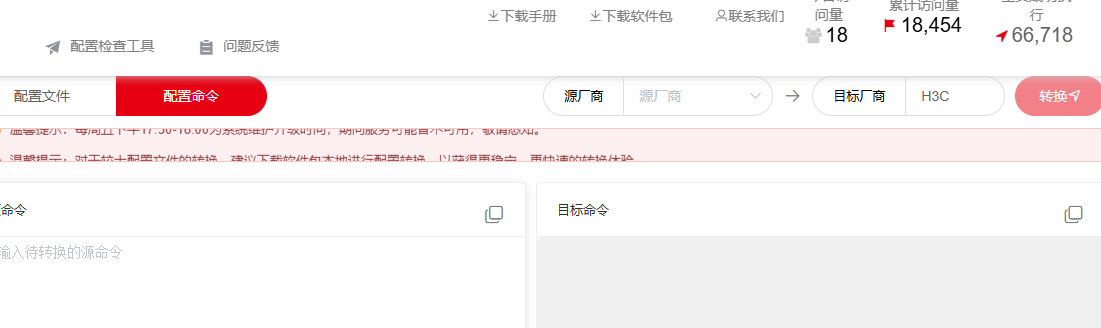
这是应对海量策略最推荐的方法。H3C官方提供了“配置迁移工具”和“流量验证工具”,能够自动识别并翻译安全策略、NAT策略和地址对象,同时评估哪些配置可以迁移、哪些需要人工干预。此外,也可以利用H3C知了社区提供的“自动化工具平台”中的配置转换工具,它支持源厂商为锐捷、目标厂商为H3C的命令映射与转换。
如果官方工具无法满足所有需求,可以使用支持多厂商命令转换的第三方脚本工具。例如“路由器交换机配置命令一键生成器”等工具,支持通过AI辅助实现自然语言到命令行的转换,或者进行跨厂商的配置转换与语法纠错。你可以将锐捷的策略逻辑输入,让其辅助生成H3C的配置命令。
对于工具无法完美转换的复杂策略,建议参考《华为/H3C/锐捷命令对比手册》进行人工翻译。在转换时,需要特别注意以下核心差异:
- 基础命令风格:锐捷使用
enable进入特权模式、configure terminal进入全局配置、show查看配置;而H3C使用super、system-view和display。 - 安全策略与对象:锐捷的访问控制通常基于ACL或
access-group,而H3C V7版本需使用security-policy视图,并且对象策略和安全策略的语法不同,必要时需执行security-policy switch-from命令进行转换。 - 路由与接口配置:锐捷的静态路由使用
ip route,H3C使用ip route-static;锐捷的VLAN接口配置使用interface vlan,H3C则使用interface vlan-interface。
在进行现网割接前,务必做好以下准备:
- 硬件参数适配:导入或转换配置后,必须人工核查并修改物理接口命名、模块槽位编号等硬件绑定参数。
- 业务割接与验证:更新WAN口IP、默认路由及NAT地址池。割接后,使用
ping/nslookup测试连通性,并通过display security-policy hit-count检查策略命中情况,确保业务正常。 - 测试环境先行:无论使用何种工具生成的命令,都必须先在实验环境或备机上验证无误后,再于业务低峰期应用于生产设备,并提前准备好回退方案。
暂无评论
1. **导出锐捷防火墙完整配置**
保存锐捷的 running-config,导出所有:接口、域、安全策略、NAT、对象(地址 / 服务 / 时间段)、路由、黑名单、VPN、应用识别策略。
>
> 重点:把所有地址对象、服务对象单独整理出来,这是策略迁移的基础。
2. **H3C 迁移工具(核心)**
使用 H3C **iMC 安全配置迁移工具 / 安全策略迁移脚本**,导入锐捷配置,自动把策略、对象翻译成 SecPath(V7/V9)的配置。
>
> 注意:工具只是**辅助翻译,不能直接上线,必须逐条校验**,两个厂商安全模型、应用库、域逻辑存在差异。
- 工具会自动转换:地址对象、服务对象、安全域、包过滤策略、源 / 目的 NAT。
- 不能自动完美转换:应用识别、威胁 IPS、URL 过滤、VPN、带宽 QoS、时间段,这部分需要人工核对。
3. **两边架构对齐(非常关键)**
- 锐捷:区域、安全策略是**基于源域 + 目的域**;
- H3C SecPath V7/V9 同样是域间策略,但**域的概念、默认放行 / 阻断逻辑不一样**。
建议提前规划 H3C 的安全域(Trust/Untrust/DMZ),和旧墙对应。
4. **分批次核对策略**
①对象:地址组、端口服务、时间段,核对是否全部转换成功;
②安全策略:策略顺序非常重要!防火墙是**从上到下匹配**,迁移后策略顺序错乱会直接导致业务不通;
③NAT:锐捷的源 NAT / 目的 NAT,H3C 的 nat 策略、nat server 语法差异大,这是最高发故障点;
④高级特性:IPS、URL 过滤、应用控制、VPN,**工具无法自动转换,需要手工重建**。
5. **预验证 + 割接方案**
①在模拟器(HCL)加载转换后的配置,做连通性测试;
②H3C 墙先旁挂试运行(旁路抓包、日志比对),对比旧墙的命中日志;
③割接采用**短时间窗口替换**,准备回滚方案(保留锐捷旧配置,故障时切回旧防火墙)
暂无评论
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
暂无评论