Portal协议的UDP报文细节和RFC标准
- 0关注
- 0收藏,160浏览
问题描述:
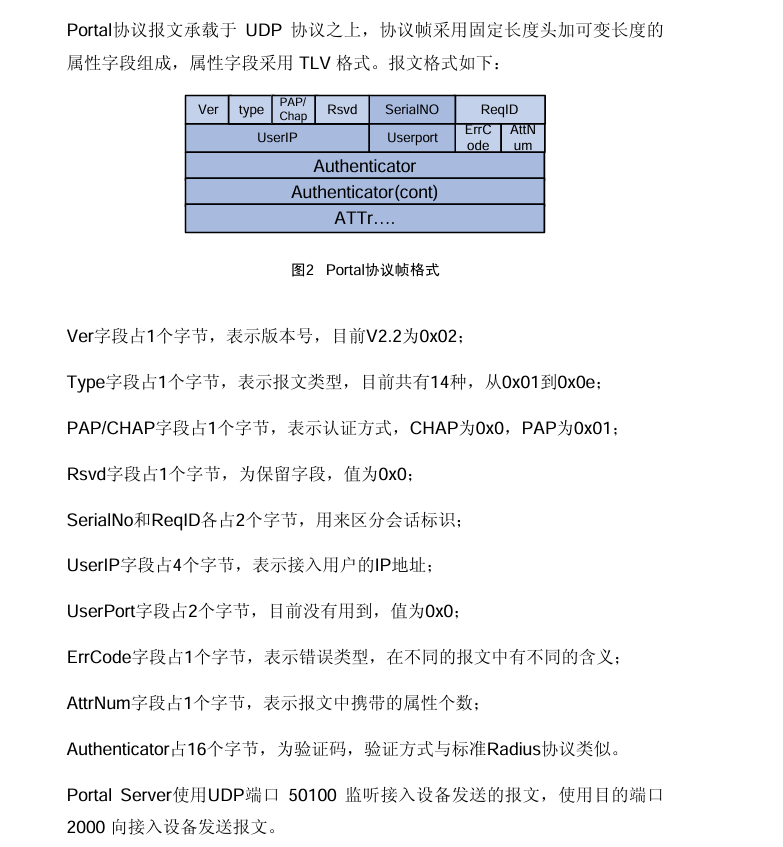
我想自己做portal web服务器,但是我没有在技术文档里找到华三Portal协议的UDP报文细节和RFC标准。华为的好像是公开的,但是没找到华三的。
- 2026-10-11提问
- 举报
-
(0)
一、协议分层区分(很多人混淆)
Portal 整套认证分为两部分:
- Portal 接入层(HTTP/HTTPS,TCP):终端浏览器与 Portal Web 服务器交互,用户输入账号密码提交表单;这部分是标准 HTTP,开发者自己写 Web 页面就是这一层。
- Portal 认证协议(UDP,BAS 设备 <‑‑>Portal 服务器):这就是你要找的 UDP 报文部分,交换机 / 防火墙(BAS)和你的自研 Portal 服务器之间通信,完成认证请求、下线通知、心跳、挑战应答,承载于 UDP,没有 RFC,是私有协议H3C。
注意:RFC2865/2866 是 RADIUS 协议,Portal UDP ≠ RADIUS,Portal 只是认证成功后内部再调用 RADIUS 做账号校验。
二、H3C Portal UDP 基础参数(iMC 模式,server‑type imc)
- 默认 UDP 端口:50100(BAS 设备和 Portal 服务器双向报文,可修改)H3C
- BAS 主动发送非响应报文,目的端口 50100;响应报文目的端口复用请求报文源端口。
- 自研服务器需要监听本机 UDP 50100 端口接收 BAS 设备报文。
- 协议版本:支持 Portal1.0 / Portal2.0 / Portal3.0,V7 设备默认使用 Portal3.0(iMC 模式)H3C。
- 报文安全:报文携带共享密钥 key,用来做报文校验,BAS 和服务器两边必须配置完全一致;报文无加密,只是校验摘要。
- 传输特性:UDP 不可靠,BAS 侧有重传机制,可配置重传次数、重传间隔;通知类报文(强制下线)会多次重传H3C。
报文类型(UDP 报文的消息类型)
- Request‑Auth:认证请求
- Response‑Auth:认证应答(成功 / 失败)
- NTF‑Logout:设备主动通知服务器用户下线
- ACK‑Logout:下线应答
- NTF‑User‑Notify、NTF‑User‑Heartbeat:用户状态、保活心跳
- Challenge 挑战报文,用于密码摘要认证,避免明文密码在 UDP 报文中传输H3C
以上类型是配置指导中公开的消息名称,但每个消息内部二进制 TLV 字段、长度、偏移、编码,官方没有对外公开文档,iMC 内部实现,不对外输出协议 spec。
三、另外一套:CMCC Portal(中国移动 Portal,server‑type cmcc)
如果你设备配置server‑type cmcc,此时使用的是中国移动公开的 Portal 技术规范,不是 H3C 私有 iMC 协议,这个有公开行业文档,不属于 IETF RFC。
重点:H3C 设备两种模式二选一:imc(H3C 私有) /cmcc(移动公开规范),报文完全不互通,不要混用。自研服务器如果对接 H3C 设备,两种路线:
- 使用
server‑type cmcc,遵循移动公开 Portal 规范开发,文档网上可获取; - 使用
server‑type imc,只能抓包逆向 UDP 二进制报文,官方不开放完整协议文档。
四、自研 Portal 服务器开发可行方案
方案 1(推荐):设备配置为server‑type cmcc
按照中国移动 CMCC‑Portal 公开规范开发 UDP 服务,H3C 交换机 / 防火墙支持该模式,报文格式公开可查,不用逆向私有二进制。
设备配置参考:
portal server myportal ip x.x.x.x key simple xxx port 50100
portal server myportal server‑type cmcc
方案 2:使用 H3C 默认 imc 私有模式
- 官方不提供完整 UDP 报文字段文档,只能通过 wireshark 抓包(过滤 udp.port ==50100)逆向解析二进制报文结构。
- 交互流程:浏览器提交账号密码到你的 Web 服务器 → 你的服务组装私有 Portal UDP 报文发给 BAS 设备 → BAS 收到报文后授权用户网络权限;设备侧也会主动发送下线、心跳 UDP 报文到你的服务器。
坑:Portal3.0 相比 Portal2.0 新增很多 TLV 扩展字段,不同软件版本报文会有差异,逆向要针对对应设备版本抓包。
方案 3:不使用 Portal UDP 私有协议,改用 RADIUS CoA (RFC5176)
Web 页面认证完成后,自研服务器发送 RADIUS 动态授权报文 CoA(RFC5176 标准)给 BAS 设备,授权 / 踢用户下线。
优点:RFC 公开标准,不受 H3C 私有 Portal UDP 限制;缺点:BAS 设备上需要开启 RADIUS CoA 功能,需要用户 IP、NAS‑IP 等参数配合。
五、常见误区澄清
- ❌不存在 RFC 定义 “H3C Portal UDP 协议”。RFC 没有定义 Portal 这个 UDP 协议;RFC2865 是 RADIUS,RFC5176 是 CoA 动态授权,二者是配套,不是 Portal 本身H3C。
- ❌HTTP 重定向 URL 参数 ≠ UDP Portal 协议。设备重定向带给 Web 页面的 url‑parameter(source‑mac、source‑ip、original‑url)属于 HTTP GET 参数,和后端 50100 的 UDP 报文是两套东西H3C。
- ❌iMC 模式和 CMCC 模式报文不能互通,服务器只能适配其中一种。
六、排错与抓包提示
抓包过滤表达式:
udp.port == 50100
可观察:认证请求、应答、下线通知、重传报文;共享密钥错误会直接校验失败,报文丢弃,无任何日志提示,务必两边密钥完全一致。
补充说明:如果是商用项目,自研 iMC 模式私有 Portal 风险较高,不同版本设备 UDP 报文字段会微调,版本升级容易出现兼容性问题,优先选 CMCC 标准模式或者 RADIUS‑CoA 方案。
- 2026-10-12回答
- 评论(0)
- 举报
-
(0)
- 2026-10-11回答
- 评论(1)
- 举报
-
(0)
这里没有报文格式细节啊,人家华为的就有 https://support.huawei.com/enterprise/zh/doc/EDOC1100366594/63ac59a5
这里没有报文格式细节啊,人家华为的就有 https://support.huawei.com/enterprise/zh/doc/EDOC1100366594/63ac59a5
如果使用的是标准Portal协议(如RFC 6815,即EAP-SIM/AKA的Portal,或者通常指的WISPr/CMCC Portal),RFC标准请直接查阅IETF官网。
思科、华为、H3C在这一层面通常会遵循基本的RADIUS(RFC 2865/2866)和Web Portal交互逻辑。
2. H3C 私有扩展获取方式:
H3C 的Portal协议(称为 iMC Portal 或 Extended Portal)确实有基于UDP的私有扩展。这些细节通常不在普通官网文档中完全公开。
推荐做法:
1. 请访问 新华三官方论坛([H3C Community](http://www.h3c.com/cn/Community))搜索“Portal 报文”或“PORTAL UDP”。
2. 联系您的H3C 销售代表或售前技术支持,他们可以协助您签署 NDA(保密协议),之后向您提供正式的《H3C PORTAL 协议规范》文档。该文档会详细定义 UDP 端口(通常是2000)、报文类型(REQ_AUTH、ACK_AUTH、REQ_LOGOUT、NTF_LOGOUT等)、属性字段(Attr_Type)的具体字节序和TLV格式。
- 2026-10-11回答
- 评论(0)
- 举报
-
(0)
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明