ssl vpn 新增IP业务路由列表,客户端不能下发
- 0关注
- 0收藏,51浏览
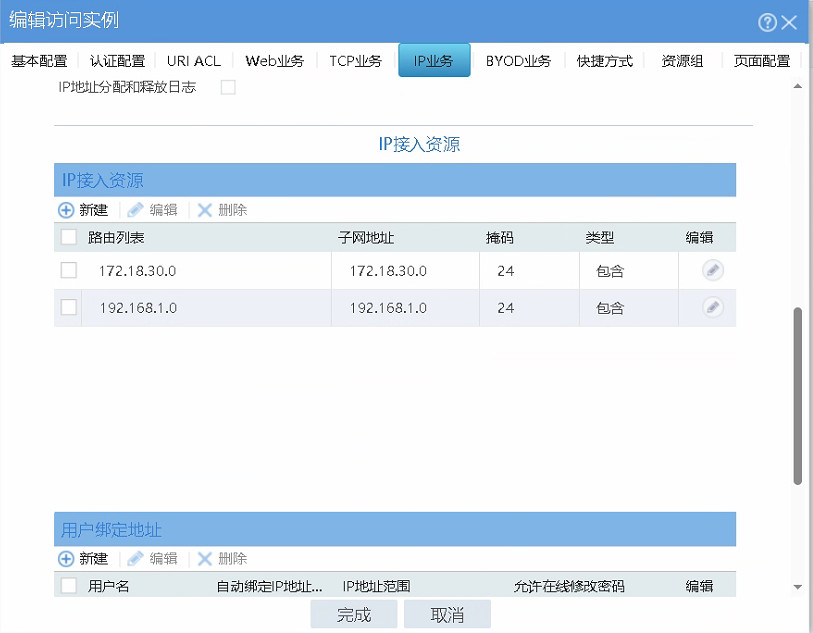
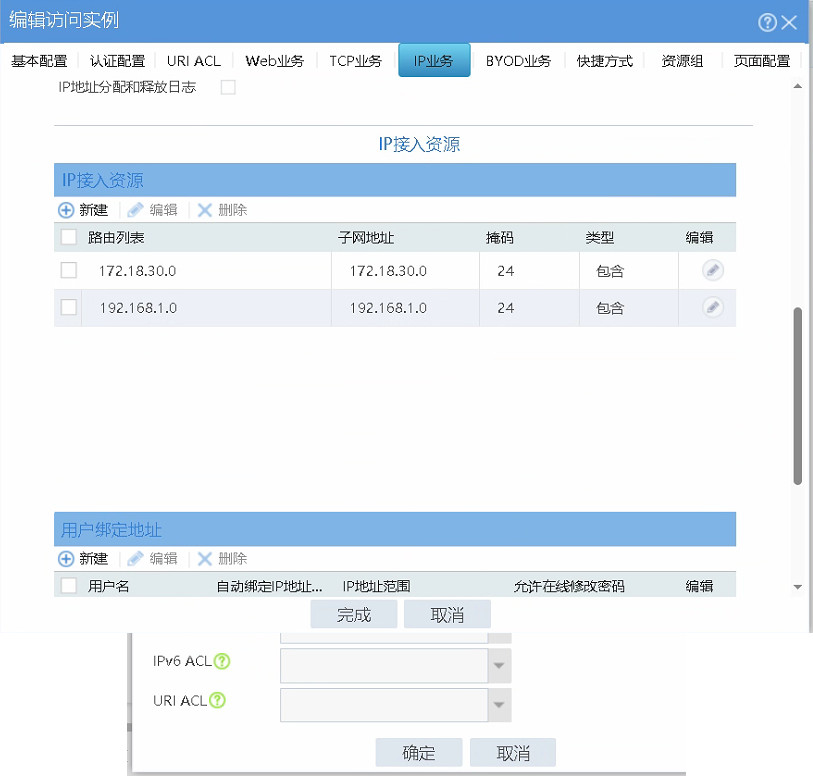
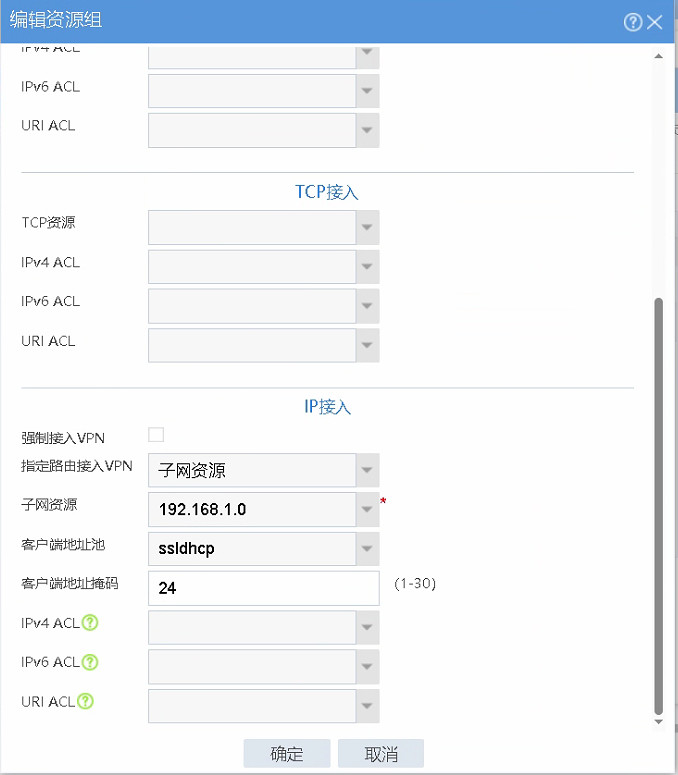
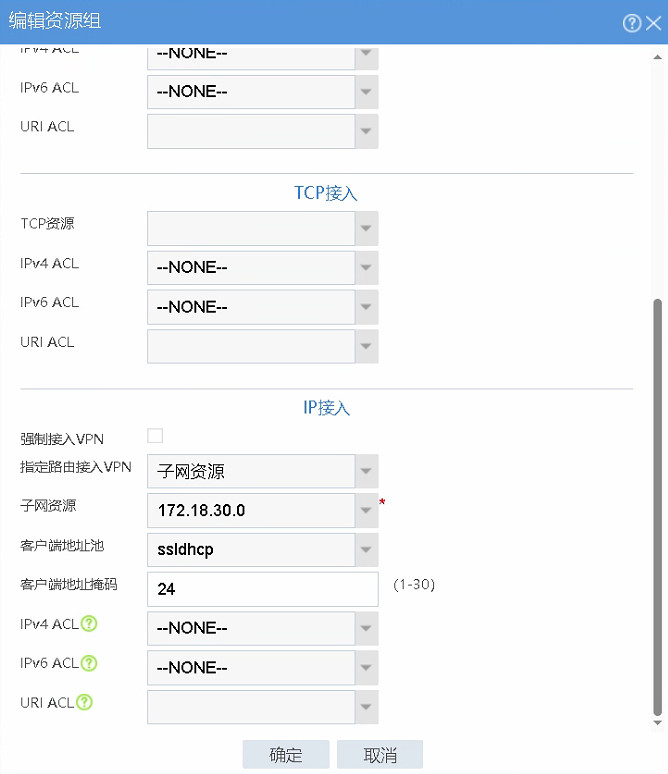
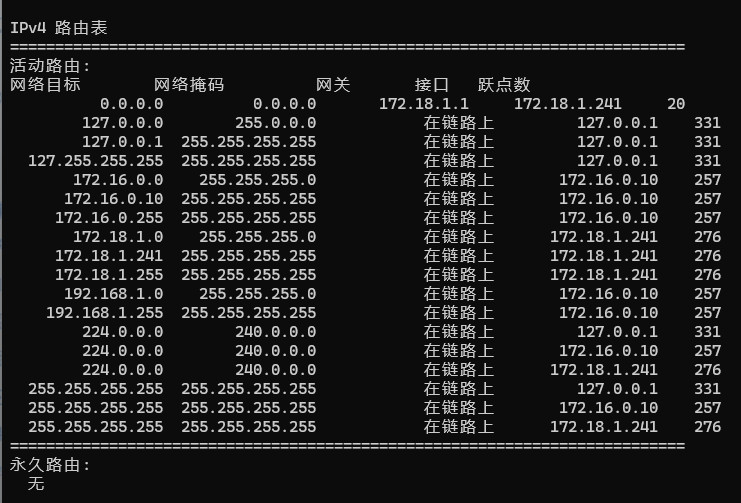


你在【访问实例→IP 业务】里建的路由列表(包含 172.18.30.0/24、192.168.1.0/24),但是【资源组】没有引用这个路由列表!你现在资源组里选的是 子网资源192.168.1.0,这个是旧的、单独的子网资源,不是路由列表。
两个东西完全不是一个概念:
- IP 业务 → 路由列表:用来批量定义要推送给客户端的网段清单(你在这里加网段)
- 资源组 → IP 接入:下拉选项有两类:
子网资源/路由列表
- 选【子网资源】:只能推送这一个单独网段;
- 选【路由列表】:才会把路由列表里全部网段(192.168.1.0、172.18.30.0 一起下发给客户端)H3C
看你的截图对照
第二张图【编辑资源组】:
指定路由接入 VPN:子网资源 → 192.168.1.0 👉 这里就是病根!它只绑定了单个子网资源,不会读取你 IP 业务里新建的路由列表,所以新增 172.18.30.0 永远不会下发。
修复步骤(按顺序操作)
- 回到【访问实例→IP 业务】,确认路由列表已经建好,里面两条:192.168.1.0/24、172.18.30.0/24,类型都是【包含】
- 打开【资源组】编辑页面:
- 把
子网资源的下拉框,切换成你刚才建好的【路由列表】名字(不要继续选子网资源) - 客户端地址池保留
ssldhcp、掩码 24 不变
- 把
- 保存资源组配置
- 客户端断开 SecoClient 重连(缓存路由不会自动刷新),重新查看 Windows 路由表
✅ 修改完成后:客户端隧道建立,会一次性收到两条路由:192.168.1.0/24、172.18.30.0/24
补充排查点(改完还不行就检查)
- 用户授权是否绑定这个资源组:账号必须关联这个修改后的资源组;如果账号绑定别的资源组,配置不生效。
- 防火墙本身要有这两个内网网段的回程路由(防火墙本身路由表要有 192.168.1.0、172.18.30.0 路由,否则客户端虽然收到路由,流量到防火墙后回包失败)
- 安全策略放行:SSLVPN 地址池网段 → 192.168.1.0、172.18.30.0 放行
- 路由冲突:客户端本地网卡本身已经存在 192.168.1.0 网段(很多家用网卡就是 192.168.1.x),Windows 路由表优先本地直连路由,覆盖 VPN 推送路由,这个是 Windows 系统机制,现象:路由看不到、流量不走隧道。
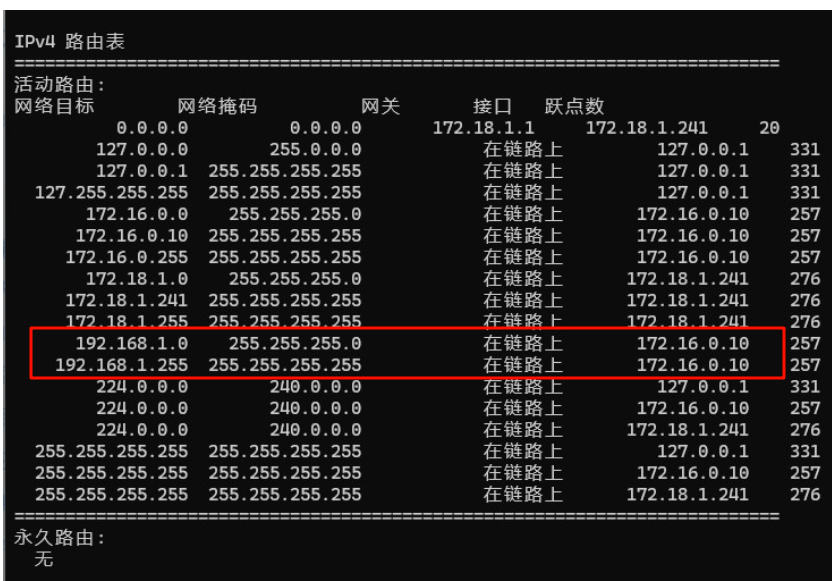
看你第三张客户端路由截图:客户端本地网卡已经直连
192.168.1.0/24!这个是重点坑! Windows 规则:直连路由优先级高于 VPN 下发路由,就算 VPN 成功推 192.168.1.0 路由,系统也不会安装,不会走 VPN 隧道。 ✅解决方案:内网业务网段尽量避开客户端家用常见网段(192.168.1.0/24);或者在路由列表里用 exclude 排除本地网段,或者改内网网段规划。
两个选项区别整理(避免以后混淆)
表格
| 资源组 IP 接入选项 | 作用 | 适合场景 |
|---|---|---|
| 子网资源 | 只推送单独这一个网段 | 只有一个内网网段,简单场景 |
| 路由列表 | 读取 IP 业务里路由列表里全部包含网段批量下发 | 多个内网网段(你现在 192.168.1.0+172.18.30.0) |
快速总结
- 资源组下拉:从【子网资源】改成【路由列表】,引用 IP 业务建好的路由列表;
- 客户端重连 SecoClient;
- 额外注意:客户端本地已经有 192.168.1.0 直连网段,Windows 会屏蔽 VPN 下发的同网段路由,这个是你第二个潜在坑点。
这已经有了啊,还要获取哪一个。
设备型号是什么
是2个网段,一个192168.1.0.另一个 172.18.30.0.现在只能获取到一个
172.16.0.0/24这个是sslvpn客户端的获取的ip。现在需要ssl 能访问192.168.1.0/24和172.18.30.0/24的资源。后面2张是资源组里添加的访问资源
设备型号是什么

1. 确认路由列表配置已生效
在SSL VPN网关视图下检查:
bash
display this | include route
确认新增的172.18.30.0和192.168.1.0都在ip-route-list中。
2. 检查资源引用
确认SSL VPN策略或用户组是否调用了该路由列表:
bash
display sslvpn policy
display sslvpn user-group
查看ip-route-list是否被正确绑定。
3. 客户端重新连接
SSL VPN路由下发是在连接建立时完成的,新增路由后客户端必须断开重连,否则不会更新。
4. 检查路由冲突或过滤
在客户端PC上查看虚拟网卡路由:
bash
route print
确认是否有192.168.1.0路由,若没有,检查SSL VPN网关是否有ACL或防火墙策略过滤了该网段。
5. 查看系统日志
bash
display logbuffer | include sslvpn
看是否有路由下发失败记录。
常见原因:客户端未重连、路由列表未绑定到用户策略、或本地路由优先级冲突。
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
感谢你提供的思路,子网资源里没有“路由列表”的选项。我在ip路由里将2个路由地址写在1个路由表里。现在解决了。谢谢