rbm防火墙对接堆叠防火墙
- 0关注
- 0收藏,76浏览
问题描述:
现在要增加两台防火墙bm的旁挂在堆叠防火墙上,rbm墙用来跑ssiNpn,请问怎么对接呀,原来设计是堆叠防火墙新增vlan10,vlan 20,接口trunk放
通,bm墙上,采用子接口方式对接,这样东西向流量方便写路由,没这样做过,请问各位大神如何对接用那种方案比较好。
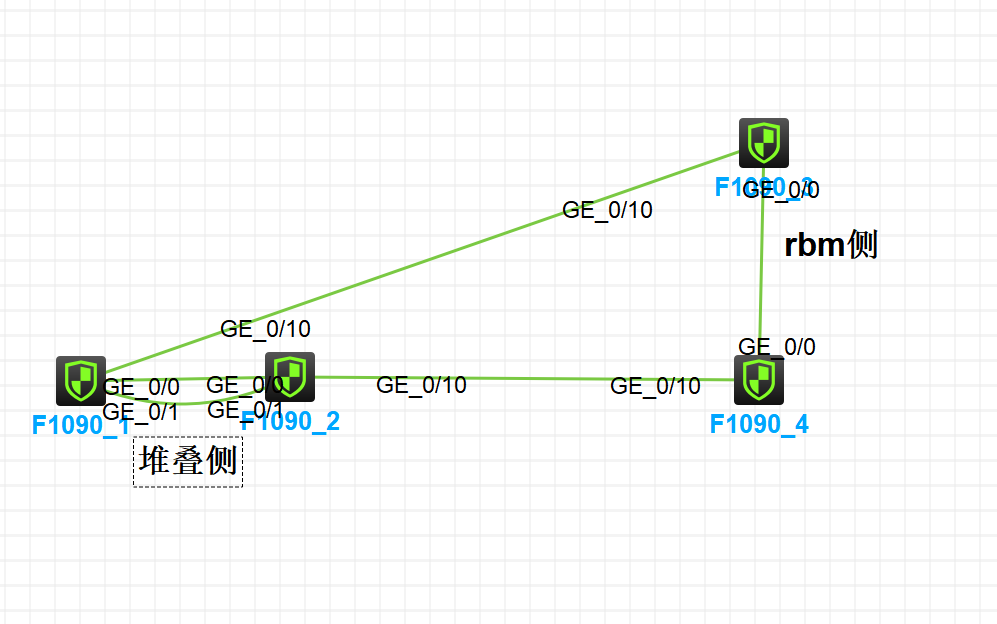 拓扑
现在要增加两台防火墙rbm的旁挂在堆叠防火墙上,rbm墙用来跑sslvpn,请问怎么对接呀,原来设计是堆叠防火墙新增vlan10,vlan 20,接口trunk放 通,bm墙上,采用子接口方式对接,这样东西向流量方便写路由,没这样做过,请问各位大神如何对接用那种方案比较好


方案 A(你构思的:Trunk + 子接口终结,推荐给你这个 SSLVPN 场景)
- 堆叠 IRF 侧:互联口配置为 Trunk 口,允许 VLAN10、VLAN20 通过
- RBM 两台防火墙:互联口配置
port link-mode route,创建 子接口 G0/0.10、G0/0.20,子接口封装 vlan-id,配三层 IP,划入安全域- VLAN10:对接堆叠侧(业务回程 / 内网平面)
- VLAN20:SSLVPN 虚拟地址池平面(VPN 用户网段) ✅优点:
- 东西向天然隔离两个三层网段,SSLVPN 地址池和内网分属两个子接口,安全策略、路由非常清晰;
- RBM 主备切换时,VRRP 配在子接口上,VIP 漂移;堆叠侧只需要一条静态 / OSPF 指向 VIP;
- 后续扩展多个 VPN 业务平面,只需要新增 VLAN、新增子接口,改动最小;
- 符合 SSLVPN 典型单臂旁挂模型,H3C 官方 SSLVPN 旁挂推荐这种子接口方式。 ❌缺点:
- 防火墙子接口数量有限;
- Trunk 透传 VLAN,二层域跨 IRF 和 RBM 链路,要确保这条链路中间没有 STP、环路风险;
⚠️重点坑:RBM 两台防火墙之间的心跳通道不要跑在这两个业务 VLAN 里,单独拉一根心跳链路,单独网段做 RBM 控制通道,业务 VLAN 只传数据流量。
方案 B(纯三层直连,不做 Trunk、不做子接口)
堆叠 IRF 两个三层接口(或三层聚合)分别对接 RBM 主、备;每一条链路独立三层网段。 ✅优点:纯三层,没有二层 VLAN 透传,无二层环路风险;稳定性更高;适合大流量南北向。 ❌缺点:网段规划多;东西向路由、引流复杂;SSLVPN 场景不灵活,每新增一个业务平面就要新增一条物理链路。
👉你的场景:跑 SSLVPN、重点考虑东西向路由书写方便,优先选【方案 A:Trunk 透传 VLAN,RBM 子接口终结】,也就是你原本设想的思路,方向没问题。
方案 A 详细规划(IRF 堆叠 F1090 + RBM 双机 F1090)
1、堆叠 IRF 防火墙(F1090-1、F1090-2 IRF)配置
互联口(比如 Ten1/0/10、Ten2/0/10 做 M-LAG 聚合对接 RBM 两台)
interface Bridge-Aggregation 10
 port link-mode bridge
 port link-type trunk
 port trunk permit vlan 10 20
用 M-LAG 对接 RBM 两台,堆叠两台各出一根线分别连 RBM 主、备,做成聚合,可靠性最高;如果不想聚合,单根 Trunk 也可以,但是单点故障。
VLANIF 三层网关(堆叠墙上面)
interface Vlan-interface 10
 ip address 10.10.10.1 255.255.255.0
VLAN10:堆叠与 RBM 互通内网平面;VLAN20 留给 SSLVPN 用户网段平面。
2、RBM 防火墙(F1090-3 主、F1090-4 备)
物理口:G0/0 对接堆叠 Trunk 链路
interface GigabitEthernet 0/0
 port link-mode route
 quit
#子接口VLAN10(内网侧)
interface GigabitEthernet 0/0.10
 vlan-type dot1q vid 10
 ip address 10.10.10.2 255.255.255.0
 port-security-zone trust
#子接口VLAN20(SSLVPN用户侧)
interface GigabitEthernet 0/0.20
 vlan-type dot1q vid 20
 ip address 10.20.20.2 255.255.255.0
 port-security-zone vpn
在两个子接口上配置 VRRP(RBM 联动 VRRP):
interface GigabitEthernet 0/0.10
 vrrp vrid 10 virtual-ip 10.10.10.254
interface GigabitEthernet 0/0.20
 vrrp vrid 20 virtual-ip 10.20.20.254
RBM 组内联动 VRRP,主备切换时 VRRP 跟着飘 VIP;
堆叠 IRF 上配置路由:去往 SSLVPN 地址池网段,下一跳指向 VRRP 10.254;RBM 墙配置回程路由指向 Vlanif10(堆叠墙)。
3、引流方式(两种按需)
- 静态路由引流(SSLVPN 首选):堆叠墙把 VPN 用户网段路由发布 / 静态指向 RBM 的 VRRP VIP;内网访问 SSLVPN 网段直接查表发给 RBM;SSLVPN 用户访问内网,RBM 查路由回堆叠墙。不需要 PBR,东西向路由最简单,就是你想要的效果。
- 如果以后需要部分内网流量强制经过 RBM 做审计,再叠加 PBR 引流。
4、RBM 心跳独立规划(非常重要,必做)
不要用 VLAN10/20 业务子接口当 RBM 心跳 channel,单独拿一个接口直连两台 RBM 防火墙,单独一段三层网段,配置 RBM 控制通道 + 数据同步通道:
remote-backup-group rbm1
 control-channel interface GigabitEthernet 0/1
 data-channel interface GigabitEthernet 0/1
重点风险 & 避坑清单
- IRF 堆叠墙 Trunk 口,不要透传 VLAN1;只放通业务规划 VLAN10、20;
- RBM 子接口必须是
port link-mode route,子接口封装 dot1q;不能把物理口配成二层口再划 VLAN; - VRRP 必须绑定 RBM 联动,开启 RBM track,当互联链路故障触发主备切换;
- SSLVPN 地址池网段,宣告在 RBM 墙 VLAN20 子接口,SSLVPN 模板引用 vpn 安全域;
- 安全策略双向放行:trust(内网 VLAN10)<->vpn(SSLVPN 用户 VLAN20);
- 子接口模式下,BFD 可以绑定子接口 IP,做快速故障检测,加快收敛;
- 如果你后续 SSLVPN 流量很大,建议对接链路改成聚合 M-LAG,避免单链路瓶颈。
什么时候不要用这个子接口 Trunk 方案?
- 如果后续还有大量其他业务平面(几十个 VLAN),子接口过多,建议改用方案 B 纯三层;
- 如果这条互联链路跨交换机、中间二层设备多,容易产生广播风暴,优先纯三层直连。
一句话总结
你的思路没问题:堆叠侧 Trunk 透 VLAN10、20,RBM 墙子接口终结 VLAN,非常适配 SSLVPN 旁挂,东西向路由干净好维护;唯一硬性要求:RBM 心跳单独接口,不和业务 VLAN 共用。

堆叠防火墙侧(假设为IRF堆叠):
1. 创建VLAN 10和VLAN 20,分别用于业务和心跳/管理。
2. 配置连接RBM防火墙的物理接口为Trunk,放通VLAN 10、20。
3. 若需跨框冗余,建议将物理接口加入聚合组(如Bridge-Aggregation1),并启用LACP,堆叠设备上聚合口跨框。
RBM防火墙侧:
1. 在连接堆叠防火墙的物理接口上创建子接口,如GigabitEthernet1/0/1.10、1/0/1.20,封装802.1Q,分别对应VLAN 10和VLAN 20。
2. 子接口配置IP地址,作为SSLVPN业务网关。
3. 若堆叠侧做了聚合,RBM侧也需配置对应聚合口和子接口。
路由设计:
东西向流量通过子接口直连路由互通,无需额外静态路由。
若需访问其他网段,在RBM上写静态路由指向堆叠防火墙VLAN接口IP。
关键命令示例(堆叠侧):
interface Bridge-Aggregation1
port link-type trunk
port trunk permit vlan 10 20
link-aggregation mode dynamic
interface GigabitEthernet1/0/1
port link-aggregation group 1
RBM侧:
interface GigabitEthernet1/0/1.10
vlan-type dot1q vid 10
ip address 192.168.10.1 24
interface GigabitEthernet1/0/1.20
vlan-type dot1q vid 20
ip address 192.168.20.1 24
注意事项:
确保两端VLAN ID一致,Trunk放通列表匹配。
若RBM为双机热备,需配置RBM的冗余口或聚合,避免单点。
SSLVPN网关建议使用独立VLAN,避免与业务VLAN混用。
该方案成熟稳定,便于路由规划和故障隔离。
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
现在要增加两台防火墙rbm的旁挂在堆叠防火墙上,rbm墙用来跑sslvpn,请问怎么对接呀,原来设计是堆叠防火墙新增vlan10,vlan 20,接口trunk放 通,bm墙上,采用子接口方式对接,这样东西向流量方便写路由,没这样做过,请问各位大神如何对接用那种方案比较好