问题描述:
组网及组网描述:
设备直连汇聚,汇聚上联核心,23和24连接核心interface GigabitEthernet1/0/23
port link-mode bridge
port link-type trunk
port trunk permit vlan all
port link-aggregation group 1
#
interface GigabitEthernet1/0/24
port link-mode bridge
port link-type trunk
port trunk permit vlan all
port link-aggregation group 1


排查步骤:
1. 查看环路检测日志
display logbuffer | include loop
确认环路发生的端口和VLAN。
2. 查看STP状态
display stp brief
检查根桥、端口角色和状态。如果23/24口是聚合口,确认聚合组1的STP状态:
display stp interface Bridge-Aggregation1
3. 检查聚合组状态
display link-aggregation verbose Bridge-Aggregation1
确认成员口是否都选中,有没有单通。
4. 查看MAC漂移记录
display mac-address mac-move
快速定位环路端口。
5. 检查下联监控交换机是否有环路
如果汇聚下联多个监控交换机,可能某个交换机自身成环,导致汇聚检测到环路。
解决建议:
如果确认是下联设备环路,先隔离下联端口,再逐台排查。
如果环路在23/24聚合口,检查核心侧聚合配置是否一致,避免聚合分裂导致环路。
开启环路检测并配置阻塞:
loopback-detection enable vlan all
loopback-detection action shutdown
或启用STP/RSTP:
stp global enable
如果监控流量大且不需要二层互通,可考虑将下联口配置为边缘端口并开启BPDU保护:
interface GigabitEthernet1/0/1
stp edged-port
stp bpdu-protection
优先通过MAC漂移和环路检测日志定位具体端口,再针对性处理。
暂无评论

先纠正聚合配置错误(当前配置隐患)
你现在写法:
interface GigabitEthernet1/0/23
 port link-mode bridge
 port link-type trunk
 port trunk permit vlan all
 port link-aggregation group 1
#
interface GigabitEthernet1/0/24
 port link-mode bridge
 port link-type trunk
 port trunk permit vlan all
 port link-aggregation group 1
❌错误:二层聚合,trunk 属性必须配置在 Bridge-Aggregation 1 接口,成员物理口不要配置 port link-type trunk,成员口默认继承聚合口属性,物理口重复配置 trunk 容易引发异常。
✅修正后标准配置:
interface Bridge-Aggregation 1
 port link-type trunk
 port trunk permit vlan all
#
interface GigabitEthernet1/0/23
 port link-mode bridge
 port link-aggregation group 1
#
interface GigabitEthernet1/0/24
 port link-mode bridge
 port link-aggregation group 1
补充:上联核心侧对应的聚合成员口也要同样规范配置。
二、环路排查步骤(H3C Comware V7)
1、先确认是否二层环路(优先命令)
#查看MAC漂移,出现漂移=确定环路
display mac-address flapping record

#查看环路检测日志
display loopback-detection

#查看STP状态
display stp brief
display stp interface GigabitEthernet 1/0/23
监控场景最常见两类环路:
- 接入层摄像头下接了傻瓜交换机、弱电箱两根线互插,形成接入侧自环;
- 多台汇聚、核心之间二层冗余链路,STP 没开启,形成跨设备环路。
⚠️监控很多廉价摄像头交换机不支持 STP,所以只靠 STP 不够,必须开启环路检测 loopback-detection。
2、防护配置(监控汇聚必配)
#全局开启环路检测
loopback-detection enable
#所有接入监控的access口开启环路检测,shutdown模式(检测到环路自动关端口)
interface range GigabitEthernet 1/0/1 to GigabitEthernet 1/0/22
 loopback-detection enable
 loopback-detection action shutdown
quit

#全局开启MSTP生成树(防止汇聚-核心之间二层冗余环路)
stp enable
stp mode mstp
注意:聚合组内成员端口 STP 会自动协同,不需要 undo stp enable;聚合本身是一条逻辑链路,STP 把聚合组当作单条链路计算。
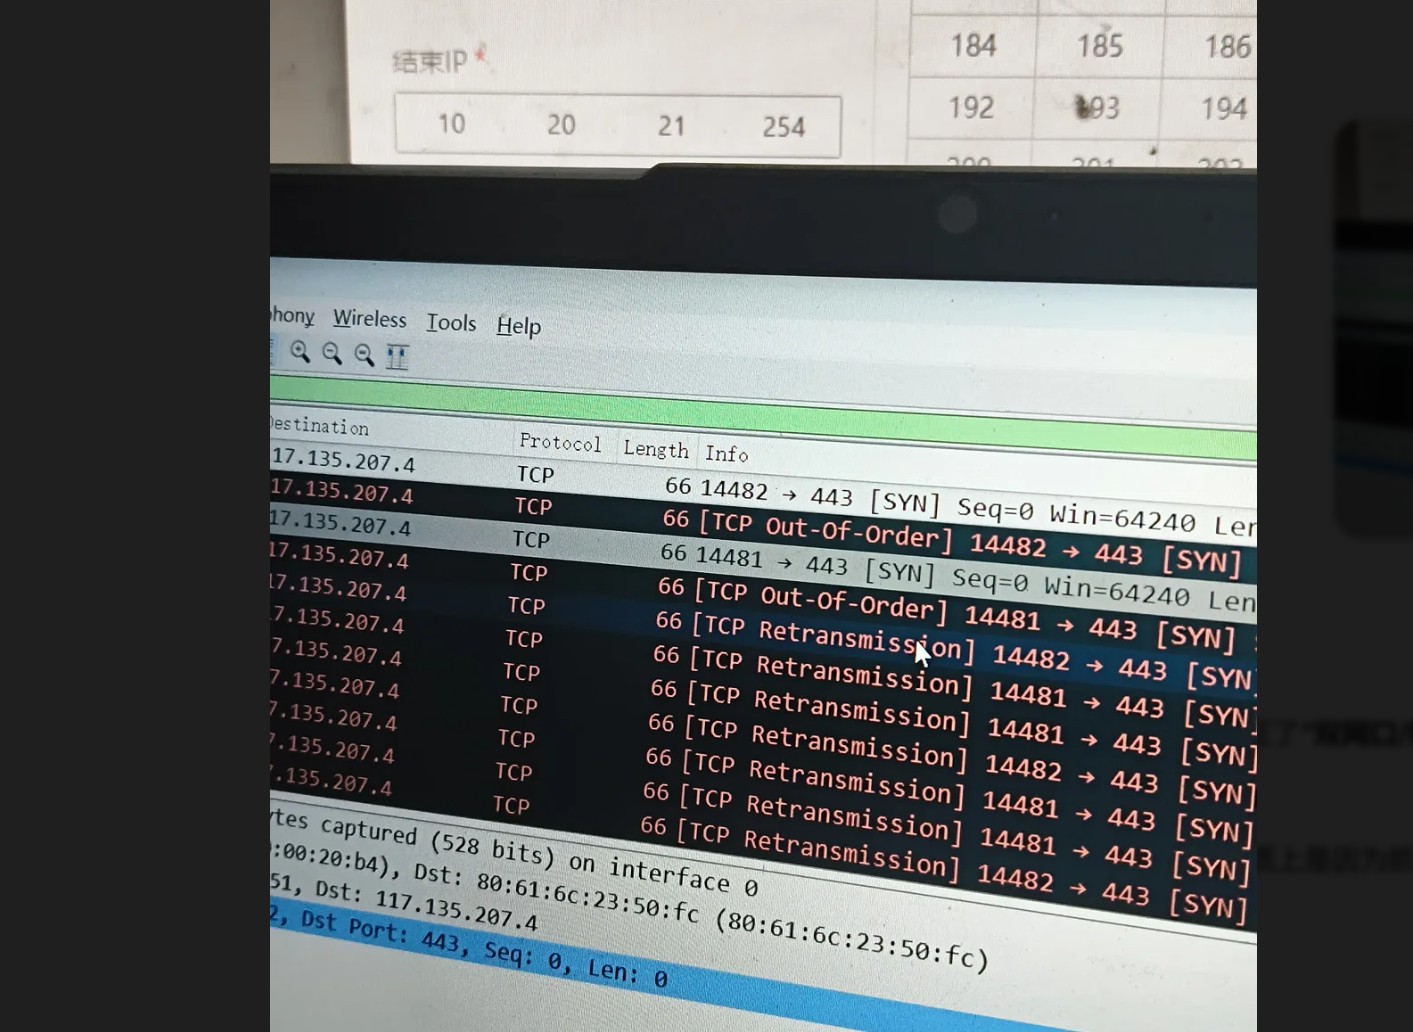
三、抓包现象解释(大量 SYN Retransmission、Out-of-Order)
环路之后,SYN 报文在二层循环复制泛洪:
- 报文多份拷贝先后到达服务器 → Wireshark 标记
Out-of-Order乱序; - 服务器收到 SYN 回复 ACK,但 ACK 报文在环路里被泛洪丢弃 / 绕圈回不到客户端 → 客户端超时重发 SYN,出现大量
Retransmission。
不是 TCP 本身故障,是二层环路泛洪丢包。
四、区分两种场景处理方案
场景 A:汇聚 - 核心之间环路(上联链路)
- 确认上联是二层聚合,使用上面修正后的聚合配置;
- 全网 MSTP 部署,核心配置为根桥;
- 不要在多台核心之间做二层多条链路不跑 STP。
场景 B:接入摄像头侧自环(监控最高发)
摄像头接入傻瓜交换机、网线两头插同一个交换机,STP 无法管控无 STP 的傻瓜设备,只能靠 loopback-detection 环路检测,检测到自动 shutdown 端口,同时产生日志。
五、紧急临时恢复手段
- 逐根拔掉接入网线,同时看
display mac-address flapping漂移是否消失,定位环路端口; - 找到环路端口后,先 shutdown 该端口,再排查下级接线。
暂无评论
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
暂无评论