H3C secpath F1000 AK1414流量日志每天只能保存最后的10000条
- 1关注
- 0收藏,109浏览

打开你的电脑,在浏览器输入知了社区,找到这个帖子,要么在别人下面评论,要么点我名字。
1、如官网描述需要先对硬盘进行fdisk及format命令,确保其正常使用:
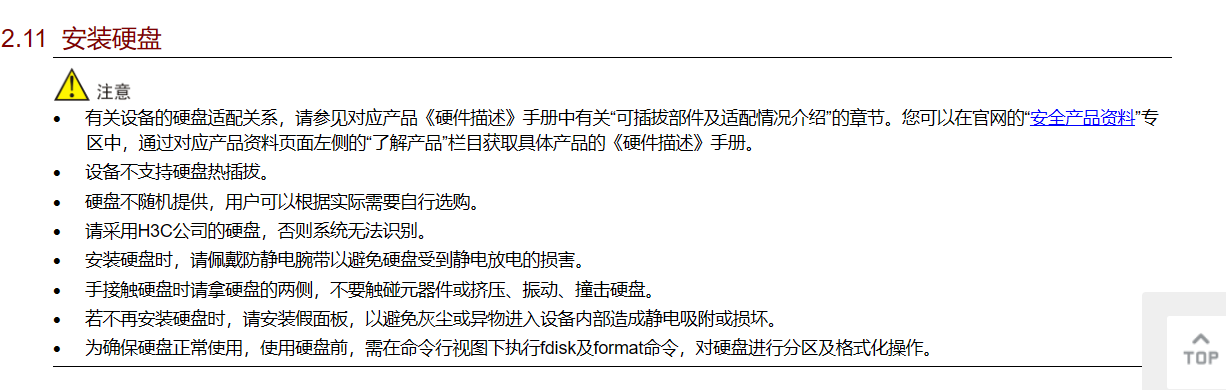
例:

2、以logfile为例,将logfile日志存储在硬盘中:
info-center logfile directory hda0:/
注:DPI日志会自动存储到硬盘中,无需修改
3、当前的防火墙只能识别并应用一块硬盘,即主设备的一块硬盘。无法识别和应用其他硬盘。主设备的一块硬盘如果用满了,日志会覆盖之前的日志,也不会存储到其他硬盘上,如果a硬盘故障了,之后的日志会存储在b硬盘中的,若是之后将故障a硬盘更换了,那么由于dpi默认读取a硬盘,a硬盘恢复后,由于优先级高,会自动切回a
暂无评论

1. 检查日志存储配置
执行 display logbuffer 查看日志缓冲区大小。若缓冲区较小,可调整:
info-center logbuffer size 1024
(单位:条,最大可设值视设备型号而定)
2. 检查日志文件保存设置
若日志写入文件,查看:
display logfile summary
确认日志文件大小和滚动策略。可设置更大的文件或按时间滚动:
info-center logfile size-quota 100
(单位:MB)
3. 确认流量日志级别与输出方向
流量日志可能被发送到日志主机而非本地保存。检查:
display info-center
若仅输出到本地且缓冲区满,旧日志会被覆盖。建议将日志发送到外部syslog服务器长期保存:
info-center loghost 192.168.1.100 facility local5
4. 检查是否开启快速日志
部分型号支持快速日志,可能影响存储条数。执行:
display fast-log
若开启且仅缓存10000条,可关闭或调整。
建议优先配置外部日志服务器,本地仅作临时缓存。
暂无评论

开启 flow‑log 流量会话日志,Web 页面本地查看流量日志,每天最多只能看到 10000 条,旧记录被覆盖,看不到全天完整流量;业务会话日志不是普通 syslog,属于安全业务日志H3C。
根本原因
- Web 页面在线查询缓存上限 10000 条(UI 查询限制≠硬盘实际存储上限) 哪怕防火墙已经插硬盘,Web 界面 “流量日志” 查询视图,单次查询最多返回 10000 条记录,页面只展示最新 1 万条,更早的记录 Web 上刷不出来,但硬盘文件实际还存在。很多现场误认为硬盘只存 1 万条,实际是Web 查询结果集条数限制H3C。
- 无硬盘场景:全部存内存缓冲区,容量极小,很快覆盖,只能看到少量最新日志。
- 即使带硬盘:如果storage‑setting 业务存储策略配置为 log‑only,空间占满后不再写入新日志;如果配置为 delete,才会删除最旧日志继续写新日志H3C。
- 流量日志(flow‑log)和普通系统 logfile 是两套存储:
info‑center logfile:普通系统、操作日志,最大 10MB;- flow 流量 / 威胁 / NAT 日志:走security‑logfile 安全日志文件,存储在硬盘独立业务日志分区,受
storage‑setting存储策略管控,不受 logfile size‑quota 控制H3C。
重要区分: ✅硬盘上二进制安全日志文件可以保存更多历史; ❌Web 网页查询框,最多返回 10000 行结果,不会一次性加载全天几十万条日志。
排查步骤
1、确认硬盘识别状态
display storage
确认硬盘状态 Normal,已挂载。AK1414 支持硬盘,没有硬盘只能内存缓存,必然日志少。
2、查看业务日志存储策略
display storage‑setting service flow‑log
- 关键参数:space‑limit(占用磁盘百分比),action(delete /log‑only)
action log‑only:空间到达阈值,停止写入新日志,不会删除旧数据,新流量日志直接丢弃。action delete:到达阈值,删除最早的历史日志,持续写入新日志(推荐)H3C。
修改存储策略命令:
system‑view
storage‑setting service flow‑log
 space‑limit 80
 action delete
含义:流量日志最多占用硬盘 80% 空间,占满自动删除最早日志,持续记录新流量日志。
3、确认会话统计已经开启(流量日志必要前提)
session statistics enable
display session statistics status
不开启 session statistics,流量日志统计本身就不全。
三种查看完整全天流量日志的解决办法(Web 只能看 1 万条的规避方案)
方案 1:导出日志文件(最直接,绕过 Web 页面 1 万条查询上限)
- Web 页面【日志与报告】‑【安全日志导出】,选择流量日志 flow‑log,按时间范围导出;
- 命令行:
security‑logfile save把硬盘安全日志保存成文件,FTP/TFTP 下载到电脑本地,本地软件打开完整日志,不受 1 万条限制。
注意:Web 在线查询最多返回 1 万条,导出文件不受该 UI 限制,可以导出硬盘上全部存储的日志。
方案 2:日志实时外发 syslog 服务器(生产环境推荐)
把 flow‑log 流量日志实时推送到外部日志服务器(SecCenter、第三方 syslog),不在防火墙本地查询。
info‑center loghost x.x.x.x
info‑center source flow‑log loghost level informational
flow‑log enable
优点:流量日志产生就转发,不依赖防火墙本地硬盘查询,不会丢,不受 1 万条查询限制。
方案 3:如果没有硬盘
AK1414 无硬盘,流量日志只能放内存缓存,必然只能存少量记录,必须加装硬盘,否则无法保存长时间流量日志。
常见误区
- ❌修改
info‑center logbuffer size,这个是系统日志缓冲区,对 flow‑log 流量日志无效。 - ❌
info‑center security‑logfile size‑quota最大仅支持 10MB,这个参数不控制硬盘业务分区的 flow‑log,该命令只针对 Flash 的安全日志,插硬盘之后流量日志不走这个位置H3C。 - ❌Web 看不到≠硬盘没有:Web 查询结果有 10000 条上限,优先做日志导出确认硬盘上是否有完整历史记录。
现场快速定位顺序
1、确认设备是否配置硬盘,硬盘状态正常;
2、确认开启session statistics enable;
3、display storage‑setting service flow‑log确认 action 为 delete,不要 log‑only;
4、测试:Web 做安全日志导出,选择昨日全天时间段,如果导出的文件里面日志条数远大于 10000 条,证明是Web 页面查询上限,存储本身没问题;
5、生产建议:配置 syslog 外发到日志服务器,不依赖防火墙 Web 查看历史流量日志。
补充:知了社区同类案例:AK 系列防火墙 Web 日志页面最多返回 10000 条记录,属于 Web 查询结果集规格,并非硬盘存储最大只能存 1 万条。
暂无评论
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
暂无评论