核心交换机报TTL耗尽
- 0关注
- 0收藏,109浏览
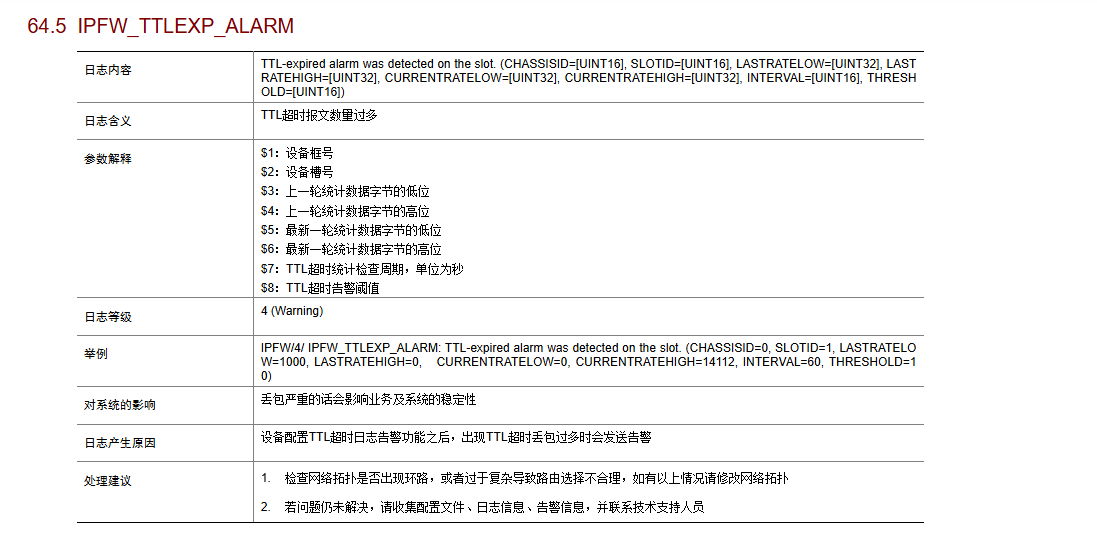


日志含义
Slot2 单板检测到大量 TTL 耗尽报文;日志参数:
THRESHOLD=10,60 秒统计周期,当前速率CURRENTRATELOW=6252,已经远超告警阈值 10,触发告警。 本质:大量 IP 报文到达这张单板时 TTL 已经变成 0/1,设备丢弃报文,统计速率超过阈值就打印这条告警。 典型诱因:三层路由环路、路由黑洞、回灌路由、旁挂 AC / 设备的回包异常、终端 tracert 大量探测报文Cisco。
组网背景:核心交换机旁挂 AC;核心仅一条缺省静态路由指向上联安全设备;核心下联汇聚、接入交换机。
优先排查方向(按概率从高到低)
1、检查是否产生路由环路(最高概率)
核心只有一条缺省指向上联安全设备;上联安全设备是否把某些网段又回指回核心,就会形成环路:报文核心→安全设备→核心来回转发,TTL 逐跳递减直到耗尽,产生大量 TTL‑expired 报文触发告警Cisco。
排查命令在核心交换机执行:
display ip routing-table
display fib
- 重点看:有没有本地下联业务网段,下一跳指向上联安全设备;同时安全设备又把该网段回指核心,双向来回。
- 在上联安全设备查看路由表,确认是否存在回灌给核心的路由。
现象特征:告警持续不断;业务可能伴随随机丢包。
2、旁挂 AC 是否异常发出大量 TTL=1 的报文
AC 旁挂核心,AC 本身做无线网关、DHCP、隧道,有可能 AC 侧故障、配置错误,向外大量发出 TTL=1 报文(tracert 探测、隧道封装异常、无线终端异常流量)。
- 在核心上,对旁挂 AC 接入的接口做流量统计,匹配 TTL=1 报文:
acl number 3000
 rule permit ip ttl eq 1
qos policy ttl‑check
 classifier ttl‑check behavior deny
interface GigabitEthernet 1/0/x  # 对接AC接口
 qos apply policy ttl‑check inbound
display qos policy interface GigabitEthernet 1/0/x
观察该接口 inbound 方向匹配计数是否持续上涨,如果计数暴涨,流量来自 AC,需要排查 AC 配置 / 版本,抓包看源目的 IP。
3、下联汇聚、接入侧环路 / 终端大量 tracert 探测
接入层二层环路、或者有服务器 / 终端循环执行 tracert,会产生大量 TTL 从 1 开始递增的探测报文,会在核心产生 TTL 耗尽统计。
display ip statistics
查看TTL exceeded计数器是否持续快速上涨华为。
- 看各 VLAN、各下联接口,通过 ACL+QOS 统计,定位哪个接口进来大量 TTL=1 报文,定位是哪台汇聚 / 接入方向过来。
4、确认告警阈值机制
日志参数INTERVAL=60,THRESHOLD=10:每 60 秒,如果 TTL 耗尽报文速率超过 10 就告警;当前CURRENTRATELOW=6252,每秒几千包,不是零星 tracert,是持续性流量。
注意:不建议直接关闭该告警,关闭告警只是屏蔽日志,不解决背后环路问题,会持续消耗 CPU / 转发资源。
定位报文源目 IP(关键步骤)
- 配置 ACL 统计 TTL 等于 1 的报文,在各个可疑接口 inbound 方向应用 QOS 策略,看哪个接口匹配计数快速增长,定位流量来源是:上联安全设备方向 / 旁挂 AC 方向 / 下联汇聚方向。
- 找到入接口后,镜像该接口流量,抓包看源 IP、目的 IP,看这些 TTL 耗尽报文的源目,即可定位是哪一段网段在循环转发。
典型场景复盘(匹配用户组网)
场景:核心缺省路由指向防火墙 / 安全设备;防火墙没有完整业务网段明细,收到业务网段的报文后,查路由又把报文扔回核心,形成环路,报文来回转发 TTL 不断减,大量 TTL=0 报文送到核心的 slot‑2 单板,触发
IPFW/4/IPFW_TTLEXP_ALARM告警Cisco。 ✅解决方案:在上联安全设备上配置所有业务网段明细路由,指向下联核心交换机,避免报文回灌形成环路。
临时规避与收集信息
- 不要直接关闭告警,优先找到环路根源;如果需要联系 H3C 技术支持,请收集:
display version
display ip routing‑table
display fib
display ip statistics
display logbuffer reverse
display qos policy interface all
同时提供抓包报文(TTL=1 的报文)。
补充小知识点
ip ttl‑expires enable是控制设备自己是否向外发送 TTL 超时报文,不会控制 IPFW_TTLEXP_ALARM 告警;告警是统计收到 TTL 耗尽的报文,该命令对这条告警无效,不要在这个配置上浪费时间H3C。

排查步骤:
1. 确认告警来源
告警显示Slot=2,先确认该槽位有哪些接口
查看告警时段的接口流量统计,找出异常接口:
display interface brief
display counters rate inbound interface
2. 检查是否存在环路
查看STP状态,确认是否有端口被阻塞或频繁切换:
display stp brief
display stp abnormal-port
查看MAC地址漂移记录:
display mac-address mac-move
3. 检查路由环路
虽然只有一条缺省路由,但检查是否有其他动态路由或策略路由:
display ip routing-table
display ip policy-based-route
查看是否有报文在核心和上联设备间来回转发
4. 抓包定位
在可疑接口做流量镜像抓包,查看TTL=0报文的源目地址:
mirroring-group 1 local
mirroring-group 1 mirroring-port GigabitEthernet x/x/x both
mirroring-group 1 monitor-port GigabitEthernet y/y/y
5. 临时缓解
可开启CPU防护或限制上送CPU的报文速率:
cpu-protection policy
重点关注AC旁挂场景,检查AC与核心之间是否有环路,以及无线用户流量是否异常。
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
那就拨打400热线或联系供应商由专业技术支持定位处理哦