问题描述:
场景:
客户像实现部分url白名单AI网站网页能够正常访问,用于日常办公用。例如百度和搜狐等其它一些网站都默认不允许访问。
现已经将白名单添加到了url-filter policy 1,
https-filter enable
whitelist-only enable
default-action drop
category url action permit
以及一系列白名单域名。
现在安全策略调用内容安全的url后,有部分非白名单网站能够正常访问,且安全策略中url过滤以及匹配流量为黑名单,但是他任然能够访问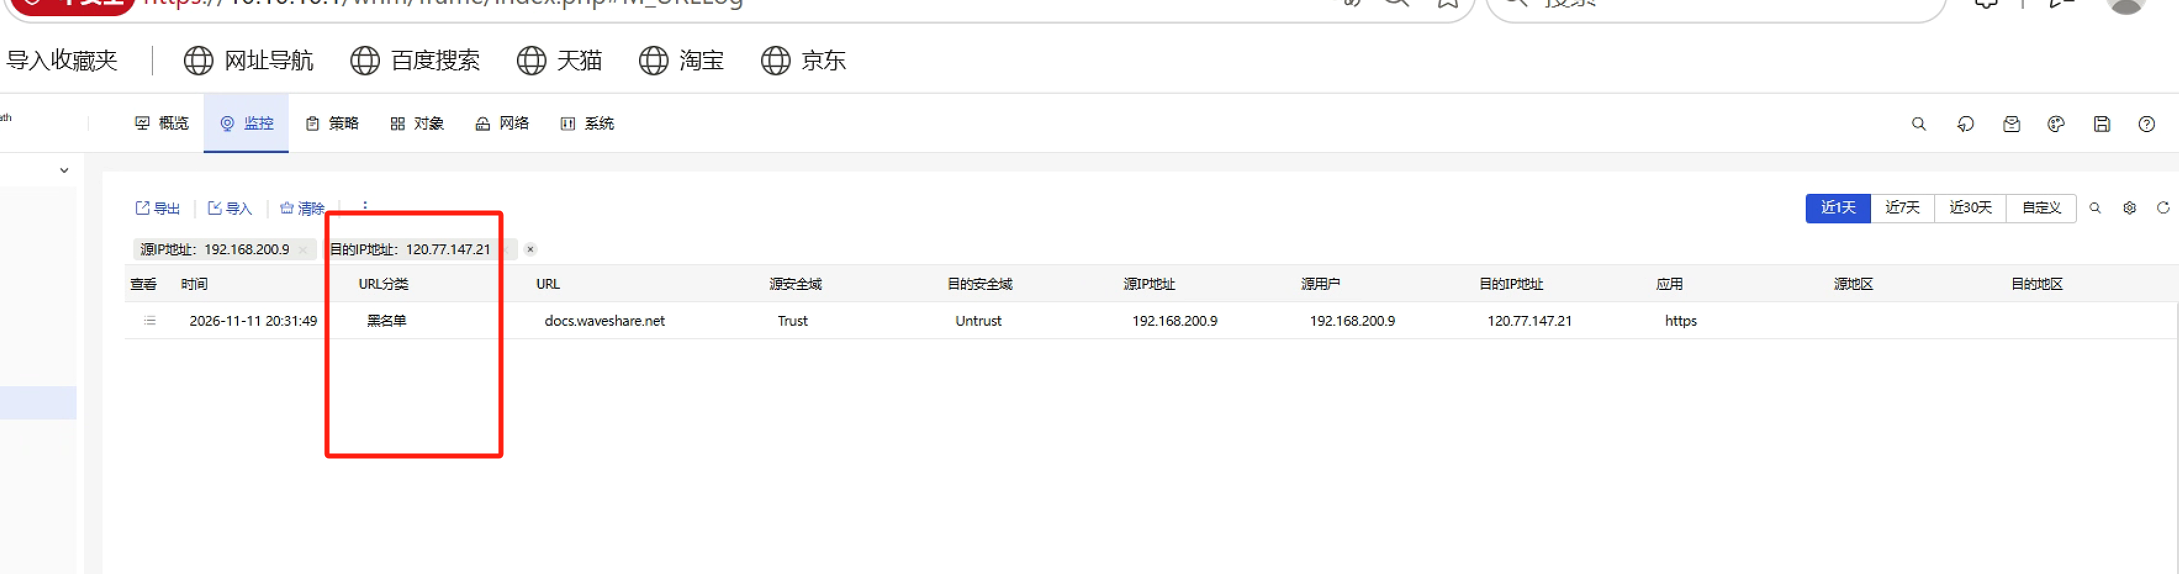
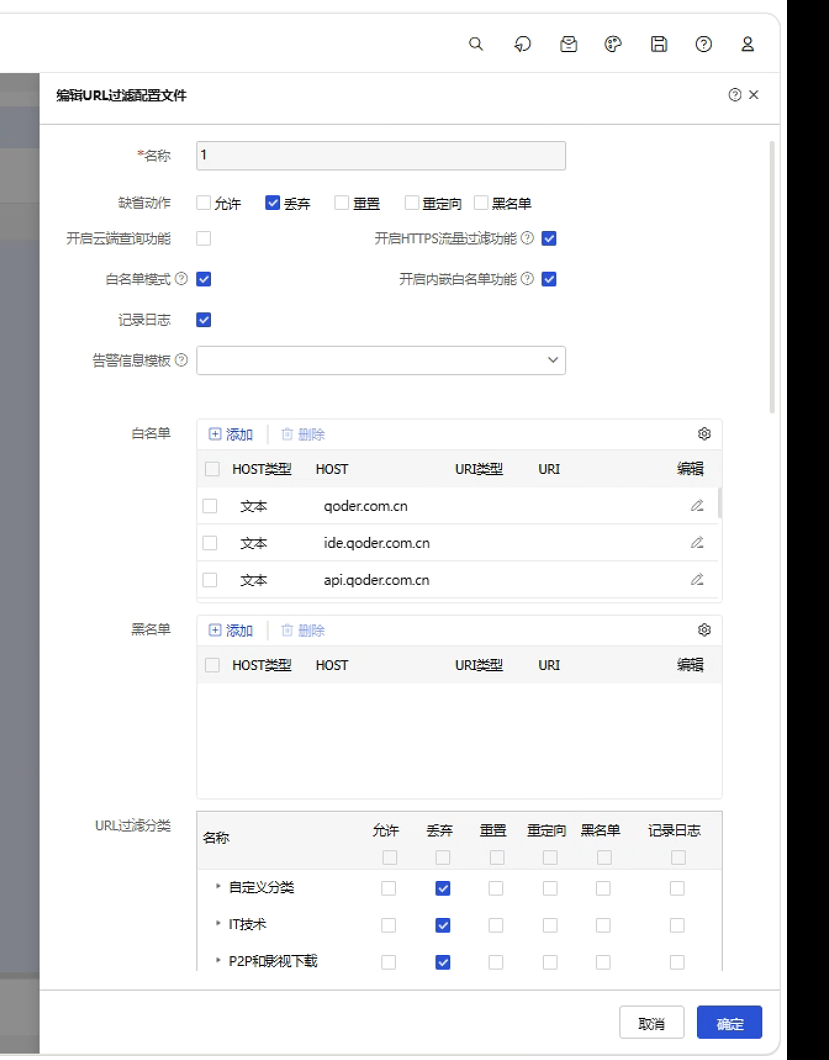
想咨询这个是什么问题导致,防火墙有没有办法来精确限制url白名单访问网站?
组网及组网描述:
version 7.1.064, Release 9900P35
根据您描述的场景,配置了URL过滤白名单后,仍有部分非白名单网站可以正常访问,且安全策略中已匹配为黑名单但仍能访问。以下从几个方面分析可能的原因并提供排查建议:
---
### 1. 检查HTTPS流量过滤策略
您提到配置了 `https-filter enable`,需确认HTTPS流量的SNI检测是否生效。对于HTTPS网站,防火墙需通过Client Hello报文中的SNI字段获取域名进行匹配,请确认:
- 设备软件版本是否支持HTTPS流量过滤(D045版本起支持基于SNI的检测)。
- 若被放行的网站是HTTPS加密流量,且未开启HTTPS过滤或SNI识别失败,则无法匹配到URL过滤白名单规则,可能被默认动作放行。
---
### 2. 确认DNS解析一致性
URL过滤白名单基于域名匹配,如果客户端与防火墙解析出的IP地址不一致,可能导致实际访问的IP不在白名单对应的解析结果中。建议:
- 在防火墙上开启DNS代理功能,并确保终端DNS指向防火墙接口地址。
- 开启本地DNS代理:`dns proxy enable`,并配置上游DNS服务器。
- 修改DHCP下发的DNS为防火墙内网接口地址。
---
### 3. 检查默认动作与策略引用
您是已配置 `default-action drop`,但若某些非白名单域名在URL过滤策略中未匹配到任何规则,需确认:
- URL过滤策略是否已正确绑定到安全策略中的应用profile(如 `app-profile 122_IPv4 url-filter apply policy 1`)。
- 检查安全策略中URL过滤动作是否生效,可通过查看流量命中日志(`display url-filter statistics`)确认。
---
### 4. 白名单规则覆盖不完整
部分大型网站(如百度、淘宝)页面内容来自多个域名/服务器资源(图片、视频、CDN等),若只添加了主域名,其他子资源域名未在白名单中,会导致部分资源加载异常;反之,若未添加但能访问,可能是其它域名未被正确阻断。需确认:
- 白名单规则中是否包含所有需要放行的子域名及资源域名(如 `.baidu.com`、`.***.***` 等引用资源)。
- 建议使用正则表达式(如 `host regex .*\.baidu\.com`)或增加内嵌白名单功能(`referer-whitelist enable`)。
---
### 5. DNS缓存或浏览器缓存影响
部分已访问过的网站的解析结果和会话可能仍存在,导致即使匹配为黑名单也未及时阻断。建议:
- 清理客户端DNS缓存与浏览器缓存后再测试。
- 确认设备上的安全策略是否实时生效,无需保存配置才起作用。
---
### 6. 检查应用层检测引擎状态
URL过滤属于DPI功能,若应用层检测引擎被 `inspect bypass` 关闭,则所有DPI策略(包括URL过滤)均不生效。请确认:
```bash
system-view
undo inspect bypass # 开启应用层检测引擎
```
确认当前状态可用 `display inspect bypass` 查看,若显示开启,需先关闭。
---
### 7. 其他可能影响因素
- **HTTP/HTTPS代理**:若终端配置了代理服务器,则请求不经过防火墙或SNI不匹配。
- **透明模式部署**:确认流量确实经过防火墙并匹配到对应安全策略。
- **日志检查**:查看安全日志/URL过滤日志,确认被放行的流量具体命中哪条规则、匹配哪些信息,以定位实际放行原因。
---
### 推荐配置参考(命令行)
```bash
system-view
# 开启DNS代理
dns proxy enable
dns server 114.114.114.114
# 创建URL过滤策略
url-filter policy 1
default-action drop
add whitelist 1 host regex .*\.baidu\.com
add whitelist 2 host regex .*\.sohu\.com
referer-whitelist enable
whitelist-only enable
quit
# 在安全策略中调用(示例)
security-policy ip
rule 1 name url-filter
action pass
profile app_1
source-zone trust
destination-zone untrust
quit
```
> 其中 `app_1` 需创建并关联上述URL过滤策略:
> ```bash
> app-profile app_1
> url-filter apply policy 1
> quit
> ```
---
如果以上方式仍未解决,建议进一步抓取流量,查看被放行流量的特征(域名、源目的IP、协议端口等),或拨打新华三技术支持热线:400-810-0504 获取进一步协助。


1. 域名匹配方式问题:白名单域名配置不精确,例如配置了 *.***.*** 或只配置主域名,导致子域名或相似域名被放行。
2. HTTPS解密未生效:如果 https-filter enable 后未配置解密策略或证书,防火墙只能看到SNI,部分CDN或共用IP的站点可能绕过。
3. 缓存/会话保持:已建立的会话在策略变更后仍保持,需清除会话。
4. DNS解析差异:访问时使用的域名与白名单域名不完全一致(如带www和不带www)。
排查步骤:
display url-filter policy 1 // 确认白名单域名列表及匹配方式
display security-policy ip <源IP> // 确认命中的安全策略及profile调用
display session table ipv4 source-ip <源IP> destination-ip <目标IP> // 查看会话是否命中url过滤
reset session table ipv4 source-ip <源IP> // 清除旧会话后重新测试
精确限制建议:
1. 白名单域名必须写全,例如 www.baidu.com 和 baidu.com 都要加,避免只加主域名。
2. 开启HTTPS解密(配置SSL代理策略),才能对完整URL路径做过滤,否则只能基于域名。
3. 在url-filter policy中确认 default-action drop 和 whitelist-only enable 已生效,且category url的permit规则放在最后。
4. 检查是否有其他放行策略(如应用过滤、IPS等)优先级高于URL过滤。
关键命令:
url-filter policy 1
category url action permit
rule 1 host www.baidu.com
rule 2 host baidu.com
default-action drop
whitelist-only enable
若需精确到URL路径,必须配置SSL解密,否则只能做到域名级白名单。
暂无评论

开启 whitelist-only enable(白名单模式)之后,不能再写 category url action permit!
白名单模式(whitelist-only)机制:只匹配白名单放行,其余全部丢弃;分类动作(category)不再生效,你配置了 category url action permit 会造成冲突,分类库命中的网站直接被分类动作放行,哪怕不在白名单里,日志标记为黑名单但是流量放通,和你现象完全对上H3C。
日志里看到 “匹配黑名单”,是特征库分类标记,但是分类动作 permit 优先放行,这就是日志和实际放行不一致的根源。
问题清单(按优先级)
- ❌ 错误配置:
category url action permit,白名单模式下必须删掉所有 category permit 动作 - ⚠️ 内嵌白名单(referer-whitelist enable):页面上【开启内嵌白名单功能】勾选了,会放行白名单页面里面引用的第三方域名(百度页面里的 js、cdn、统计域名),很多客户误把这个当成 “漏放”
- ⚠️ HTTPS SNI 检测局限:无 SSL 解密时,只拿 SNI 域名匹配;如果客户端访问用 IP 直连、SNI 为空、加密代理 / VPN,防火墙抓不到域名,URL 过滤直接不生效、直接放行
- ⚠️ 安全策略匹配顺序:确认内网流量的安全策略确实调用了这个 url-filter policy 1;多条内容安全策略,前面策略没挂 URL 过滤就会漏过
- ⚠️ 特征库 & 云端查询:云端查询没开的情况下,很多新域名识别不到分类;同时云端查询延迟会导致短暂放行
- ⚠️ 浏览器缓存、DNS 缓存:测试前清浏览器缓存、换无痕,不然之前放行的缓存还能打开
正确配置(V7,F100-C-G5 R9900P35,严格白名单,只放行白名单域名)
CLI
url-filter policy 1
 default-action drop
 whitelist-only enable
 https-filter enable
 undo category url action permit     #【关键!删掉这条,冲突根源】
 undo referer-whitelist enable       #【按需】不需要内嵌资源就关闭,防止页面内嵌第三方域名漏放
 add whitelist host text ***.***
 add whitelist host text ide.***.***
 add whitelist host text api.***.***
 logging enable
quit
Web 页面修改(对照你截图)
- 去掉所有 URL 过滤分类里的【允许】动作,所有分类动作全部清空 / 丢弃;
- 【开启内嵌白名单功能】:不需要页面内嵌第三方资源就取消勾选(比如百度页面里的 cdn、广告域名就不会自动放行);
- 保留:白名单模式√、HTTPS 流量过滤√、缺省动作丢弃、记录日志√;
- 黑名单表格全部清空,白名单模式下黑名单本身不生效。
白名单模式生效逻辑:匹配白名单 → 放行;不匹配白名单 → 直接执行 default-action drop,不再走分类库判断H3C
校验命令
display url-filter policy 1
display security-policy rule  #确认放通内网的安全策略,内容安全调用的是policy 1
display url-filter statistics
补充:想要极致精确控制(HTTPS SNI 漏防场景)
SNI 方式的 URL 过滤有短板:IP 访问、SNI 加密、代理、DoH(DNS over HTTPS)会绕过 SNI 检测。 方案二(兜底):防火墙开启DNS 过滤白名单,DNS 层面直接拦截非白名单域名解析,和 URL 过滤双层防护,这个才是真正精准限制域名访问。
暂无评论
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
暂无评论