H3C UR7208-P-E 小贝系列路由多wan口配置求教
- 1关注
- 1收藏,82浏览
1. 创建VLAN和SSID:为宿舍楼单独创建VLAN(如VLAN 200)和SSID(如Dormitory),办公楼保持原SSID。
2. 配置WAN口:将家用宽带接入WAN2口,专线保持WAN1口。
3. 策略路由:在“高级选项”->“策略路由”中,配置基于源VLAN(宿舍VLAN 200)的流量下一跳指向WAN2(家用宽带),办公楼VLAN流量走WAN1。
4. NAT与DHCP:确保宿舍VLAN的DHCP地址池独立,NAT出接口绑定WAN2。
关键命令(CLI):
创建VLAN和接口
vlan 200
interface vlan-interface 200
ip address 192.168.200.1 255.255.255.0
配置策略路由(基于源IP)
policy-based-route dormitory permit node 10
match source-ip 192.168.200.0 24
apply next-hop
注意:UR7208需确认软件版本支持多WAN策略路由(V7版本均支持)。若需隔离内网访问,在宿舍VLAN的ACL中拒绝访问办公楼网段。SSID单独设置可在无线服务模板中绑定对应VLAN即可。
因为我也是刚接手这边,之前没有it,我了解到的大概的拓扑是这样的,两条专线接网关(核心路由)下联三层交换机,三层交换机连poe交换机,poe交换机连AC(本UR7208)lan口,目前这个UR7208只做AC用途旁挂管理,由核心路由分配地址。我想直接在这个AC的wan口上接一路家用宽带可以实现想要的宿舍区的网络都从这条家用宽带走么?
ssid单独绑定一个vlan,对这个vlan写路由绑定出接口可以实现。
ssid本身没有绑定出口的功能。
请问下,这个新建一个VLAN,然后用一个ssid绑定这个vlan,再新建一个策略路由,让这个vlan的流量都从某个WAN口走么?目前是没有用到WAN口的,那到时候可以直接从家用宽带的光猫上插到这个wan口么?需不需要在哪里设置一下这个wan口?
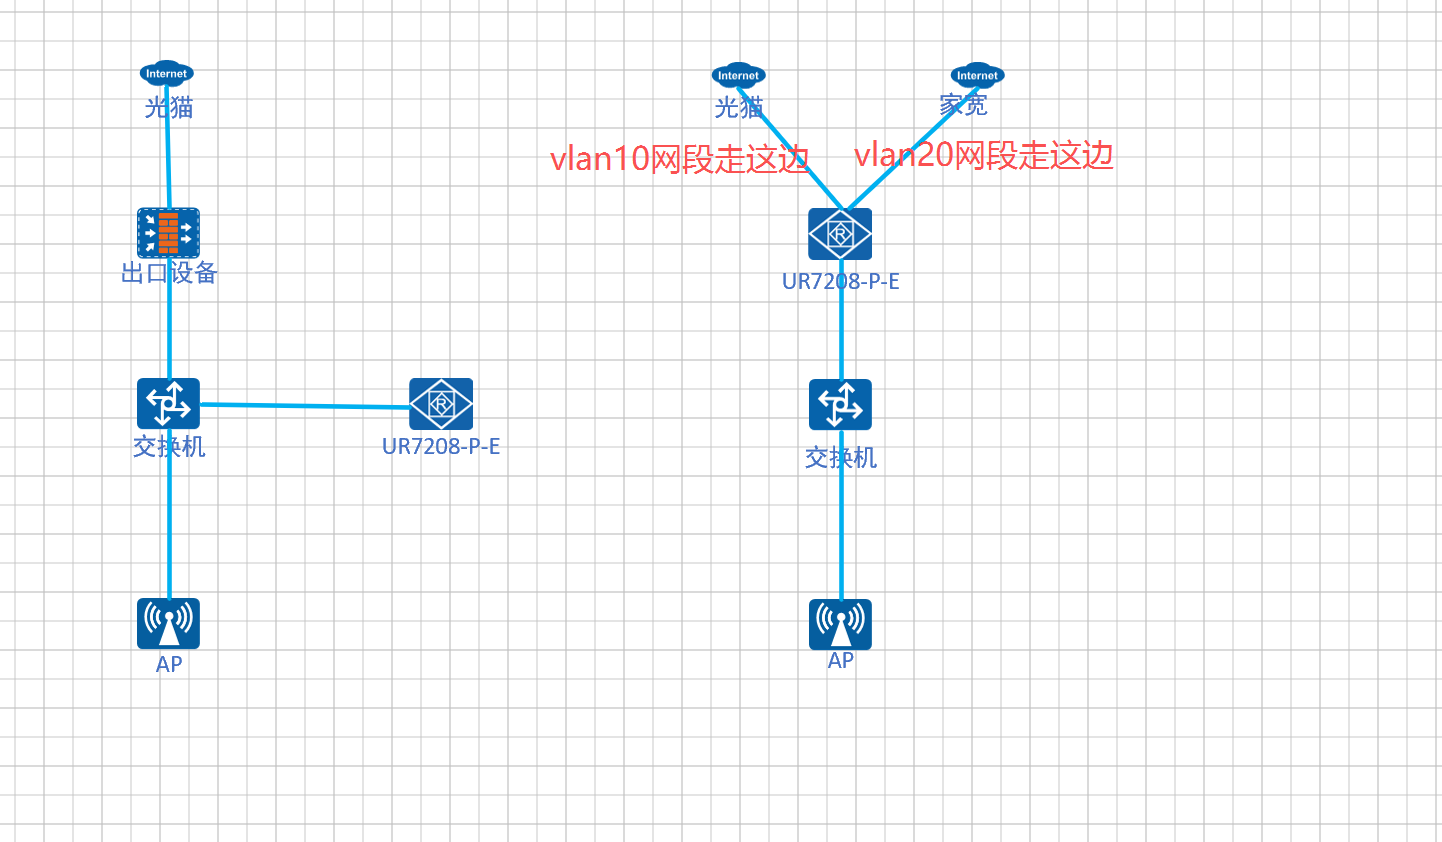
你如果是路由器旁挂核心交换机,地址都由核心分配
1.你就把宿舍楼的AP分一个组 办公楼的AP分一个组 (路由器上做)
2.宿舍楼的AP用 vlan10 办公楼的AP用vlan20 (交换机分地址就交换机做,路由器分地址就路由器做)
3.然后在你的出口设备 (就是接光猫的设备) 去做策略路由
无论你是哪一种,1 2 3 都需要做
建议直接摇人,节省时间
因为我也是刚接手这边,之前没有it,我了解到的大概的拓扑是这样的,两条专线接网关(核心路由)下联三层交换机,三层交换机连poe交换机,poe交换机连AC(本UR7208)lan口,目前这个UR7208只做AC用途旁挂管理,由核心路由分配地址。我想直接在这个AC的wan口上接一路家用宽带可以实现想要的宿舍区的网络都从这条家用宽带走么?
因为我也是刚接手这边,之前没有it,我了解到的大概的拓扑是这样的,两条专线接网关(核心路由)下联三层交换机,三层交换机连poe交换机,poe交换机连AC(本UR7208)lan口,目前这个UR7208只做AC用途旁挂管理,由核心路由分配地址。我想直接在这个AC的wan口上接一路家用宽带可以实现想要的宿舍区的网络都从这条家用宽带走么?
小贝网关不能直接 “选中 SSID” 做策略路由,但是标准方案是:SSID 绑定独立 VLAN → 独立网段 → 基于源网段做策略路由,完美达成:办公楼 SSID 走专线、宿舍楼 SSID 走家宽,并且宿舍 WiFi 隔离不能访问内网。
整体思路
- 两条外网:WAN1 = 公司专线(办公)、WAN2 = 家用宽带(宿舍),多余 LAN 口可以改成 WAN 口
- 新建 2 个 VLAN:
- VLAN10(办公 SSID):网段 192.168.10.0/24,走专线 WAN1,允许访问内网
- VLAN20(宿舍 SSID):网段 192.168.20.0/24,走家宽 WAN2,禁止访问内网
- 在 AC 无线配置里,办公 SSID 绑定 VLAN10;宿舍 SSID 绑定 VLAN20
- 高级选项→策略路由:增加策略,源网段 192.168.20.0/24,下一跳 / 出接口选家宽 WAN2,策略优先级高于默认路由
- 防火墙 ACL:拒绝 VLAN20 访问 VLAN10 以及内网其他网段,实现宿舍隔离
详细配置步骤(UWEB 网页)
- 接口 / VLAN 设置 网络设置→VLAN,创建 VLAN10、VLAN20,配置 VLANIF IP,开启 DHCP,分别分配两个网段。
- 无线 SSID 配置(AC 功能)
无线设置→新建两个 SSID:
- 办公 SSID:绑定 VLAN10
- 宿舍 SSID:绑定 VLAN20,开启 AP 隔离(用户之间互访隔离)
- 配置多 WAN 外网配置,WAN1 接专线,WAN2 接家用宽带(PPPoE / 动态 IP)
- 策略路由(核心)
高级选项→策略路由,新增策略:
- 源地址:192.168.20.0/24(宿舍网段)
- 出接口:WAN2(家宽)
- 优先级调高(排在最前面,优先匹配)
办公网段不配置策略路由,匹配默认路由,走专线 WAN1
- 内网隔离(必配,防止宿舍访问公司内网) 防火墙→访问控制,新增拒绝规则:源 VLAN20,目的是办公网段、内网服务器网段,动作拒绝。
注意事项
- 这个是小贝 UR7208 标准支持的功能,自带 AC + 策略路由 + ACL 隔离,不需要额外设备H3C
- 区分:不能直接按 SSID 名字选线路,是靠 VLAN 网段中转,这是小贝 UWEB 的限制,上面方案就是官方标准做法
- 宿舍 SSID 建议开启【AP 隔离】,宿舍用户之间也不能互访
- 线路检测:WAN 链路检测开启,防止其中一条宽带断流
- 版本建议:把固件升级到新版,策略路由和 ACL 稳定性更好
补充备选
如果你后续想带宽叠加,也可以把默认负载均衡关掉,只用策略路由管控宿舍流量,办公流量固定走专线,互不抢占带宽。
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
因为我也是刚接手这边,之前没有it,我了解到的大概的拓扑是这样的,两条专线接网关(核心路由)下联三层交换机,三层交换机连poe交换机,poe交换机连AC(本UR7208)lan口,目前这个UR7208只做AC用途旁挂管理,由核心路由分配地址。我想直接在这个AC的wan口上接一路家用宽带可以实现想要的宿舍区的网络都从这条家用宽带走么?