m-lag与irf对接ospf方式推荐
- 0关注
- 0收藏,80浏览
问题描述:
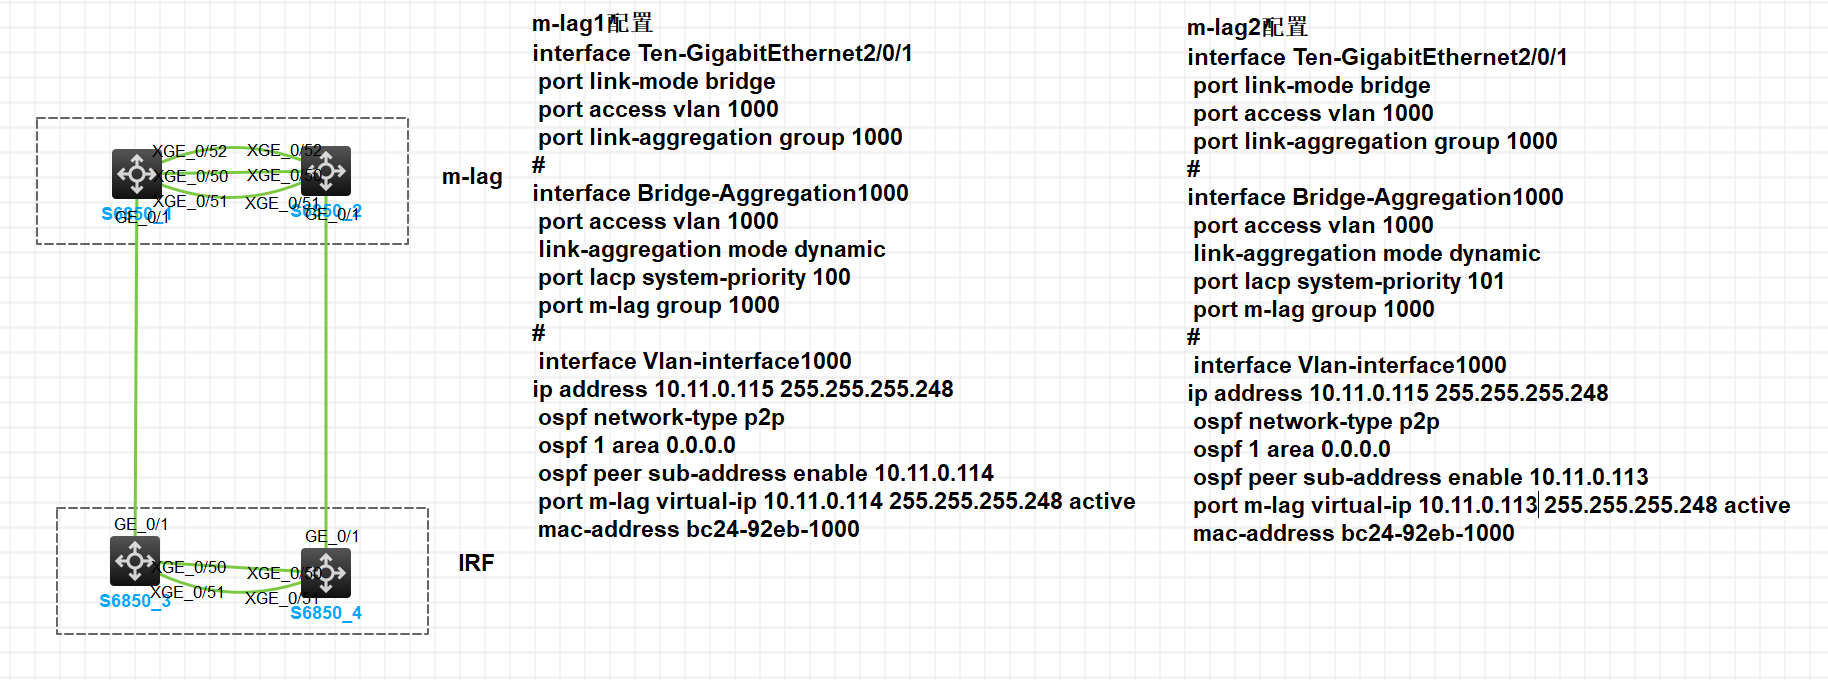
m-lag1的1/0/1与m-lag2的1/0/1分别使用1口与IRF交换机1/0/1与2/0/1进行互联,两组交换机都是三层,这种情况下,m-lag推荐使用下面哪种方式?
1、分开三层接口直连 + ECMP;就是m-lag1的1/0/1与IRF 1/0/1走三层建立ospf,m-lag2的1/0/1与IRF 2/0/1走三层建立ospf;
2、二层链路 + ospf peer sub address;m-lag1与m-lag2创建vlanif,配置双活网关,同时配置不同的virtual-ip并双active,与IRF配置的RAGG(1/0/1、2/0/1)建立ospf;
上述两种方式更推荐使用哪种?如果是推荐第一种的话,是否要在m-lag1与m-lag2之间在建立一条三层链路,用于三层逃生。
优先推荐方案 1:分开三层直连 + ECMP(M-LAG 每台成员单独用三层口对接 IRF,各自建 OSPF 邻居);
方案 2(二层 M-LAG 聚合 +ospf peer sub-address双活 VLANIF)属于特殊场景方案,不推荐作为常规跨 M-LAG↔IRF 三层互联,风险更高、排障更复杂。
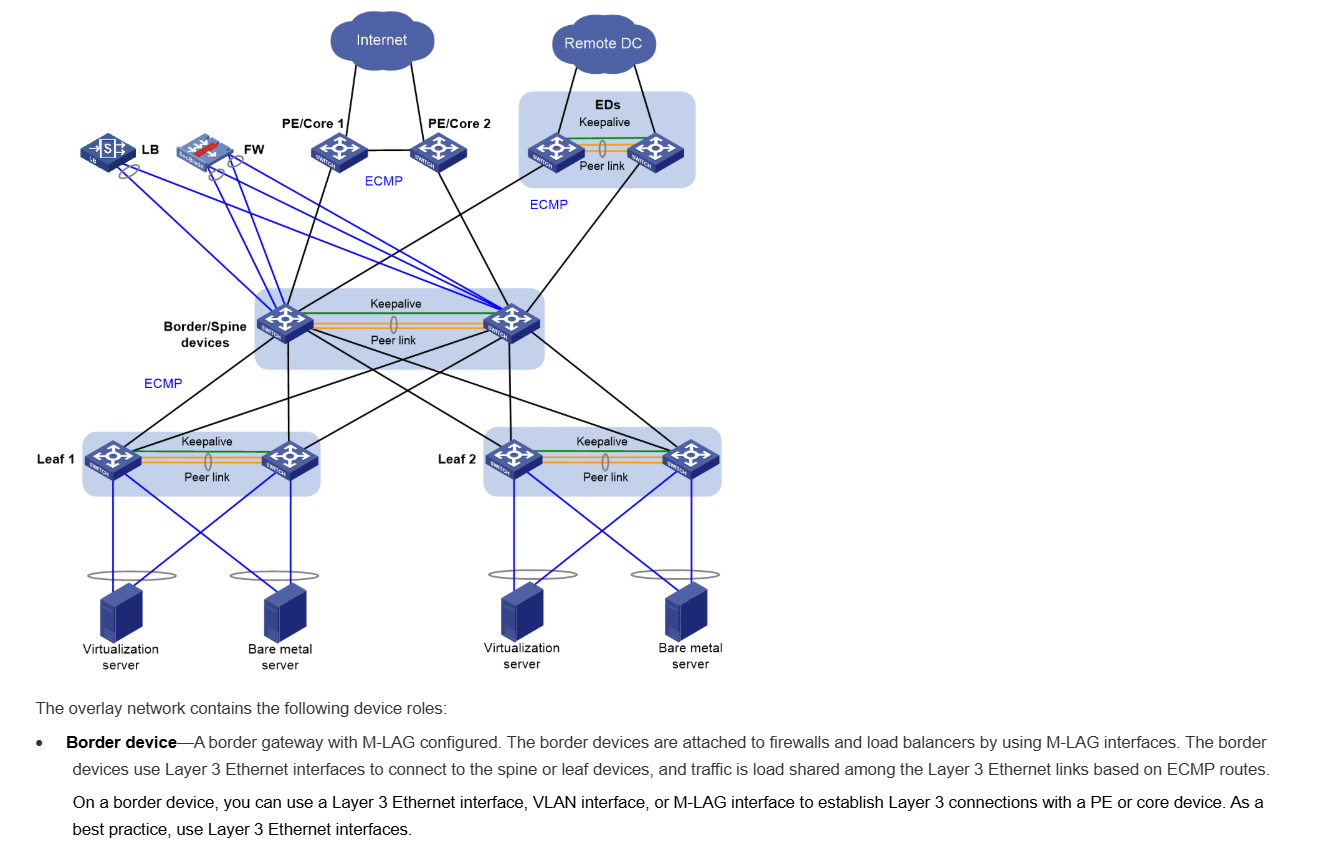
对应 H3C 官方 DC 最佳实践:Border/M-LAG 向上对接 Spine/IRF 这类三层对等设备,优先使用独立三层以太网接口、ECMP,而不是 M-LAG 二层聚合 + 双活 VLANIF 跑 IGP
两种方案对比
✅方案 1:独立三层口直连、双 OSPF 邻居、ECMP(推荐)
组网:
- M-LAG1:Ten1/0/1 三层口 → IRF 主 GE0/1,单独网段,OSPF 邻居 1
- M-LAG2:Ten1/0/1 三层口 → IRF 备 GE0/1,单独网段,OSPF 邻居 2
- IRF 侧两个三层口,学到两条等价 OSPF 路由,ECMP 负载分担
优点
- 控制面隔离:两个 OSPF 邻居完全独立,一个链路故障只断一个邻居,故障域小;
- 没有
peer sub-address、双活 virtual-ip、M-LAG 聚合口二层转发耦合的坑; - 故障排查简单:接口 down、邻居 down 直接定位单条链路;
- 符合 H3C 数据中心 border/leaf 上行标准模型(独立三层链路 + ECMP)。
你关心的:要不要额外加一条 M-LAG 成员之间三层逃生链路? 👉 需要。 场景:M-LAG1 的上行三层口断了,但 M-LAG1 本身还活着,OSPF 邻居 down,此时 M-LAG1 收到去往 IRF 方向的流量,必须通过 M-LAG peer-link 之外的三层互联链路把流量转发给 M-LAG2,由 M-LAG2 走正常上行发给 IRF;
注意:peer-link 是二层链路,不能用来做三层路由转发逃生,peer-link 只处理 M-LAG 同步、单归流量二层透传,不承担三层转发; 这条三层逃生链路单独起一个网段,两台 M-LAG 成员之间建立 OSPF 邻居,发布网段,作为内部路由逃生通道。
⚠️方案 2:二层 M-LAG 聚合 + VLANIF 双活 + ospf peer sub-address(不推荐本次场景)
就是你截图里这套配置:两边做 M-LAG 二层聚合,同一个 VLANIF 同 IP,各配不同 m-lag virtual-ip,ospf peer sub-address enable,IRF 侧用 RAGG(二层聚合)对接这个 M-LAG 组。
适用场景:下游是服务器 / 防火墙 / 负载均衡,需要双活网关、同网关 IP,下游设备只能单网关、不能做 ECMP;
不适合你现在 M-LAG ↔ IRF(三层对等路由设备)互联的原因:
- 二层聚合链路一旦出现单向、错包、BPDU / 广播风暴,直接影响两边 OSPF 邻居;
ospf peer sub-address是 M-LAG 为了解决 “同 IP 网关无法建邻居” 的补丁机制,协议交互更特殊,排障门槛高;- IRF 侧是 RAGG,IRF 本身是控制面一体化,叠加 M-LAG 双活网关,故障时 ARP、LSA、forwarding 同步的耦合点多;
- 链路故障时,OSPF 邻居震荡、LSA 刷新的行为不如独立三层口稳定。
一句话:sub-address 这套是给 “业务网关” 用的,不是给两台三层交换机之间做互联的。
补充部署要点(方案 1)
- M-LAG 两台成员、IRF 两个成员,三段独立三层网段:
- M1 ↔ IRF 主 网段 A
- M2 ↔ IRF 备 网段 B
- M1 ↔ M2 三层逃生网段 C
- OSPF 网络类型:P2P(和你截图一致,p2p 适合点对点三层链路)
- IRF 侧:两个三层口分别宣告进 OSPF,自动形成 ECMP;
- M-LAG peer-link 正常保留,用于 M-LAG 本身的同步,但不要依赖 peer-link 做三层转发逃生。
什么时候才选方案 2?
只有一个情况:对端 IRF 侧只能给你一个二层聚合口、不能拆成两个独立三层口,并且业务要求网关 IP 唯一,下游设备不支持 ECMP,才被迫使用ospf peer sub-address双活 VLANIF 方案。
暂无评论
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
暂无评论