问
求大佬帮忙看看绿盟的多通道协议配置怎么翻译成咱华三防火墙的配置?
13小时前提问
- 0关注
- 0收藏,61浏览
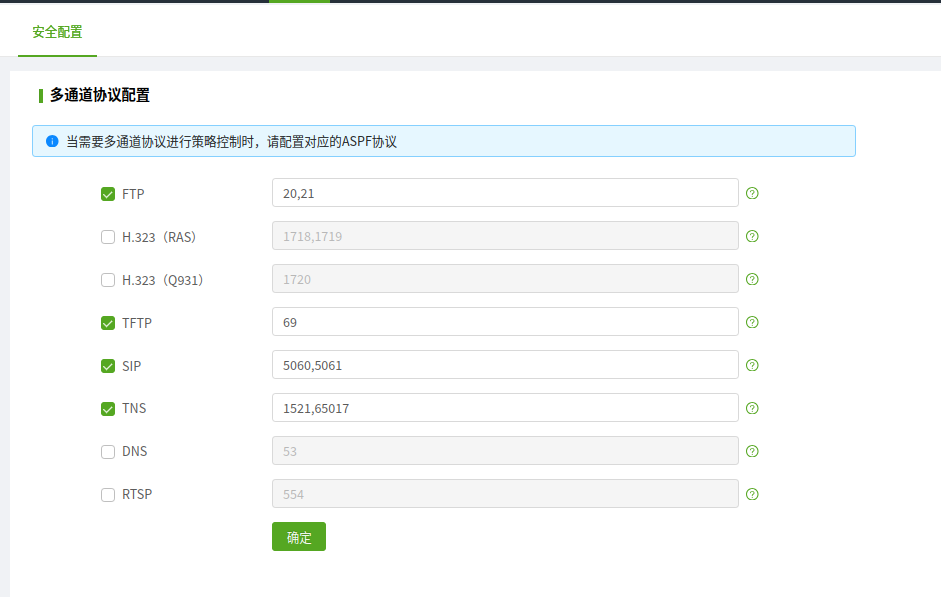
绿盟这个页面就是多通道应用层 ASPF(应用层状态检测),作用:防火墙解析控制通道,自动放开动态协商的数据通道端口,和 H3C ASPF 是同一个东西 勾选 = 开启 detect 检测;不勾选 = 关闭 detect
对照表(你截图里勾选的是:FTP、TFTP、SIP、TNS)
表格
| 绿盟勾选项 | 华三 ASPF detect 命令 | 备注 |
|---|---|---|
| ✅ FTP(20,21) | detect ftp | 主动 / 被动 FTP 动态数据端口 |
| ☐ H.323(RAS/Q931) | detect h323 | 绿盟没勾选,不配置 |
| ✅ TFTP(69) | detect tftp | TFTP 动态端口 |
| ✅ SIP(5060,5061) | detect sip | SIP 语音 RTP 动态端口 |
| ✅ TNS(1521,65017) | detect sqlnet | TNS=Oracle SQLNET,H3C ASPF 里名字是 sqlnet |
| ☐ DNS(53) | detect dns | 绿盟没勾选,不配置;DNS 是单通道,一般不用 ASPF |
| ☐ RTSP(554) | detect rtsp | 绿盟没勾选,不配置 |
⚠️重点:H3C 的 ASPF不需要手动填写端口,detect 协议名之后,防火墙内部自带该协议默认端口解析,不需要像绿盟一样手动输入端口号。
完整 V7 命令行配置(直接复制)
system-view
# 创建ASPF策略,编号随便,这里用1举例
aspf policy 1
 detect ftp
 detect tftp
 detect sip
 detect sqlnet
quit

# 【关键】把ASPF策略应用到对应的安全域间!!
# 举例:trust→untrust域间(根据你实际业务方向修改源/目的域)
zone-pair security source trust destination untrust
 aspf apply policy 1
quit
如果你是 untrust 访问内网,对应
zone-pair security source untrust destination trust
补充说明
- TNS = sqlnet:Oracle TNS,H3C ASPF 关键字是
sqlnet,没有 tns 这个关键字,这是最容易踩坑的点H3C - 绿盟没勾选 H323、RTSP、DNS,所以不配置 detect h323 /detect rtsp /detect dns
- H3C 默认 default ASPF 策略默认开启 detect ftp;如果你不用默认策略,自己新建策略必须手动敲 detect ftp
- 新版 H3C Web 界面(WebUI):安全策略 → ASPF 策略,新建策略,勾选 FTP、TFTP、SIP、SQLNET,然后绑定到域间,和命令行等价
- 验证命令:
display aspf policy 1
display aspf all
常见误区提醒
- ASPF 是域间绑定,不是全局一开就生效;哪个方向的流量需要解析多通道,就绑定在哪个 zone-pair
- 端口号不用在 ASPF 里写!ASPF 是应用层解析,不靠固定端口放通,安全策略里至少放行控制端口(比如 SIP 5060、Oracle1521、FTP21、TFTP69),动态数据端口由 ASPF 自动放行
暂无评论
编辑答案
➤


✖
亲~登录后才可以操作哦!
确定
✖
✖
你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
✖
举报
×
侵犯我的权益
>
对根叔社区有害的内容
>
辱骂、歧视、挑衅等(不友善)
侵犯我的权益
×
侵犯了我企业的权益
>
抄袭了我的内容
>
诽谤我
>
辱骂、歧视、挑衅等(不友善)
骚扰我
侵犯了我企业的权益
×
您好,当您发现根叔知了上有关于您企业的造谣与诽谤、商业侵权等内容时,您可以向根叔知了进行举报。 请您把以下内容通过邮件发送到 pub.zhiliao@h3c.com 邮箱,我们会在审核后尽快给您答复。
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
我们认为知名企业应该坦然接受公众讨论,对于答案中不准确的部分,我们欢迎您以正式或非正式身份在根叔知了上进行澄清。
抄袭了我的内容
×
原文链接或出处
诽谤我
×
您好,当您发现根叔知了上有诽谤您的内容时,您可以向根叔知了进行举报。 请您把以下内容通过邮件发送到pub.zhiliao@h3c.com 邮箱,我们会尽快处理。
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
我们认为知名企业应该坦然接受公众讨论,对于答案中不准确的部分,我们欢迎您以正式或非正式身份在根叔知了上进行澄清。
对根叔社区有害的内容
×
垃圾广告信息
色情、暴力、血腥等违反法律法规的内容
政治敏感
不规范转载
>
辱骂、歧视、挑衅等(不友善)
骚扰我
诱导投票
不规范转载
×
举报说明
暂无评论