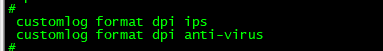
 当前配置是不是匹配到即阻断呀?如果不是麻烦给个修改建议
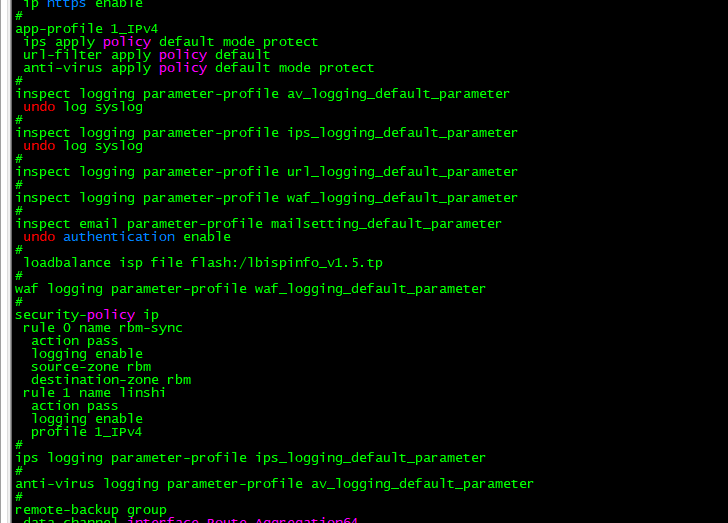
IPS、AV 配置了mode protect,命中特征可以直接阻断;URL 过滤只引用默认策略,没有加mode protect,URL 命中只产生日志、不阻断。
修改:进入 app-profile,url-filter 行增加mode protect,改成url-filter apply policy default mode protect。
额外注意:当前配置下 IPS/AV 的 syslog 已经关闭,如果需要把特征匹配日志发给日志平台,要删掉undo log syslog这条命令。
补充提醒:default 策略里个别特征可以单独覆盖动作(比如部分特征人为改成 monitor),上面是策略级默认行为;如果有单独特征覆盖,以特征内动作优先。
您好, IPS、AV 现在是 protect 模式,命中特征可以阻断;但是 URL 过滤没有加 mode protect,URL 过滤默认是 alert(只告警放行),URL 命中不会阻断!
# 进入app-profile视图,补齐URL过滤的protect app-profile 1_IPv4 url-filter apply policy default mode protect quit # 如果你需要把IPS、AV的威胁日志输出到syslog服务器(可选,按需) inspect logging parameter-profile ips_logging_default_parameter log syslog quit inspect logging parameter-profile av_logging_default_parameter log syslog quit
暂无评论
默认行为:H3C设备(如SecPath系列防火墙)的特征库策略默认动作是匹配即阻断。当报文命中特征库规则时,设备会直接丢弃该报文,不进行后续处理。
修改建议:
1. 若需改为告警模式(仅记录不阻断),可在特征库策略中配置:
[H3C] attack-defense policy 1
[H3C-attack-defense-policy-1] signature override signature-id 12345 action alarm
或全局修改:
[H3C] attack-defense signature action alarm
2. 若需放行特定流量,可配置白名单:
[H3C] attack-defense signature exempt host ip 192.168.1.1 0
3. 若需调整检测灵敏度,可修改特征库级别:
[H3C] attack-defense signature level low
建议先使用display attack-defense policy查看当前策略,确认匹配动作后再调整。生产环境建议先告警观察,确认无误后再改为阻断。
暂无评论
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
暂无评论