softcar里IP_ROUTE 高的排查思路 - S10506X-G CPU利用率过高
问题描述
客户反馈的现象是CPU利用率过高,诊断里看 cpu-usage


有IP_ROUTE 和ARP的告警
过程分析
看两个进程特别高:
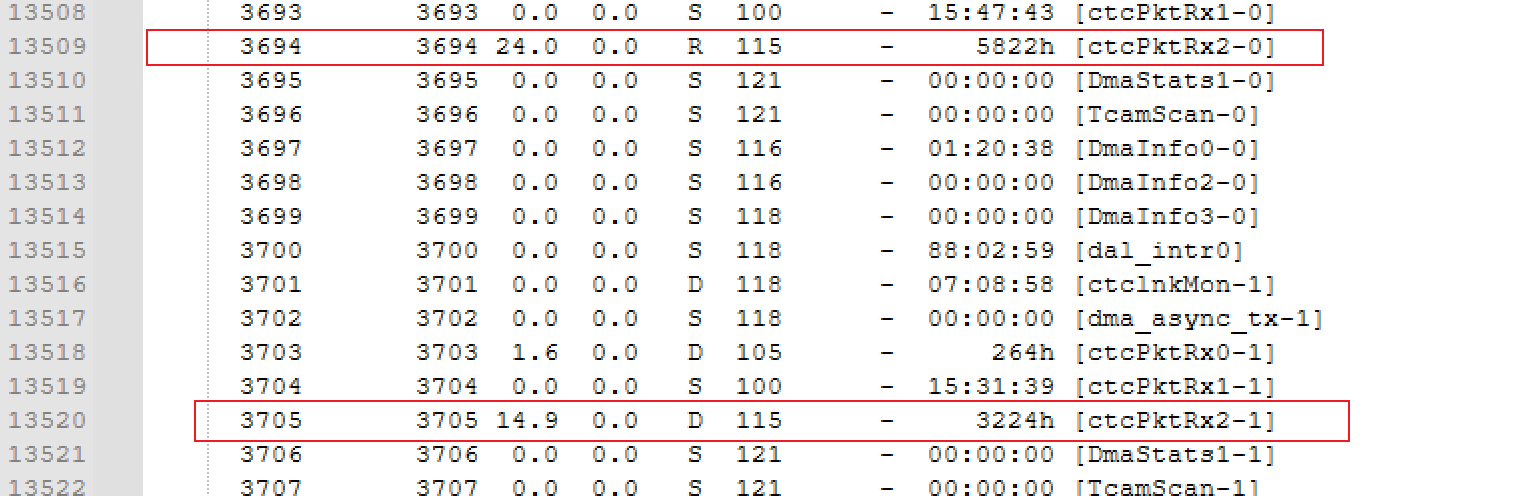
logfile里看到有 soft丢包,并且一直提示AttackProtocol= ARP和AttackProtocol=IP_ROUTE
NKFJ-S10508 DRVPLAT/4/SOFTCAR DROP: -Slot=2;
在诊断里看 ====debug rxtx softcar show chassis 0 slot 2====
的回显,可以发现这两项特别高
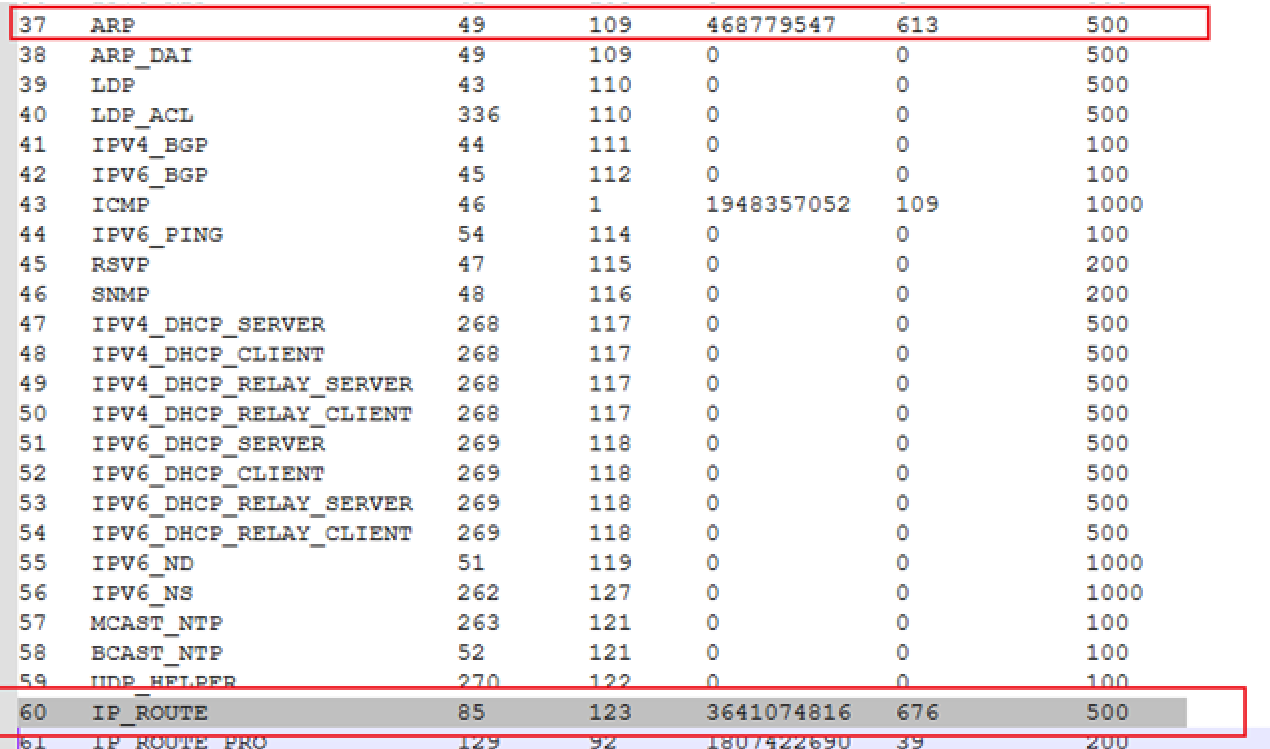
主要是看ReasOnRcvPps= 676 和 PPS =500 这两项,看每秒是否大于PPS,大于则有问题
由于国芯和商芯的区别出了softcar,在看看coscar
====debug rxtx coscar show chassis 0 slot 2====
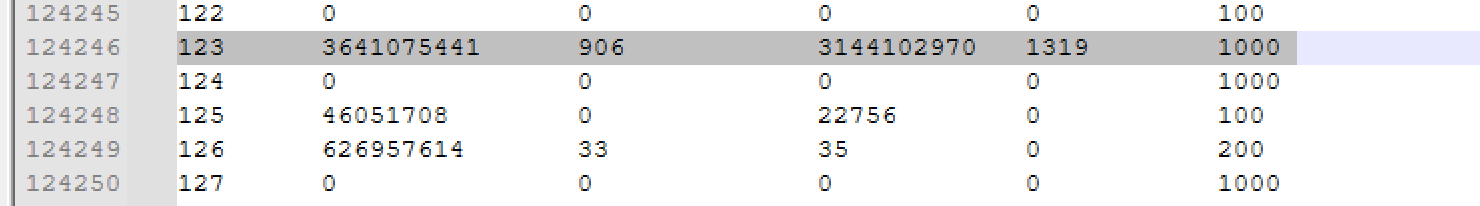
也是一样看每秒和pps,这个123的 上限是1000,但是这里每秒有1319
别的案例里有提到IP_ROUTE_PRO 代表设备上查不到目的ip,并且发现与自己同网段,但是没有学到arp报文,会触发匹配IP_ROUTE_PRO类型上送,从而去请求对应的arp。
123对应IP_ROUTE
IP_ROUTE则代表目的地址为本端的报文
每秒上1000的报文,这还是softcar收到的,我看板卡coscar都有限速,这说明报文很多
解决方法
找到123的问题就开debug把123的报文答应出来
t d
t m
Sys
prob
dis rxtx cos 123 slot 2
undo display rxtx send slot 2
display rxtx switchflag slot 2
debugging driver rxtx notice slot 2
debug rxtx –c 200 –s 256 pkt slot 2
然后拉去Wireshark里解读
最后发现是有一个IP高频率持续发包,目的地址是本段IP。
让现场去排查这个IP对应什么怀疑是被攻击了
很多端口都能收到源ip是x.x.x.x的报文
都是有源头的,去查下源头,在源头电脑抓下包
最后netstat去查看发现是有一个软件发出来的
解决发包源头